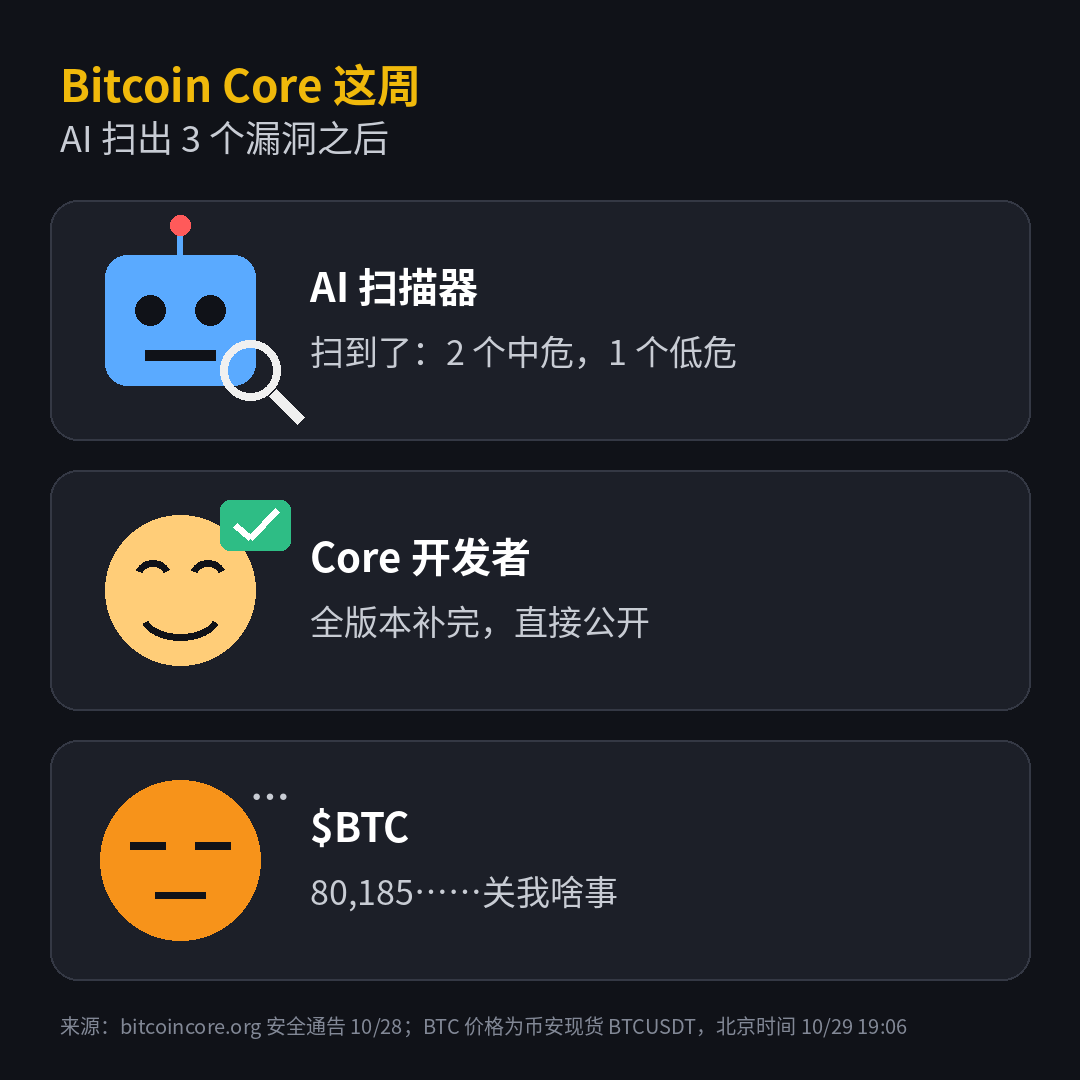
مسح الذكاء الاصطناعي قاعدة Bitcoin Core، ووجد 3 ثغرات. لم يخفها المطورون، بل أصلحوها ثم نشروا الأمر مباشرةً.
في وقت الفجر اليوم بتوقيت بكين، نشر المشرف Antoine Poinsot في قائمة بريد المطورين 3 إخطارات أمنية: 2 متوسطة الخطورة و1 منخفضة الخطورة، وجميعها تحتوي على إصلاحات ضمن الإصدارات الأربعة من 29.5 إلى 32.1. الثلاثة جميعها اكتُشفت تلقائيًا بواسطة Project Loupe من Spiral باستخدام نموذج لغوي كبير، ولم تُبلَّغ إلى فريق الأمن إلا بعد التحقق اليدوي.
أخطرها: على Windows وmacOS وBSD، يستطيع عقدة خبيثة إرسال نوع من بيانات TCP العاجلة، ما يؤدي إلى استهلاك ذاكرة العقدة حتى الانفجار ثم تعطلها مباشرةً. عُقد Linux غير متأثرة.
الأمر الأجدر بالذكر أكثر من الثغرة هو أن القاعدة تغيّرت. Core تصنّف الآن الثغرات التي «يمكن العثور عليها بمجرد تلميح واحد» بشكل منفصل، وتصدر الإصلاح مع النشر والإفصاح فورًا، بدلًا من حجبها كما كان يُفعل عادةً مع الثغرات المتوسطة إلى العالية الخطورة حتى انتهاء دعم الإصدارات القديمة. إذا كان الذكاء الاصطناعي قادرًا على العثور عليها، فالمهاجمون قادرون أيضًا؛ وإخفاؤها لا جدوى منه.
في السوق، لم يهتم أحد تقريبًا. فوريًا على باينانس $BTC الآن حوالي 80,185، مع تغير 24 ساعة بنحو -1.5%، وهذا الهبوط لا علاقة له بالتصحيح.
لمن لديه BTCUSDT مفتوحًا، يمكنه وضع بعد أسبوعين في التقويم: الثغرات الثلاث الأخرى التي أُعلن عنها مع 32.1 ستسير وفق الإجراءات المعتادة، وسيُكشف عن تفاصيلها حينها. إذا كان هناك ما قد يحرك السعر، فالأرجح أن يكون في تلك الدفعة.
#比特币Core发现三个漏洞 $BTC