🚨 تسميم العناوين: عملية الاحتيال المختبئة في سجل معاملاتك
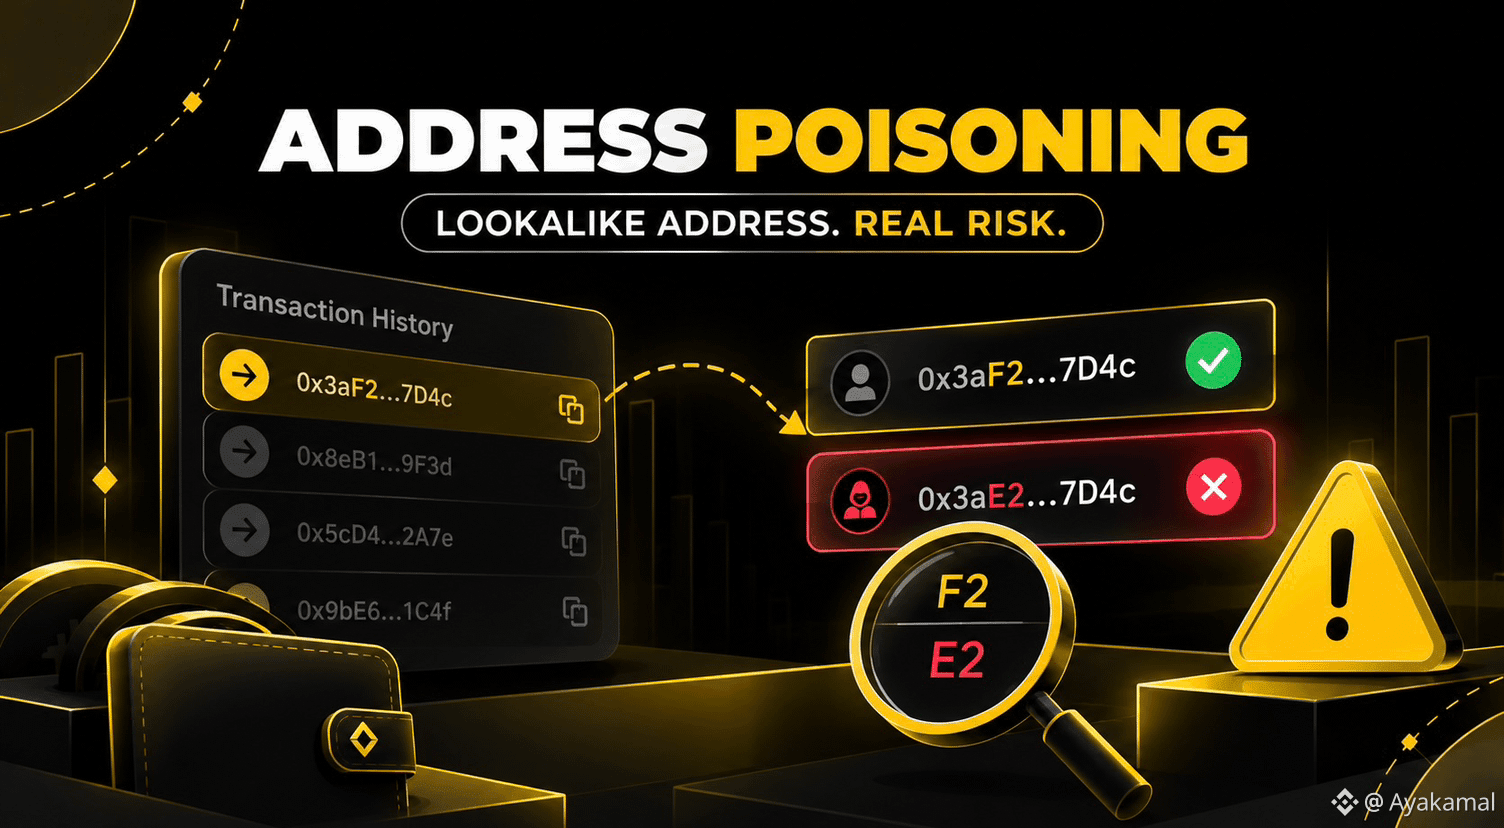
تخيّل أنك ترسل عملات رقمية إلى عنوان استخدمته من قبل.
تفتح سجل معاملاتك، وتنسخ عنوانًا يبدو مطابقًا، ثم تضغط على إرسال.
لكن هناك مشكلة: إنه ليس العنوان نفسه.
إليك كيف تتم عملية الاحتيال. 👇
🎭 1. الإعداد
ينشئ المحتال عنوان محفظة يشبه إلى حد كبير عنوانًا سبق أن تعاملت معه.
🎯 2. الفخ
يرسل المحتال معاملة صغيرة لإظهار عنوانه المشابه في سجل معاملاتك.
⚠️ 3. الخطأ
تنسخ العنوان الخاطئ، ظنًا منك أنه العنوان الذي استخدمته من قبل.
💸 4. النتيجة
إذا أرسلت الأموال إلى عنوان المحتال وأُكِّدت المعاملة، فقد يكون استرداد تلك الأموال صعبًا للغاية أو مستحيلًا.
🛡️ كيف تحمي نفسك:
▪️ لا تثق أبدًا بعنوان لمجرد ظهوره في سجلك.
▪️ تحقّق من عنوان المستلِم بالرجوع إلى مصدر موثوق قبل الإرسال.
▪️ لا تعتمد فقط على الأحرف القليلة الأولى والأخيرة.
▪️ تحقّق دائمًا من العنوان مرة أخرى في شاشة التأكيد.
تذكّر: العنوان الذي يبدو مألوفًا ليس بالضرورة هو العنوان الصحيح.
📚 تعلّم المزيد مع أكاديمية Binance https://academy.binance.com/en/articles/how-do-crypto-address-poisoning-attacks-work:
هل سبق أن سمعت عن تسميم العناوين؟
#BinanceAcademy #أمان_العملات_الرقمية