


استنزف مهاجم يوم الأربعاء حساب الضمان الخاص بـzkLink Nova على Ethereum، ولم يُبقِ فيه سوى نحو 0.001 ETH، وذلك باستخدام مُرحِّل عام لإرسال جذر دفعة مزيف.
تقول شركة الأمن Blockaid إن قيمة ما سُرق حتى الآن من ETH ورموز ERC-20 تبلغ نحو 786,000 دولار.
رصدت Blockaid هجومًا باستخدام مُرحِّل عام عند الساعة 10:24 مساءً بالتوقيت الشرقي
أبلغت Blockaid عن الهجوم في منشور على X عند الساعة 10:24 مساءً بالتوقيت الشرقي يوم 28 أكتوبر. استخدم المهاجم مُرحِّلًا عامًا لحقن جذر مزيف على Ethereum، ثم أتمّ عمليات سحب ETH ورموز ERC-20 من حساب الضمان L1 التابع لـNova إلى مستلمين اختارهم.
«تم سحب نحو 786 ألف دولار من ضمان ETH على الطبقة الأولى وجسر ERC20 حتى الآن. والهجوم لا يزال مستمرًا»، كتب Blockaid.
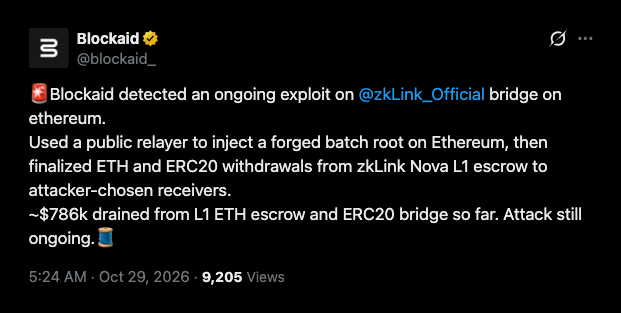 تنبيه Blockaid بشأن الاستغلال، نشره @blockaid_ على X مساء 28 أكتوبر، بالتوقيت الشرقي للولايات المتحدة.
تستقبل Nova الأصول من Ethereum وشبكات الطبقة الثانية التابعة لها وتجمعها في مجمعات. عند إجراء الإيداعات، تبقى الأصول في عقود على سلاسلها المصدرية، وتُقيَّد في Nova عبر جسرها الرسمي.
جذر الدفعة هو قيمة تجزئة يستخدمها الجسر للتحقق من الرسائل، وهي في هذه الحالة عمليات السحب التي وافقت عليها Nova. ويتطلب تصميم التسوية لدى zkLink التحقق من البراهين ومن الاتساق بين السلاسل قبل إتمام الدفعة.
بعد ذلك، لا يمكن تنفيذ عمليات السحب إلا بعد إرسال جذر الدفعة إلى السلاسل المتصلة. وتقول Blockaid إن الجذر المزيف حُقن على Ethereum بدلًا من ذلك عبر مُرحِّل عام.
سُجّل جذر دفعة جديد في المعاملة نفسها التي تضمنت سحب ETH والرموز، وقبل عمليات السحب مباشرة. ويمكن ملاحظة ذلك في سجلات المعاملة الخاصة بالهجوم.
معاملة عند الساعة 6:21 مساءً أرسلت 778,625.84 دولارًا إلى مستلِم واحد
حدثت المعاملة في 28 أكتوبر عند الساعة 6:21 مساءً بالتوقيت الشرقي، قبل ساعات قليلة من إرسال Blockaid للتنبيه. وسحبت 22.43 ETH من ضمان Nova على Ethereum و11 رمزًا من نوع ERC-20 من جسر الرموز لديها، ثم أرسلتها كلها إلى العنوان نفسه.
ذكر منشور Blockaid عنوانين استخدمهما المخترق، وأدرج جسر ERC-20 بوصفه العقد المستهدف الثاني.
كانت أكبر دفعة 245.74 pufETH، وتبلغ قيمتها نحو 613,536 دولارًا وفق أسعار Etherscan. كما أُرسلت معها نحو 18,113 USDC و3,361 USDT.
وفق الأسعار التي تعرضها Etherscan، يبلغ مجموع التحويلات 778,625.84 دولارًا. ويغطي هذا الرقم معاملة واحدة فقط، لذا يصعب معرفة إجمالي الأموال المفقودة.
لاحقًا، أظهرت Etherscan أن ما تبقى في ضمان ETH المخترق لا يتجاوز نحو 0.001 ETH. لكن عند الساعة 10:29 مساءً بالتوقيت الشرقي، لم يكن خيار إيقاف الضمان مفعّلًا بعد، لذا ليس واضحًا ما إذا كانت ضوابط أخرى قد منعت أي عمليات سحب إضافية.
استُخدمت مدخلات مزيفة لمهاجمة جسر آخر قبل ذلك بـ11 يومًا. وأفادت Cryptopolitan بأنه في 17 أكتوبر، استُخدمت رسالة سكّ مزيفة لإنشاء 10 ملايين رمز CYS غير مصرّح بها عبر الجسر العابر للسلاسل التابع لـ Cysic.
باع مهاجم Cysic 7.2 مليونًا من الرموز. واستخدم محفظته لإرسال نحو 727,000 دولار إلى Ethereum قبل أن يضيفه المشروع إلى القائمة السوداء.
غادر نحو 7.54 ملايين دولار جسر Verus على Ethereum في يوليو. وكانت تلك المرة الثانية التي يخسر فيها الجسر أموالًا. ففي مايو، سُلبت منه 11.58 مليون دولار للمرة الأولى. وربطت Blockaid الهجومين بالعقد نفسه ومسار الاستيراد نفسه.
كان سبب استغلال مايو غياب نحو 10 أسطر من عمليات التحقق في Solidity ضمن دالة checkCCEValues في الجسر. وأدى النوع نفسه من أخطاء التحقق إلى هجومي Wormhole وNomad في عام 2022.
إذا كنت تقرأ هذا، فأنت متقدم بالفعل. واصل التقدم مع نشرتنا الإخبارية.