


كشف باحثو مختبرات بلاك لوتس التابعة لشركة لومِن أن مجموعة القرصنة المرتبطة بالصين «فولت تايفون» استخدمت شبكة سرية تُسمى «سايلنت ترين» في أربع حملات مؤكدة لاستغلال ثغرات يوم الصفر.
استهدف القراصنة منصات تدير شبكات بأكملها، لا أجهزة كمبيوتر فردية فحسب. وقد يتيح اختراق أحد هذه الأنظمة لهم الوصول إلى شبكات الاتصالات والدفاع وغيرها من شبكات البنية التحتية الحيوية.
وحذّر الباحثون:
«يمكن أن تتحول الأنظمة ذات النطاق الإداري الواسع إلى بوابات عالية القيمة تتيح الوصول إلى المؤسسة بأكملها وعملائها.»
شبكة مؤقتة بُنيت لتختفي
صُممت شبكة «القطار الصامت» كي لا تترك أثراً يُذكر. وربط مشغّلوها بين أجهزة التوجيه المنزلية والمكتبية المخترقة، والأجهزة المتصلة، وأنظمة المؤسسات لتنفيذ الهجمات. وعند انتهاء العملية، قطعوا تلك الاتصالات ومحوا الأدلة على نشاطهم. واستمرت الجلسات في المتوسط نحو أربع ساعات.
اكتُشفت شبكة «القطار الصامت» للمرة الأولى في النصف الثاني من عام 2023. وازداد نشاطها بعد أن فككت السلطات شبكة KV الآلية السابقة التابعة لـ«إعصار فولت» في النصف الأول من عام 2024.
أرسلت «بلاك لوتس لابس» آلاف الإشعارات إلى الضحايا على مدى ثلاث سنوات. وشملت القطاعات التي استهدفتها مجموعة القرصنة الاتصالات والدفاع والاتصالات عبر الأقمار الصناعية والطاقة والنقل وقطاع الموارد المائية. وأبدت المجموعة اهتماماً خاصاً بأهداف تقع في هاواي وتكساس وكاليفورنيا.
أربع حملات وخمس ثغرات CVE
استهدفت الحملات الأربع المؤكدة لشبكة «القطار الصامت» برمجيات تُستخدم لإدارة شبكات كاملة.
استهدفت الحملة الأولى Versa Director، حيث أتاحت الثغرة CVE-2024-39717 للمهاجمين ذوي صلاحيات الوصول المميزة تحميل ملفات ضارة. وكشفت Versa عن الثغرة في أغسطس 2024.
في عام 2025، استهدف المهاجمون N-able N-central عبر ثغرتين، CVE-2025-8875 وCVE-2025-8876. وكانتا تتطلبان المصادقة.
استهدفت حملات عام 2026 منصتين لإدارة شبكات SD-WAN. وكشفت Cisco عن الثغرة CVE-2026-20127 في 25 فبراير. وقد حصلت الثغرة على تقييم 10.0، وأتاحت للمهاجمين اكتساب صلاحيات إدارية من دون مصادقة. كما كشفت Arista في 27 يوليو عن ثغرة أخرى بتقييم 10.0، هي CVE-2026-16812، والتي تؤثر في VeloCloud Orchestrator.
أصدرت الشركات الأربع جميعها إصلاحات. ومع ذلك، رصدت Lumen استمرار استغلال ثغرة Cisco بعد الكشف عنها.
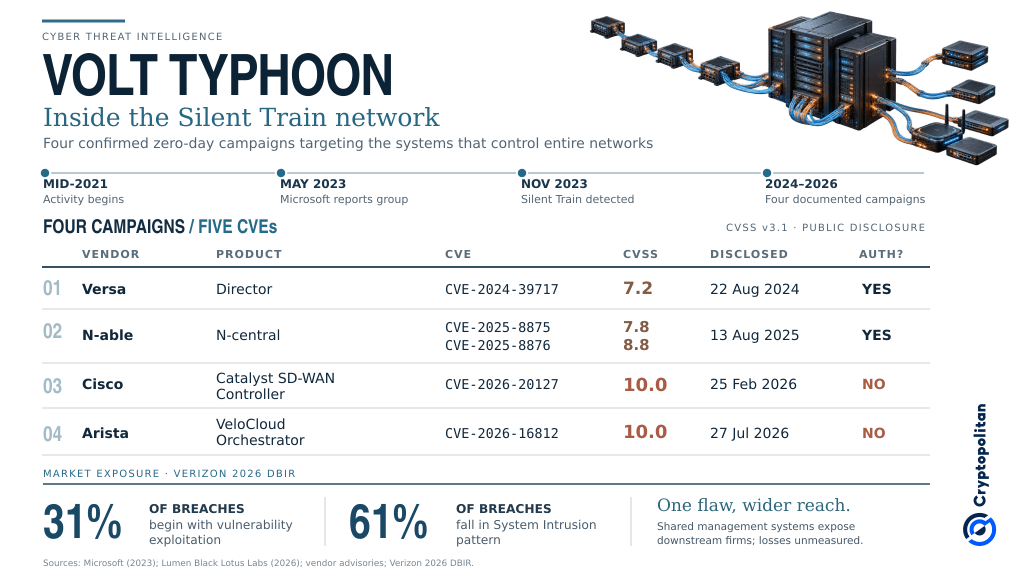 «القطار الصامت» التابع لـ«إعصار فولت»: أربع حملات لاستغلال ثغرات يوم الصفر ومخاطر سوق الأمن السيبراني
لماذا يُعد الوصول هو الهدف
يعود نشاط «إعصار فولت» إلى منتصف عام 2021 على الأقل. وكشفت Microsoft عن المجموعة علناً في مايو 2023، مشيرةً إلى عمليات اختراق لشبكات بنية تحتية حيوية في غوام والولايات المتحدة القارية.
يتجاوز مصدر القلق مسألة المعلومات المسروقة.
في تحليل نُشر في يناير 2026، أشار الباحث في المعهد الدولي للدراسات الاستراتيجية، جون بروس، إلى ما يلي:
لم تكن الغالبية العظمى من الشبكات التي استهدفها «إعصار فولت» ذات قيمة استخباراتية أجنبية تُذكر للحكومة الصينية.
وأشار بروس إلى جمع المجموعة مخططات الشبكات وأدلة التشغيل، بوصفه دليلاً على الاستعداد لاحتمال إحداث اضطراب. وتكتسب غوام حساسية خاصة لأن منشآتها العسكرية ستكون مهمة في أي صراع محتمل حول تايوان.
وتظل هذه تقديرات لنوايا المجموعة، وليست دليلاً على صدور أمر بشن هجوم.
التركّز هو مكمن الانكشاف
تساعد الصورة الأوسع للأمن السيبراني على تفسير الخطر.
خلص تقرير Verizon لعام 2026، الذي شمل أكثر من 31,000 حادثة، إلى أن استغلال الثغرات أصبح المسار الأبرز لاختراق المؤسسات. وشكّل اختراق الأنظمة 61% من حالات الاختراق المؤكدة.
عندما يخترق المهاجمون برمجيات تدير شبكات متعددة، يمكن أن يتجاوز الضرر المحتمل مؤسسة واحدة.
ولا تزال التداعيات المالية غير مؤكدة. وقد حذّر صندوق النقد الدولي من تزايد المخاطر السيبرانية التي تواجه الأنظمة المالية المترابطة. لكن لم تُنسب أي خسائر سوقية مباشرة إلى شبكة «القطار الصامت».
وفي سياق منفصل، أفادت Cryptopolitan عن ثغرة أخرى في VeloCloud جرى استغلالها، هي CVE-2026-114625، وحصلت على تقييم 9.9 ورُقّعت في 22 أكتوبر. وهي مختلفة عن الثغرة التي ربطتها Lumen بشبكة «القطار الصامت».
إذا كنت تقرأ هذا، فأنت متقدم بالفعل. حافظ على تقدمك مع نشرتنا الإخبارية.