

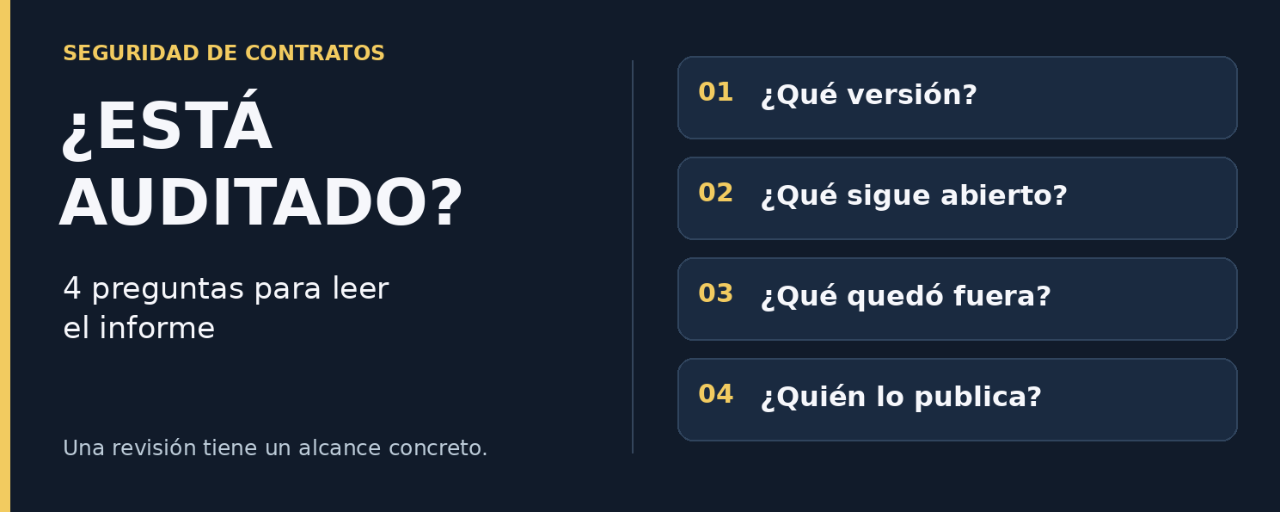
قد تظل هناك مشكلات عالقة في العقد بعد التدقيق. تتيح قراءة التقرير التمييز بين ما خضع للمراجعة، وما تم إصلاحه، وما لا يزال معلقًا.
في إيثيريوم، تحدد العقود كيفية تفاعل التطبيقات مع أصول مثل $ETH وغيرها من الرموز. وتفحص المراجعة الأمنية هذه الشيفرة ضمن نطاق محدد.
1. أي إصدار يشمله؟
ينبغي أن يحدّد التقرير الشيفرة التي خضعت للمراجعة. يشير «commit» إلى إصدار محدد. وإذا عُدّل العقد بعد ذلك، فمن الضروري معرفة ما إذا كانت هذه التغييرات قد خضعت للفحص أيضًا.
2. ما النتائج التي لا تزال مفتوحة؟
تعني درجة الخطورة وحالة المشكلة أمرين مختلفين. فكلمة «حرج» تصف أثرها المحتمل، بينما توثّق كلمة «تم الحل» إجراءً تصحيحيًا. أما «معروف» فتعني أن الفريق على علم بالمشكلة، لا أنه حلّها. وتُميّز Binance Academy بين هذه الحالات عند شرح كيفية قراءة تقرير.
3. ما الذي لم يشمله؟
لا تثبت مراجعة الشيفرة وحدها أن المفاتيح الإدارية أو الموقع الإلكتروني أو البنية التحتية بأكملها محمية. يعتمد نطاق التغطية على التكليف؛ لذا يجدر الاطلاع على الاستثناءات وتجنّب ملء الثغرات بالافتراضات.
4. من ينشر الوثيقة؟
تتيح الوثيقة الأصلية الصادرة عن المدقق التحقق من التواريخ والنطاق والتحديثات. ومن المهم أيضًا التمييز بين المراجعة الأولية والتحقق اللاحق من الإصلاحات. فصورة الختم تقدم معلومات أقل من هذا السجل القابل للتحقق.
مثال افتراضي
يعرض تطبيقان الختم نفسه. يربط الأول بتقرير عن إصداره الحالي، ويوضح النتائج التي جرى تصحيحها. أما الثاني فيربط بمراجعة إصدار سابق، ولا يذكر سوى «مشكلات معروفة». يمكن وصف كليهما بأنهما خضعا للتدقيق، لكنهما يقدمان معلومات مختلفة. هذا المثال من نسج الخيال، ولا يقيّم أي مشروع حقيقي.
ما الاستنتاج الذي يمكن استخلاصه؟
تحذّر Ethereum.org من أن التدقيق لن يكشف جميع الأخطاء؛ فهو مراجعة إضافية. وأرى أن من الأفضل الاستفادة منه لطرح أسئلة أفضل، من دون اعتبار الختم ضمانًا للأمان أو للنتائج الاقتصادية.
ما الأصعب عليك في التفسير: الإصدار أم درجة الخطورة أم حالة النتائج؟
المصادر: Binance Academy — تدقيق العقود الذكية والعقود الذكية؛ Ethereum.org — أمن العقود الذكية (حُدّث في 20/10/2026).
قد يتلقى المؤلف مكافآت من Binance.