


يمرّ المتخصصون في الأمن السيبراني بشهر قاسٍ.
لم ينتهِ ما يُطلق عليه «أكتوبر الأسود» بعد، لكنه شهد بالفعل عشرات الهجمات الإلكترونية الكبرى والثغرات التي رصدها الذكاء الاصطناعي في أنحاء الإنترنت.
عندما كُشفت، بمساعدة أدوات الذكاء الاصطناعي، عن ثغرات حرجة في PHP، لغة البرمجة التي تستخدمها نحو 70% من المواقع الإلكترونية، وأعلنت عنها مؤسسة PHP في 21 أكتوبر، بدأ السباق لترقيع الخوادم حول العالم.
أفادت شركة Cloudflare، المزودة للخدمات السحابية، برصد ملايين محاولات استغلال الثغرة بعد الكشف عنها، بعد آلاف المحاولات خلال الساعات التي سبقت ذلك.
حجبت بعض الدول، ومنها فرنسا وفنلندا، مؤقتًا إمكانية الوصول إلى مواقع معينة، فيما حذّرت وكالة الأمن القومي الأمريكية (NSA) المؤسسات من ضرورة تثبيت التصحيحات لمعالجة الثغرات فورًا أو فصل الأنظمة المتأثرة عن الشبكة.
قال مؤسس نير، إيليا بولوسوخين: «نحن الآن في أرمageddon الأمن السيبراني». وحذّر جيسون كلينتون، كبير مستشاري الأمن في أنثروبيك، من أن «الأمور ستزداد سوءًا بكثير قبل أن تتحسن، رغم ما بلغته من سوء خلال الأيام الأربعة الماضية».
ويُحثّ مواطنو المملكة المتحدة حتى على «الاستعداد» لحالة طوارئ، مثل الطقس القاسي أو الهجمات السيبرانية، قد تقطع الوصول إلى البنية التحتية الحيوية كالمياه والكهرباء والإنترنت. كما طُلب من المنشآت العسكرية الأمريكية الاستعداد للعمل بشكل مستقل لمدة 90 يومًا بموجب مبادرة فورتريس.
هيوستن، هل لدينا مشكلة؟
بعيدًا عن الإسراع إلى تخزين الأطعمة المعلبة وأجهزة الاتصال اللاسلكي، هل هناك أي شيء آخر يمكن للناس العاديين فعله للحد من تعرضهم للمخاطر؟
إذًا، ما مدى سوء أكتوبر الأسود حقًا؟
يقول روب هاميلتون، الباحث في أمن بيتكوين والعضو في فريق بيتكوين الأحمر، لمجلة: «الأمر سيئ جدًا. يبدو أن بقية الإنترنت تستيقظ الآن على واقع عشناه قبل ثلاثة أشهر».
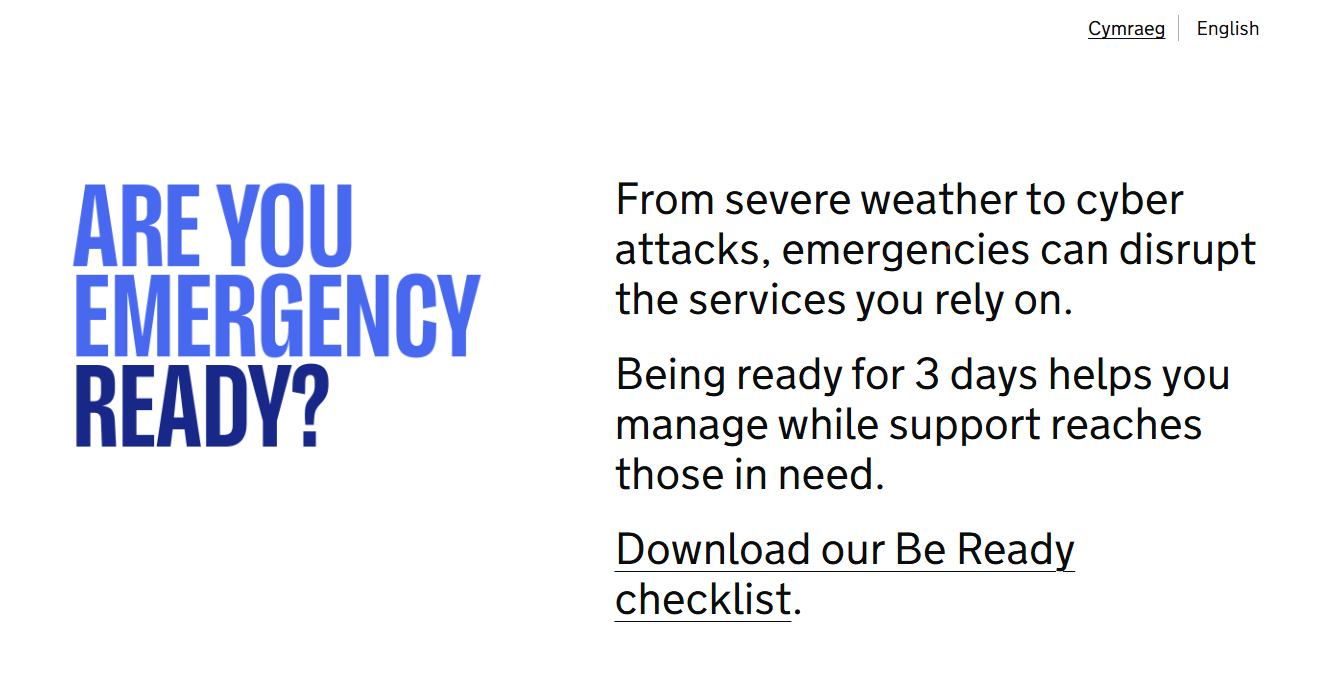
الحكومة البريطانية تحث المواطنين على الاستعداد لحالة طوارئ. المصدر: gov.uk
خلال الأسبوع الماضي أو نحو ذلك، كشفت منصة الحوسبة السحابية ريلواي أن مهاجمًا تمكن من الوصول إلى بيانات اعتماد العملاء ومفاتيح واجهة برمجة التطبيقات وفك تشفيرها، ويبدو أنه كان يستهدف مزودي خدمات الذكاء الاصطناعي.
أكدت شركة كويست دايغنوستيكس العملاقة للفحوصات الطبية حدوث اختراق لبيانات صحية خاصة بالمرضى، فيما تبيّن أن شركة الأمن الهندية إي مودرا لديها ثماني جهات إصدار لشهادات رقمية تستخدم مفاتيح ضعيفة، ما كان قد يسمح للمهاجمين بانتحال مواقع ويب موثوقة. كما شهدت منصة استضافة الشيفرات غيت هاب انقطاعًا كبيرًا في الخدمة، سلط الضوء على مدى اعتماد عالم البرمجيات على البنية التحتية المشتركة.
يقول أوستن ديفرز، كبير مديري الأمن في غيت هاب، إن حوادث كهذه «تذكير واضح بأن ضمان الموثوقية يتطلب عملًا مستمرًا»، لأن التطوير الحديث «مترابط للغاية».
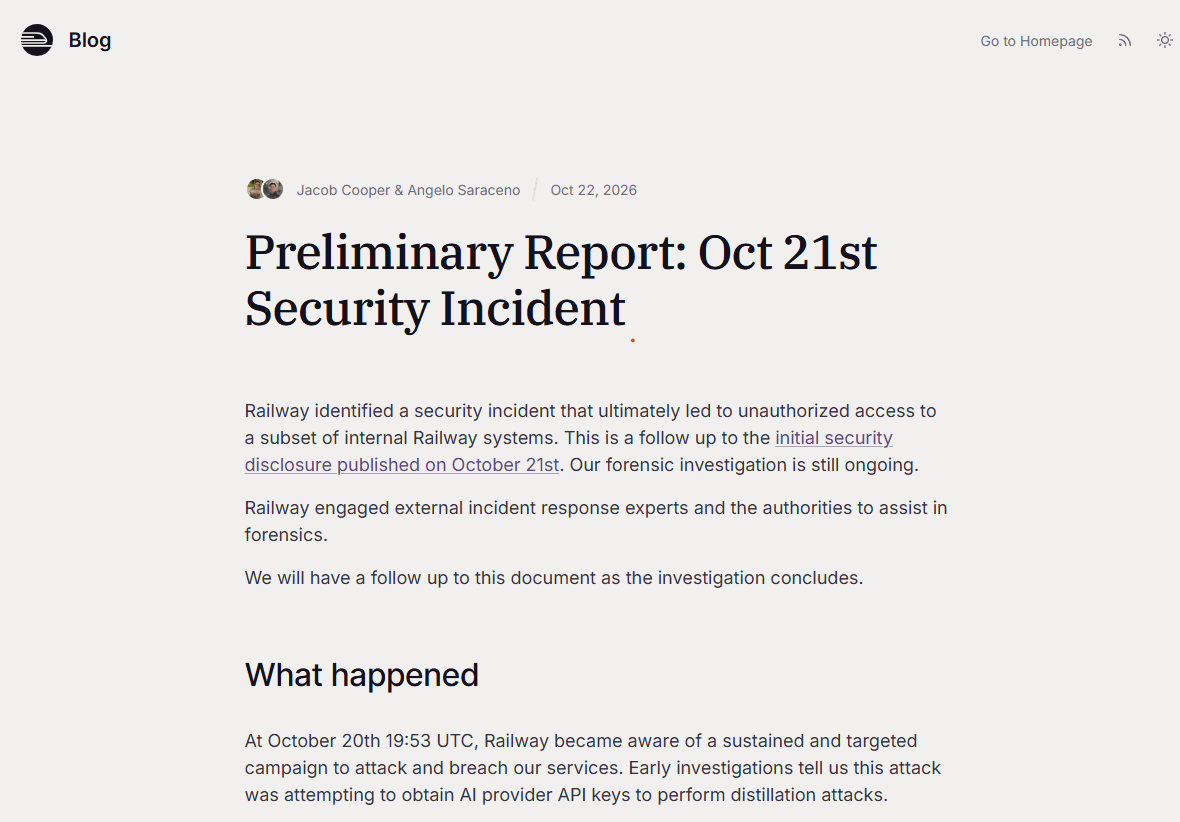
حادث أمني في ريلواي. المصدر: ريلواي
يقول جوناثان ريس، محلل استخبارات المصادر المفتوحة والبلوك تشين في شركة CertiK المتخصصة في أمن البلوك تشين، لمجلة:
«أكثر ما يقلقنا هو أن ثغرة واحدة في بنية تحتية مشتركة قد تكشف مؤسسات كثيرة في الوقت نفسه».
ويضيف، للأسف، أن قدرة الذكاء الاصطناعي على اكتشاف الثغرات لا تقابلها قدرة مماثلة على إصلاحها:
«إن اكتشاف الثغرات بسرعة أكبر لا يمنحنا تلقائيًا القدرة على معالجتها بسرعة أكبر».
لماذا يُرجح أن تزداد الأمور سوءًا
أحد أسباب تفاقم المشكلة هو أن الذكاء الاصطناعي غيّر اقتصاديات الأمن السيبراني.
ما كان يتطلب في السابق موارد دول قومية وقراصنة متمرسين لتنفيذه، بات بإمكان مراهق في قبو ما إنجازه الآن.
قال رائد الأعمال والمستثمر في مجال الذكاء الاصطناعي مات شومر إن الذكاء الاصطناعي يمكّن المستخدمين غير التقنيين من العثور على نقاط الضعف واستغلالها، ما يجعل المدافعين «يسابقون الزمن للحاق بالركب».
«لا تزال كل نقطة ضعف بحاجة إلى إصلاح واختبار وتثبيت على ملايين الأنظمة التي يديرها أشخاص يرزحون أصلًا تحت أعباء كثيرة».
يقول ديفرز إن أدوات الأمن المدعومة بالذكاء الاصطناعي تخفض «بشكل كبير» العتبة اللازمة «لكشف العيوب المعقدة والمتجذرة في قواعد الشيفرات المستخدمة على نطاق واسع».
ما الذي يمكن للناس العاديين فعله فعلًا؟
هناك بعض الخطوات العملية التي يمكن للناس العاديين اتباعها للبقاء أكثر أمانًا على الإنترنت خلال هذه الفترة المضطربة.
الإنترنت يتعرض للهجوم. المصدر: مات شومر
ينصح شومر بتجنب المواقع التي لا تعرفها، وبالتأكيد عدم إدخال كلمات المرور أو أرقام البطاقات في مواقع غير مألوفة «إلى أن تهدأ الأمور»، إذ إن المواقع الصغيرة «أقل احتمالًا لأن تكون قد ثبّتت التصحيحات».
احذف أي تطبيقات لا تستخدمها، وافصل الأجهزة الذكية التي لا تحتاج إليها. واحتفظ ببعض النقود في المنزل وبما يكفي من البقالة لبضعة أيام، «إذا أردت توخي الحذر الشديد».
يقول ديفرز إن أفضل وسيلة للدفاع هي «تأمين نقاط الوصول الشخصية وتقليص البصمة الرقمية عمومًا». فعّل المصادقة متعددة العوامل (MFA) على جميع حساباتك، ويُفضّل استخدام تطبيق للمصادقة أو مفتاح أمان مادي بدلًا من الرسائل النصية.
«يعمل هذا كقاطع للدائرة، ويمنع القراصنة من تسجيل الدخول إلى حسابك حتى لو اختُرِق البرنامج الأساسي».
ويقول إنه لا ينبغي أبدًا إعادة استخدام كلمات المرور. «أنشئ كلمات مرور قوية وفريدة لكل موقع، وألغِ دوريًا أذونات التطبيقات القديمة أو الاتصالات مع الجهات الخارجية التي لم تعد تستخدمها». واحرص على تحديث أجهزتك ومتصفحات الويب تلقائيًا:
«بينما تعمل فرق المنصات على إصلاح مشكلات الأمان على مستوى السحابة في الأنظمة الخلفية، فإن تأمين أجهزتك يضمن ألا يتمكن القراصنة من استخدام أجهزتك الشخصية كباب خلفي للوصول إلى حساباتك».
هل تحتفظ بمفاتيحك بنفسك أم لا؟ هذا هو السؤال
في حين أن الارتفاع المقلق في الحوادث الأمنية دفع بعض حاملي العملات المشفرة إلى التفكير في بدائل، وحثّ بعض الخبراء على عدم الاحتفاظ بالمفاتيح ذاتيًا، يذكّر آخرون، مثل مناصر بيتكوين ومدير الأمن في كاسا جيمسون لوب، المستخدمين بأن ذلك يقوّض الغرض برمته.
«لا يمكنك الاستفادة من الخصائص الفريدة لبيتكوين إلا إذا احتفظت بمفاتيحك بنفسك. [...] ويقول إن التخلي عن مفاتيحك لا يزيل المخاطر، بل ينقلها إلى مكان لا يمكنك رؤيته أو التحكم فيه».
يوصي ريس بفصل المبالغ الصغيرة التي تنوي استخدامها ووضعها في محفظة ساخنة، عن الأصول التي تحتفظ بها على المدى الطويل في محفظة أجهزة، وبأن «تقرأ فعلًا ما توقّع عليه بدلًا من الموافقة دون تمعّن».
مع أن هذه الاحتياطات قد تقلل من تعرضك للهجمات، فإن المستخدمين العاديين لا يستطيعون معالجة سوى المشكلات المحلية، ولا يملكون قدرة تُذكر على التأثير في المشكلات الأوسع نطاقًا.
يقول: يمكنك «الحد من نطاق الضرر»، لكنك «لا تستطيع منع اختراق البنية التحتية».
لذا، ورغم أن المستخدمين يستطيعون تحسين ممارساتهم في الأمن السيبراني، فإن «عبء المعالجة الهيكلي يقع في نهاية المطاف على عاتق المنصات ومقدمي الخدمات».
مجلة: محتال يخسر 4.8 مليون دولار كانت مخزنة على أجهزة ليدجر عُبث بها: آسيا إكسبرس