
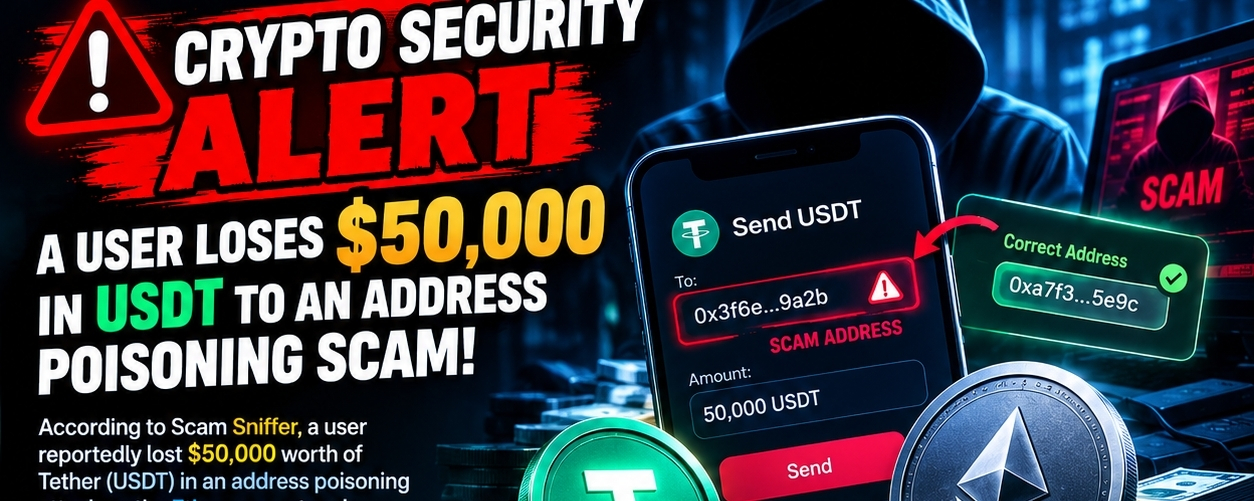
🚨 تنبيه أمني بشأن العملات المشفرة: مستخدم يخسر 50,000 دولار من $USDT في عملية احتيال بتسميم العناوين! ⚠️💸
تلقى مجتمع العملات المشفرة تذكيرًا جادًا آخر بأهمية أمان المحافظ! 🔍
وفقًا لـ Scam Sniffer، يُقال إن مستخدمًا خسر ما قيمته 50,000 دولار من عملة تيثر ($USDT ) في هجوم تسميم عناوين على شبكة إيثيريوم. وتُبرز هذه الحادثة كيف يمكن لخطأ بسيط عند إرسال العملات المشفرة أن يؤدي إلى خسارة مالية فادحة. 😨
🔎 كيف يعمل تسميم العناوين؟
⚠️ عناوين محافظ مزيفة: ينشئ المحتالون عناوين محافظ تشبه إلى حد كبير العناوين التي سبق للضحية استخدامها.
📩 فخ سجل المعاملات: قد يرسلون معاملة صغيرة لإظهار عنوانهم في سجل معاملات الضحية.
🎯 خطأ واحد في النسخ قد يكلّفك الآلاف: إذا نسخ الضحية عنوان المحتال عن طريق الخطأ بدلًا من العنوان الصحيح، فقد تُرسل الأموال مباشرةً إلى المهاجم.
🛡️ كيف يمكنك حماية عملاتك المشفرة؟
✅ تحقّق دائمًا من عنوان المحفظة كاملًا قبل إرسال الأموال.
✅ لا تعتمد أبدًا على الأحرف القليلة الأولى والأخيرة من العنوان فقط.
✅ انسخ العناوين من مصادر موثوقة بدلًا من سجل معاملاتك.
✅ عند تحويل مبلغ كبير، أرسل أولًا معاملة اختبارية صغيرة متى كان ذلك عمليًا.
✅ توخَّ الحذر من المعاملات غير المتوقعة وعناوين المحافظ غير المألوفة.
💡 رأيي: في عالم العملات المشفرة، لا تقل أهمية الأمان عن تحقيق الأرباح. حتى المتداولون المتمرّسون قد يقعون ضحية لتسميم العناوين إذا تسرّعوا في إجراء معاملة.
تذكّر أن معاملات البلوك تشين لا يمكن التراجع عنها عمومًا، لذا فإن الوقاية هي أقوى وسائل الحماية. 🔐
👇 سؤال للمجتمع:
هل تتحقق دائمًا من عنوان المحفظة كاملًا قبل الإرسال $USDT ، أم تعتمد على سجل معاملاتك؟
شاركونا آراءكم في التعليقات! 👇
#أمان_العملات_المشفرة #USDT #إيثيريوم #تحذير_من_الاحتيال #أخبار_العملات_المشفرة #بلوك_تشين #ScamSniffer