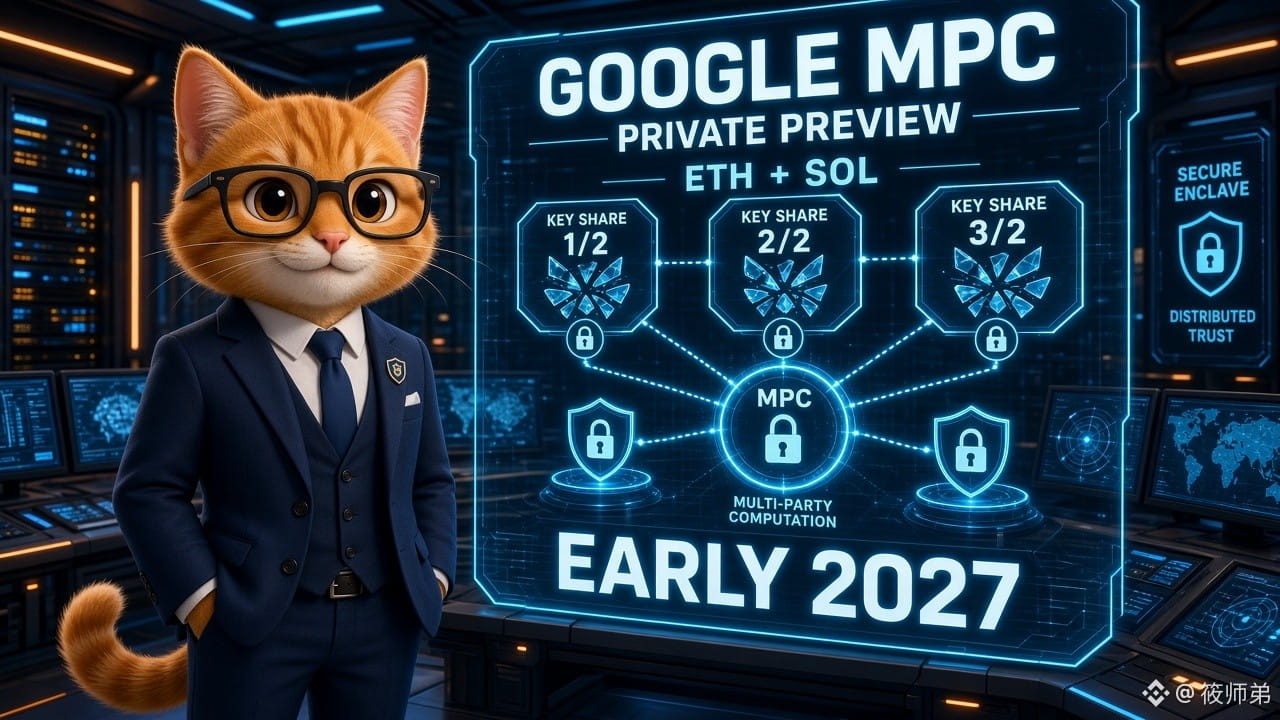
غوغل تستعرض أداة جديدة لحفظ الأصول المشفّرة: الحوسبة متعددة الأطراف MPC، وAlphabet تستخدمها بالفعل لأصولها على ETH/SOL
وفقًا لما أورده CoinDesk في 10/28، ستعرض غوغل في ندوة الأصول الرقمية بنيويورك حل Google Multi-Party Compute (MPC) لحفظ المفاتيح الخاصة. وهو متاح حاليًا في معاينة خاصة، وتختبره عدة مؤسسات مالية. كما تستخدمه الشركة الأم Alphabet لحماية أصولها على سلسلتي إيثيريوم وسولانا، وتخطط لإتاحته تجاريًا في أوائل 2027.
الآلية الأساسية: تُوزّع أجزاء المفتاح الخاص على عدة بيئات معزولة، وتخضع المعاملة لمحرك قواعد المؤسسة للتحقق منها قبل توقيعها؛ فلا يُخزَّن المفتاح الخاص كاملًا على جهاز واحد. وتقول غوغل إنها لا تستطيع الوصول إلى مواد مفاتيح العملاء بصيغة نصية واضحة. وذكرت Chainalysis أن نحو 43.8% من الأصول المشفّرة المسروقة في 2024 ارتبطت بتسريب المفاتيح الخاصة؛ فيما بلغت خسائر الاختراقات التراكمية نحو 16.69 مليار دولار حتى يونيو من هذا العام، وفقًا لـDeFiLlama، ويُعزى نحو 40% منها إلى المفاتيح الخاصة.
【وجهة نظر】دخل عملاق الحوسبة السحابية رسميًا سباق حفظ الأصول للمؤسسات، منافسًا مباشرةً شركات متخصصة مثل Fireblocks وBitGo. ما يهم البنوك أكثر هو «بنية تحتية محايدة»، لا جهة حفظ تنافس عملاءها على أعمالهم—وهذا تحديدًا رهان غوغل. ويشهد مساء اليوم أيضًا اجتماع FOMC وإعلان نتائج Microsoft وAlphabet، ما يجمع بين سرديتي الحوسبة السحابية والأمن ويضخم تأثيرهما على معنويات الأصول عالية المخاطر.
【الفرص/المخاطر】يعزز ذلك سردية تدفق استثمارات المؤسسات وبنية تسوية الأصول المُرمّزة، وقد يعاد تسعير الطلب على خدمات حفظ الأصول المرتبطة بـ$ETH /$BTC ؛ لكن المنتج لن يُطرح تجاريًا قبل 2027، لذا يُستبعد أن يغير أوضاع السيولة على المدى القصير. كما أن تقسيم المفاتيح الخاصة يظل معتمدًا على كيفية إعداد المؤسسات لقواعد الموافقة، ولا يزيل مخاطر التصيد الاحتيالي والحصول على التفويض. تابعوا: قائمة المؤسسات المشاركة في الاختبار، والأسعار، ومدى التكامل أو المنافسة مع حلول KMS/HSM القائمة.
ما رأيكم: هل ستثق البنوك الكبرى أكثر بـMPC من Google Cloud، أم ستواصل الرهان على حلول متخصصة مثل Fireblocks؟
#加密安全 #机构托管 #MPC #谷歌云 $BTC $ETH
للاسترشاد فقط، ولا يُعدّ ذلك نصيحة استثمارية.