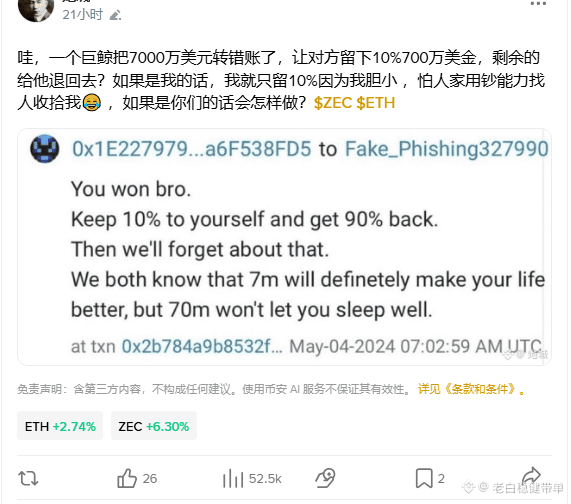
链上地址投毒钓鱼骗局原理
这个偷走 7000 万美金 WBTC 的地址投毒,很多人搞不懂原理,其实套路特别鸡贼! 它不会偷你的助记词,也不用你点授权,坑的就是大家的坏习惯。
黑客先盯着你的链上转账,记下你常用地址的开头和结尾。 然后生成一个高仿地址,首尾字符一模一样,中间全是不一样的。 接着用这个假地址给你转一笔几分钱的小额交易,把假地址塞进你的转账历史,这一步就叫投毒。
等你之后转大钱,直接在历史里面复制这个看起来眼熟的地址,币直接打进黑客钱包,直接归零。
给大家一个保命操作:常用的收款地址,单独放在备忘录,每次转账都从备忘录复制,不要从钱包历史里面选地址。
#股票财报季 $BTC $ETH
这个偷走 7000 万美金 WBTC 的地址投毒,很多人搞不懂原理,其实套路特别鸡贼! 它不会偷你的助记词,也不用你点授权,坑的就是大家的坏习惯。
黑客先盯着你的链上转账,记下你常用地址的开头和结尾。 然后生成一个高仿地址,首尾字符一模一样,中间全是不一样的。 接着用这个假地址给你转一笔几分钱的小额交易,把假地址塞进你的转账历史,这一步就叫投毒。
等你之后转大钱,直接在历史里面复制这个看起来眼熟的地址,币直接打进黑客钱包,直接归零。
给大家一个保命操作:常用的收款地址,单独放在备忘录,每次转账都从备忘录复制,不要从钱包历史里面选地址。
#股票财报季 $BTC $ETH