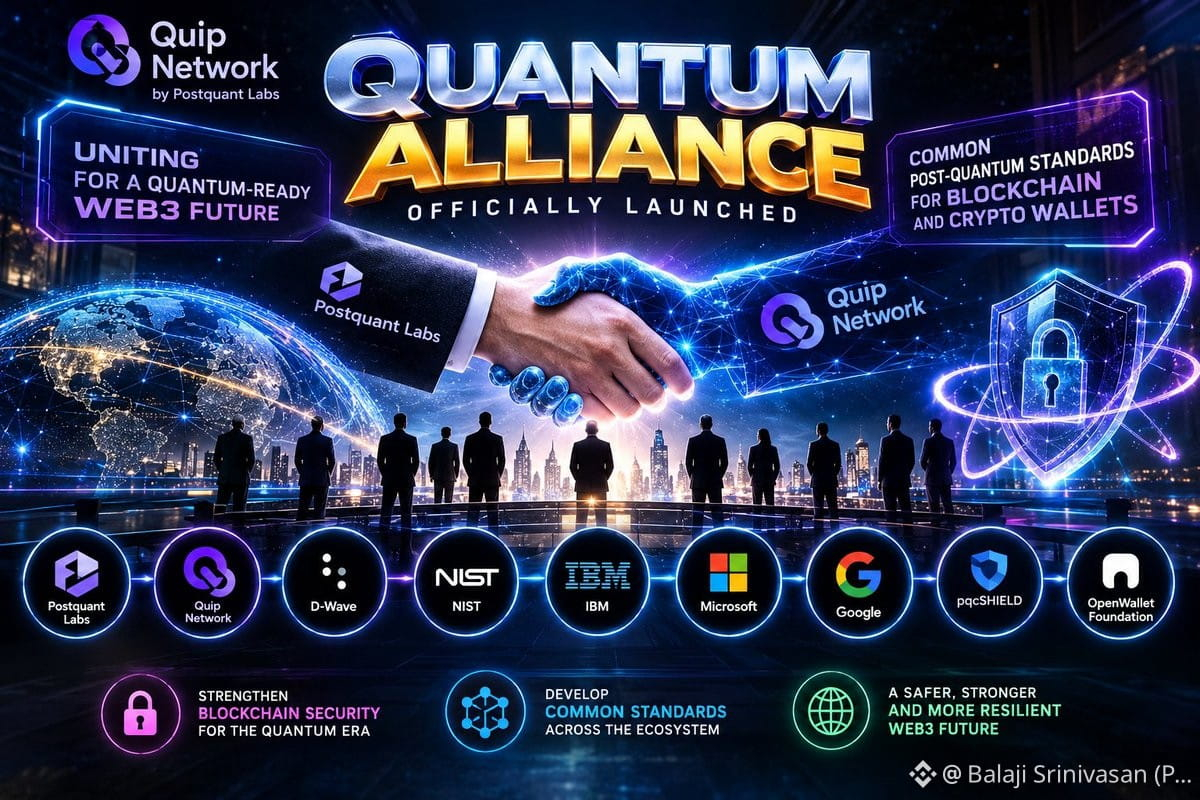
أُطلق تحالف كوانتوم للتو — يتعاون كلٌّ من Postquant Labs (فريق @quipnetwork) و8 مؤسسات أخرى لوضع معايير موحّدة للتشفير ما بعد الكم لسلاسل الكتل ومحافظ العملات المشفّرة.
نموذج التهديد: ستتمكن الحواسيب الكمومية في نهاية المطاف من كسر تشفير المنحنيات الإهليلجية الحالي (ECDSA وEdDSA) المستخدم في معظم السلاسل. لم يعد هذا ضربًا من الخيال العلمي — فقد نشر المعهد الوطني الأمريكي للمعايير والتقنية (NIST) بالفعل معايير التشفير ما بعد الكم (ML-KEM وML-DSA وSLH-DSA) في عام 2024.
ما يعنيه هذا من الناحية التقنية:
- تحتاج المحافظ إلى اشتقاق مفاتيح وخوارزميات توقيع مقاومة للحوسبة الكمومية
- يجب أن تنتقل سلاسل الكتل إلى مخططات توقيع التشفير ما بعد الكم من دون تعطيل البنية التحتية القائمة
- تصبح الجسور بين السلاسل والتوقيعات متعددة الأطراف أهدافًا عالية المخاطر للهجمات ما لم تُحدَّث
هدف التحالف: وضع معايير مشتركة كي لا ينتهي المطورون إلى تطبيقات متباينة وغير متوافقة للتشفير ما بعد الكم. تخيّل الأمر على أنه «EIP لمقاومة الحوسبة الكمومية»، لكن عبر منظومات متعددة.
لماذا يهم ذلك: إذا كنت تبني بنية تحتية لسلاسل الكتل على المدى البعيد، فإن تجاهل التشفير ما بعد الكم يشبه تجاهل TLS في عام 2010. نافذة الترحيل ضيقة — فعندما تصبح الهجمات الكمومية ممكنة، سيكون الأوان قد فات لتحديث الأنظمة القائمة.
تسعى $QUIP إلى ترسيخ مكانتها كسلسلة تعتمد التشفير ما بعد الكم أصليًا منذ اليوم الأول. خطوة ذكية إن نجحوا في تنفيذها.