

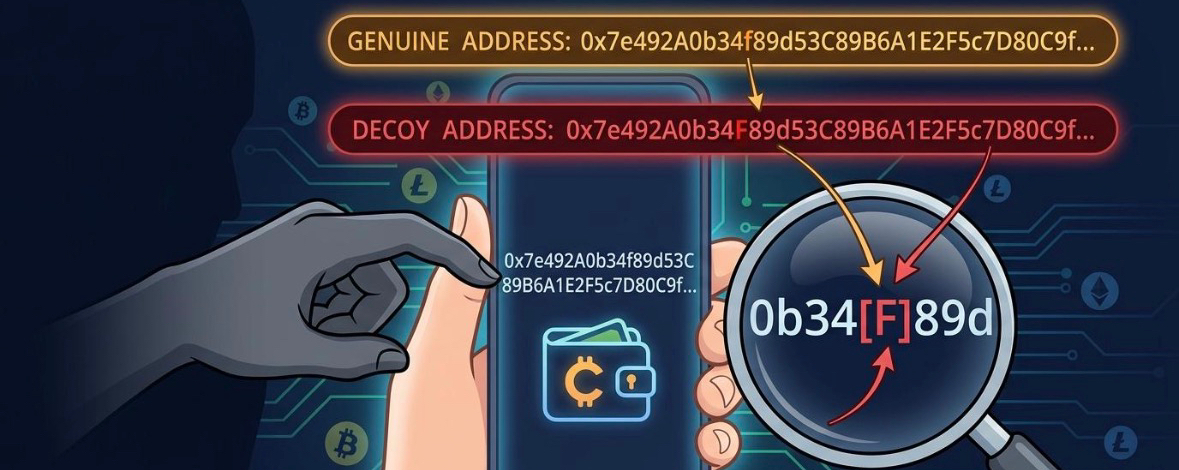
💀 تحقّقت من العنوان… لكن ذلك ربما لم يكن كافيًا لإنقاذ أموالك!
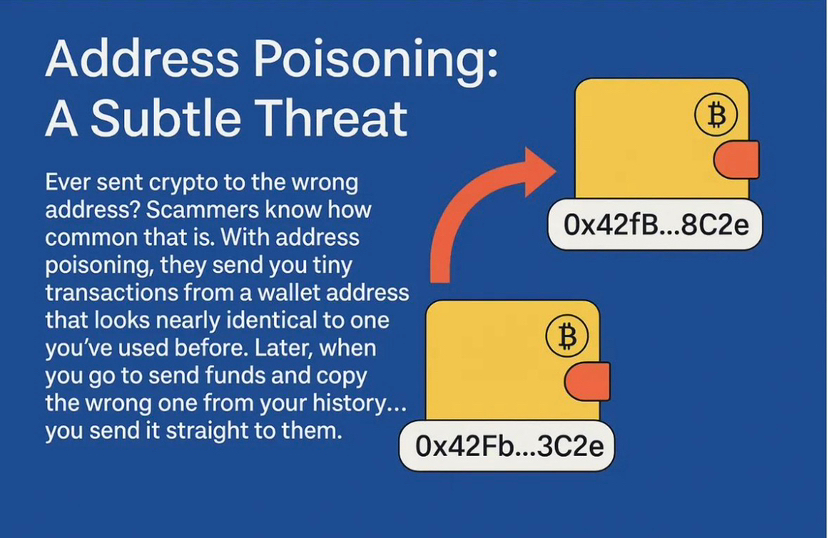
الجني يحذّر: ظهر في عالم العملات الرقمية عدوّ قد تضيفه أنت بنفسك إلى سجل تحويلاتك. 🧞♂️
تخيّل هذا الموقف.
أنت ترسل USDT بانتظام إلى الشخص نفسه.
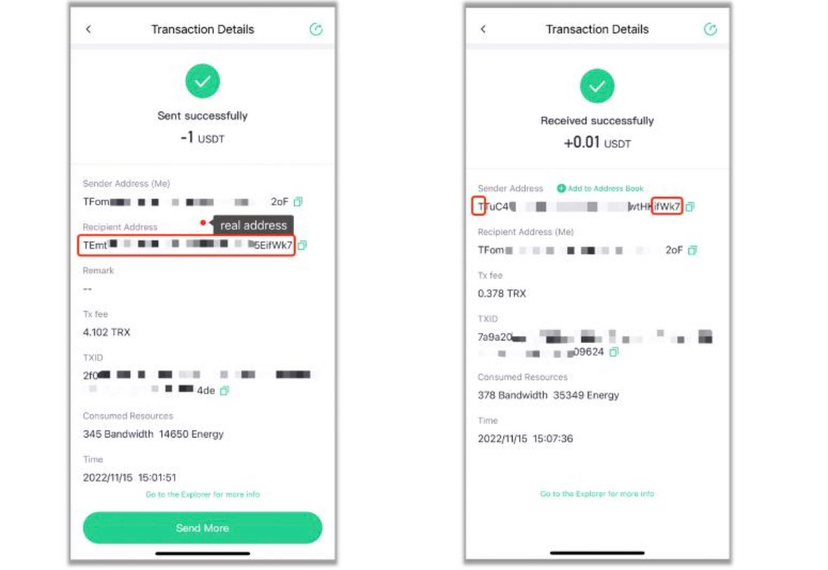
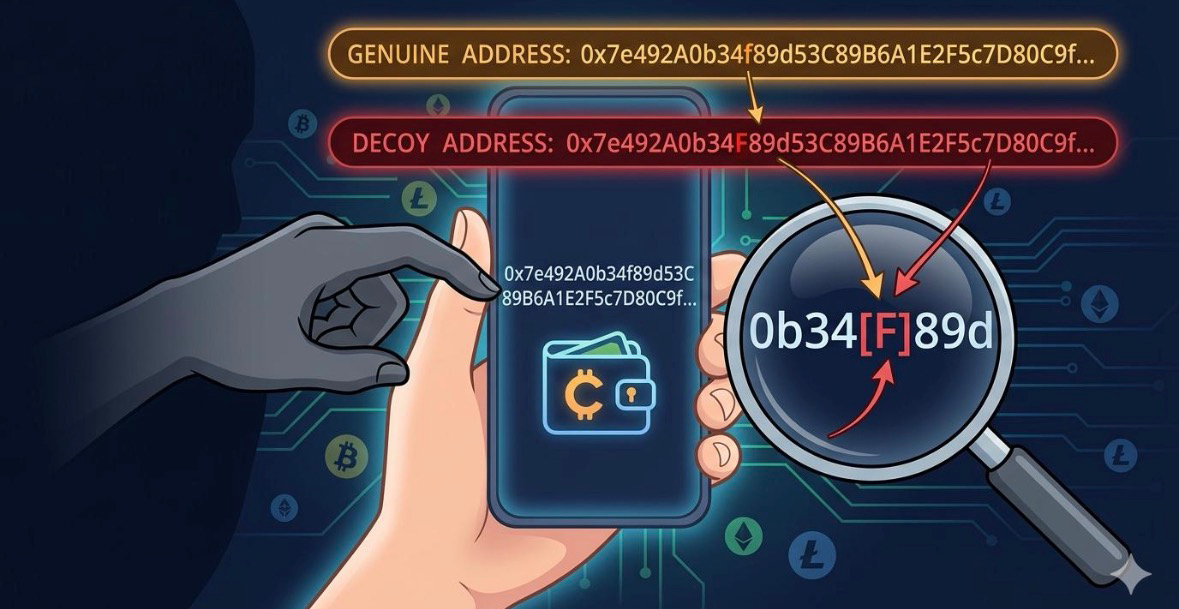
العنوان مألوف. الرموز الأولى متطابقة، والأخيرة كذلك. لقد رأيته مئات المرات في السجل.
وفجأة يظهر عنوان آخر في محفظتك. يكاد يكون مطابقًا.
تحويل صغير. معاملة غير مألوفة. لا شيء يبدو مريبًا للوهلة الأولى.
لا تكترث للأمر.
وهذا بالضبط ما كان المحتال ينتظره. 👇
🕵️ كيف تعمل هذه الحيلة؟
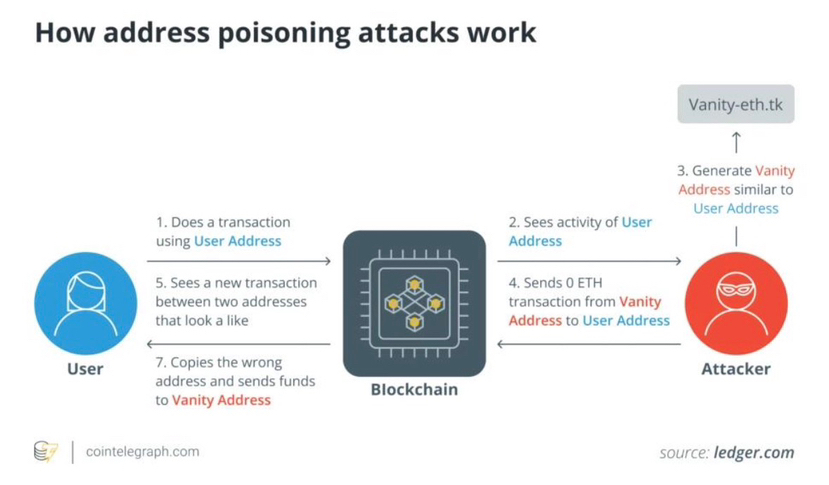
تُسمّى هذه الحيلة تسميم العناوين (Address Poisoning) — أي تسميم سجل المعاملات.
تجري الخطة على النحو التالي:
🔹 الخطوة 1. يدرس المحتال المعاملات العلنية على البلوكشين ويعثر على العناوين التي تتعامل معها كثيرًا.
🔹 الخطوة 2. ينشئ عنوانًا يشبه العنوان الأصلي. تتطابق بعض الرموز في بدايته ونهايته، لكن الوسط مختلف.
🔹 الخطوة 3. يرسل مبلغًا ضئيلًا أو معاملة بقيمة صفر، لكي يظهر العنوان المزيّف في سجل المحفظة.
🔹 الخطوة 4. ينتظر.
وفي أحد الأيام، تحوّل المال مجددًا. تفتح السجل، وتنسخ عنوانًا مألوفًا، وترسل الأموال.
لكن العنوان لم يعد هو نفسه.
لم يخترق المحتال محفظتك. بل دفعك إلى ارتكاب خطأ. 😨
💸 لماذا يُعدّ هذا خطيرًا فعلًا؟
لأن البلوكشين لا يسألك إن كنت تريد إرسال المال إلى هذا المستلم تحديدًا.
إذا تم تأكيد المعاملة، فعادةً ما يكون استرداد الأموال صعبًا للغاية، وأحيانًا مستحيلًا.
وهذه ليست مجرد حكاية مخيفة من دردشة العملات الرقمية. ففي أكتوبر 2026، نشر محللو Bitquery دراسة أفادت بأنه خلال الاثني عشر شهرًا المنتهية في 31 يوليو 2026، رُصدت في Ethereum خسائر بنحو 76.1 مليون دولار بسبب هجمات من هذا النوع. وسجّل الباحثون 1,635 حالة أرسل فيها أشخاص أصولًا حقيقية إلى عناوين مزيفة.
هذه دراسة منفصلة عن Ethereum، وليست إحصاءات لجميع شبكات البلوكشين. لكن حجم المشكلة مثير للإعجاب بالفعل.
🛡️ كيف تحمي أموالك؟
🧞 القاعدة رقم 1. لا تنسخ العنوان عشوائيًا من سجل التحويلات. استخدم دفتر عناوين موثوقًا أو المصدر الأصلي.
🧞 القاعدة رقم 2. تحقّق من العنوان كاملًا، وخصوصًا من وسطه. تطابق الرموز الأولى والأخيرة لا يضمن شيئًا.
🧞 القاعدة رقم 3. قبل إجراء تحويل كبير إلى عنوان جديد، أرسل مبلغًا تجريبيًا صغيرًا وتأكد من وصوله إلى المستلم الصحيح. تذكّر: التحويل التجريبي لا يغني عن التحقق من العنوان.
🧞 القاعدة رقم 4. تحقّق من الشبكة، وليس من العنوان فقط: مثلًا ERC-20 أو TRC-20. المبلغ صحيح لكن الشبكة أو العنوان خطأ، وقد تبدأ مشكلات خطيرة.
🔮 التحذير الأخير من الجني الطيب
في عالم العملات الرقمية، ليس الأخطر دائمًا هو من يحاول اختراق النظام.
أحيانًا يكون الأخطر هو من يعرف أنك على عجلة من أمرك وتثق بالرموز المألوفة.
قد تكلفك ثانية واحدة من عدم الانتباه أكثر من أرباح أشهر كاملة.
💬 والآن بصراحة يا صديقي: هل تتحقق من العنوان كاملًا في كل مرة قبل التحويل، أم تنسخه أحيانًا من السجل لأن «كل شيء يبدو مألوفًا»؟
اكتب في التعليقات. ربما يدفع هذا السؤال شخصًا ما إلى التحقق مرة أخرى من تحويله التالي.
#نصائح_العملات_الرقمية #USDT #Binance #أمان_العملات_الرقمية $BTC $ETH