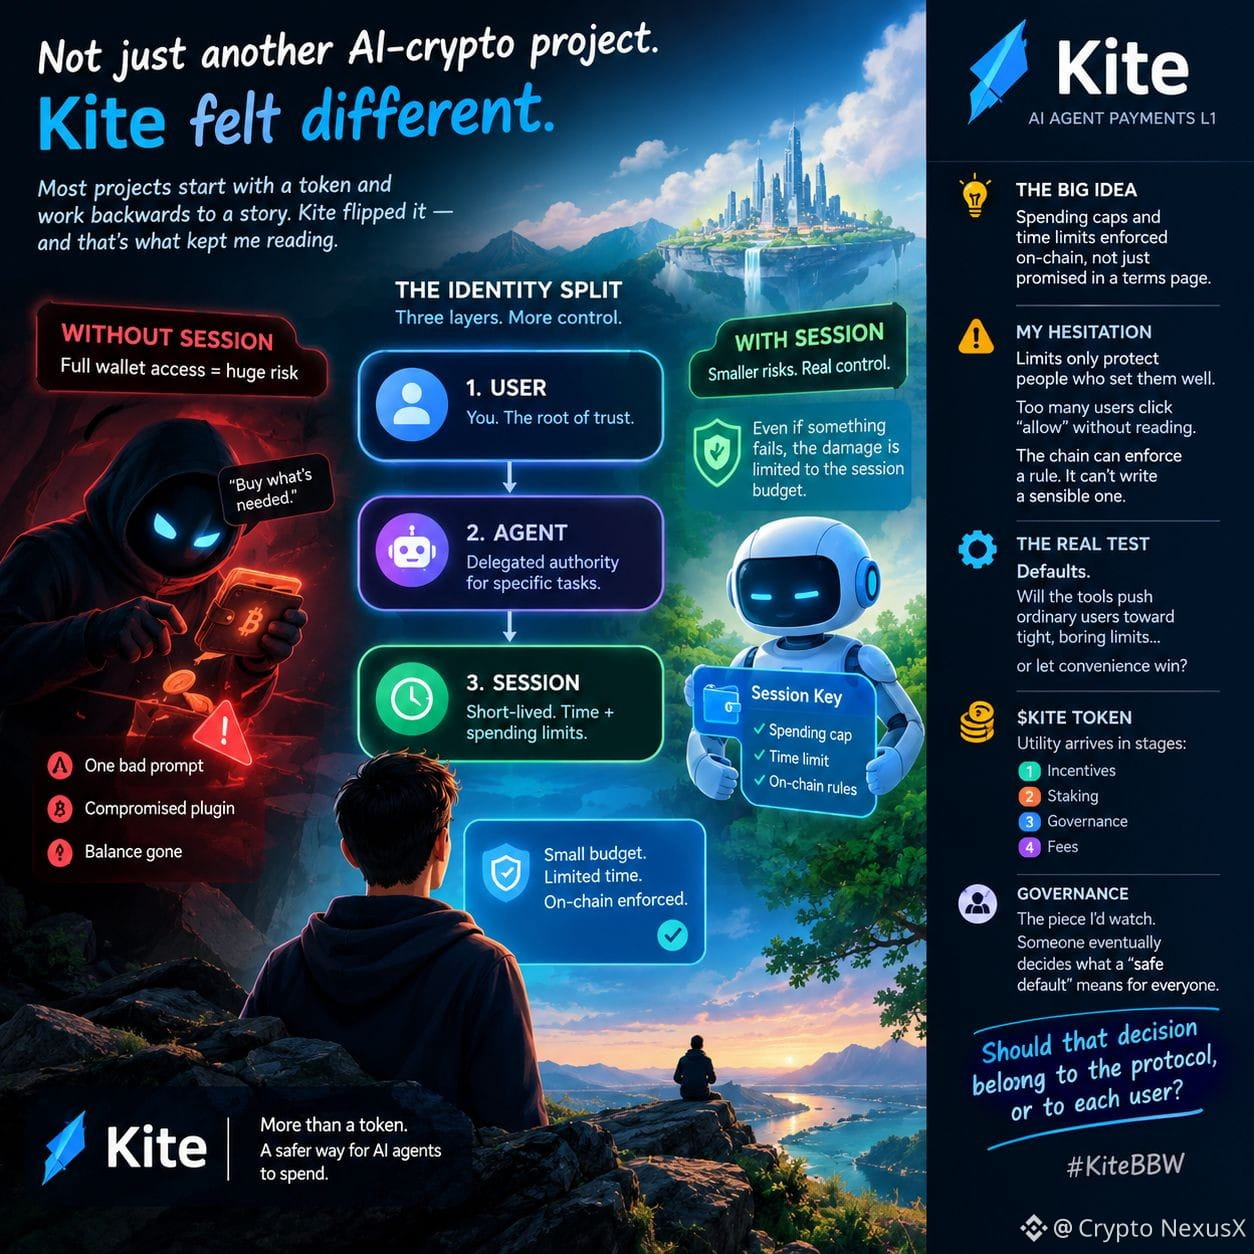
تبدأ معظم مشاريع الذكاء الاصطناعي والعملات المشفرة التي أقرأ عنها بالرمز المميّز، ثم تبني قصةً انطلاقًا منه. أما Kite، فشعرت أنها سلكت الطريق المعاكس، وهذا ما جعلني أواصل القراءة.
لم يكن أكثر ما علق بذهني هو السرعة، بل فصل الهوية: مستخدم في الجذر، ووكيل تحته بصلاحيات مفوضة، ثم جلسة تنتهي صلاحيتها. يبدو الأمر كأنه إجراءات ورقية، إلى أن تتخيل البديل... وكيلًا يملك المفتاح الكامل للمحفظة وتعليمات مبهمة تقول: «اشترِ ما يلزم». مطالبة واحدة سيئة، أو إضافة مخترقة، وقد يختفي الرصيد.
مع طبقة الجلسة، تقتصر أسوأ الاحتمالات على الميزانية المخصصة لتلك المهمة وحدها. أظن أن هذه أكثر الأفكار عمليةً في التصميم كله: حدود إنفاق وقيود زمنية تُفرض على السلسلة، بدلًا من مجرد وعود في صفحة الشروط.
لكن لديّ تحفظ هنا. فالحدود لا تحمي إلا من يضبطها جيدًا. أرى المستخدمين منذ سنوات يتجاوزون شاشات OAuth بنقرة واحدة دون قراءة أي إذن. فما الذي يجعل ميزانيات الوكلاء مختلفة؟ سيضبط بعضهم الحد على «غير محدود» لأن المهمة تظل تفشل بدونه. تستطيع السلسلة فرض قاعدة، لكنها لا تستطيع صياغة قاعدة معقولة.
لذا قد يكون الاختبار الحقيقي هو الإعدادات الافتراضية: هل تدفع الأدوات المستخدمين العاديين نحو حدود ضيقة ومملة... أم تترك الراحة تنتصر؟
$KITE تُطرح المنفعة على مراحل: الحوافز أولًا، ثم التخزين، والحوكمة، والرسوم. والحوكمة هي الجانب الذي سأراقبه، لأن أحدهم سيقرر في نهاية المطاف ما المقصود بـ«الإعداد الافتراضي الآمن» للجميع.
ما زلت أقرأ الوثائق، لذا اعتبروا هذا رأيًا قيد التكوين.
هل ينبغي أن يكون هذا القرار من اختصاص البروتوكول، أم كل مستخدم على حدة؟ #KiteBBW
@KITE AI 中文