عناوين البريد الإلكتروني صحيحة، ومع ذلك هل تجرؤ على إدخال عبارة الاسترداد في صفحة «استدعاء رسمية»؟
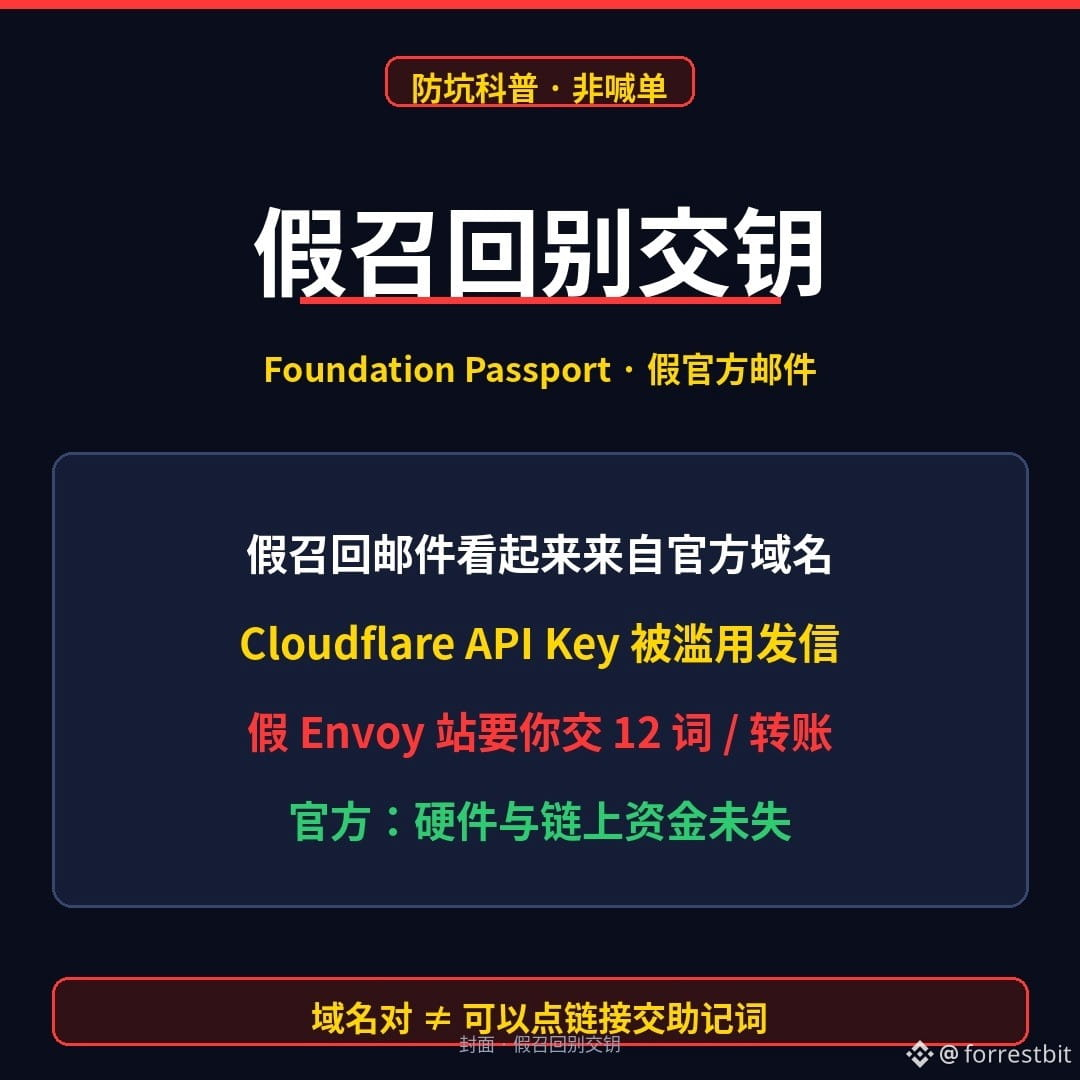
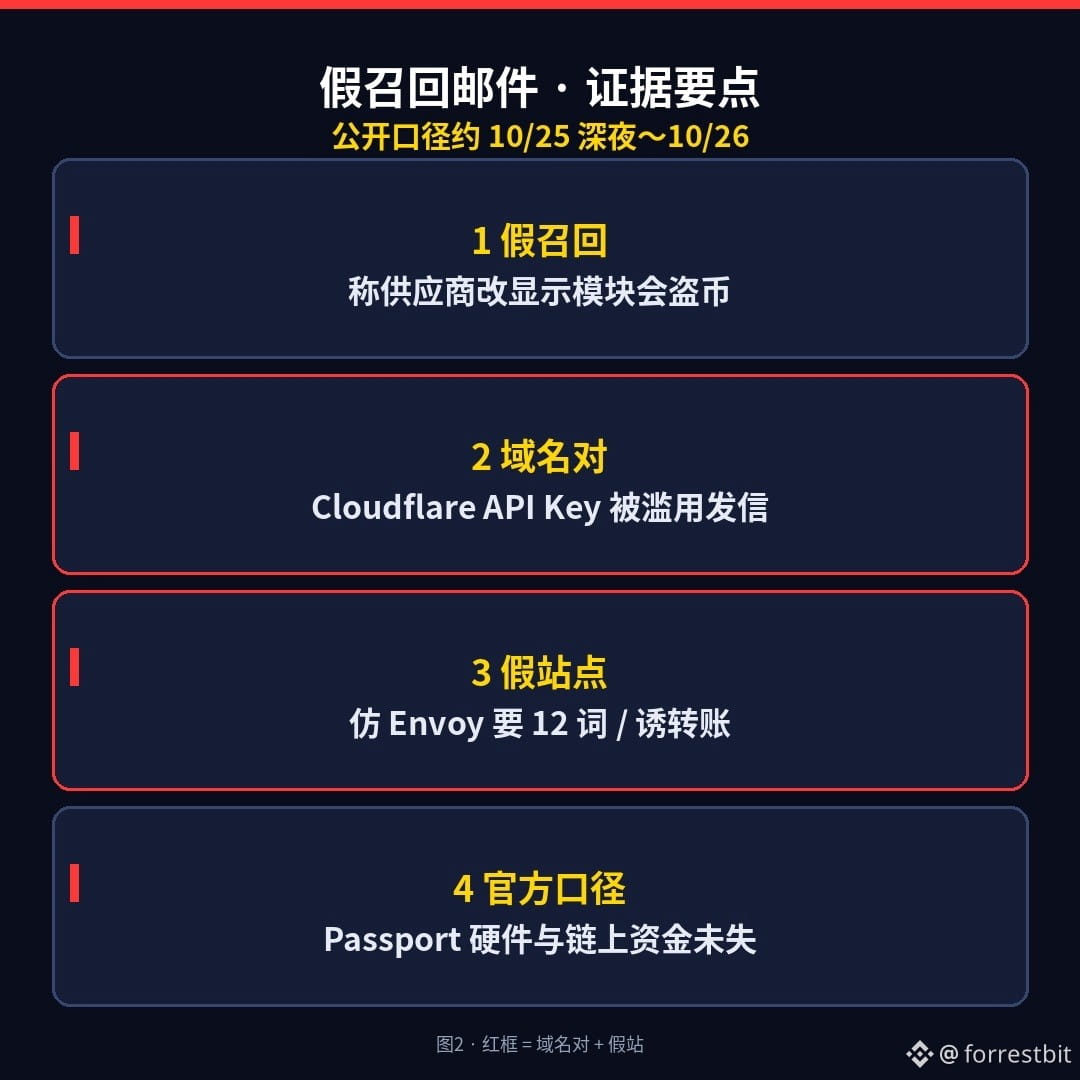
في وقت متأخر من ليلة 2026-10-25 وحتى 10-26 تقريبًا: بدأ مستخدمو محفظة Foundation Passport للأجهزة يتلقون رسائل بريد إلكتروني مزيفة عن «استدعاء» المنتج، تزعم أن المورّد غيّر وحدة العرض وأن ذلك سيؤدي إلى سرقة العملات. وتطلب منك النقر على رابط إلى موقع مزيف يشبه Envoy، ثم إدخال عبارة استرداد من 12 كلمة أو تحويل الأموال من أجل «إنقاذ نفسك». والجزء المخيف: بدا أن الرسائل مرسلة من النطاق الرسمي (إذ أسيء استخدام Cloudflare API Key)، كما تضمنت بعض الرسائل أسماءً وعناوين وأرقام طلبات حقيقية، ما يجعلها أقرب إلى الهندسة الاجتماعية.
والتوضيح الرسمي يدحض الادعاء مباشرة: لم تتأثر أجهزة Passport ولا الأموال على السلسلة؛ وقد أُبطل مفتاح API وأُزيل النطاق الضار. وقال الرئيس التنفيذي إن ثغرة في تطبيق الحفظ الذاتي ربما أتاحت اختراق الأنظمة الخلفية وبريد خدمة العملاء. المشكلة ليست تعديل الشريحة، بل أن «رسالة من نطاق صحيح» قد تكون تصيدًا أيضًا.
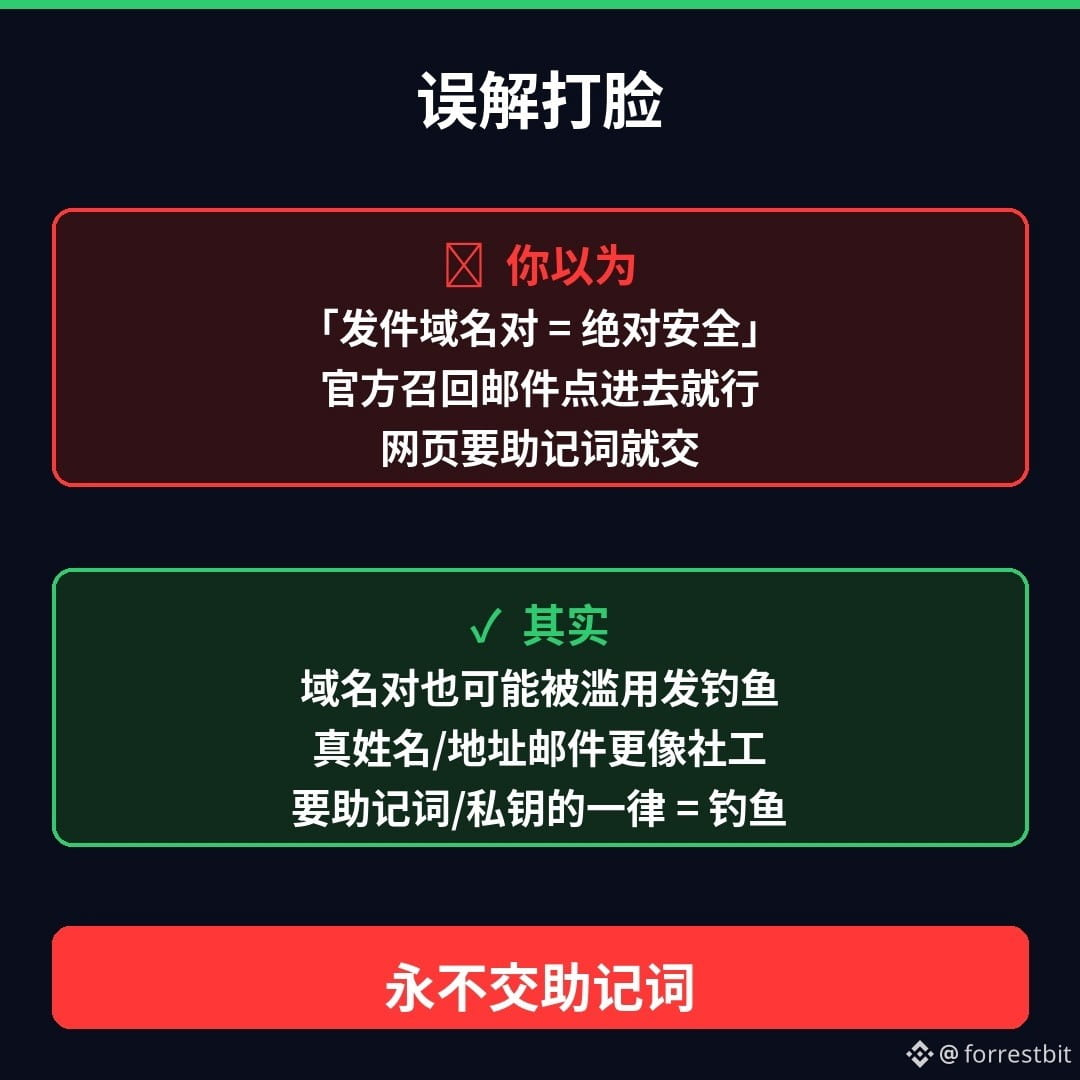
أتظن أن «صحة نطاق المرسل = أمان»؟ في الواقع، قد يُساء استخدام النطاق الصحيح لإرسال رسائل تصيد؛ والرسالة التي تتضمن معلومات حقيقية أشد خطورة، لا أكثر موثوقية. القاعدة الصارمة لا تتغير: لن تطلب منك الجهة الرسمية أبدًا عبارة الاسترداد؛ وأي صفحة للاستدعاء أو خدمة العملاء تطلب 12 كلمة أو مفتاحًا خاصًا = تصيد.
ثلاثة أشياء يمكنك فعلها الليلة:
1) إذا وصلتك رسالة عن «استدعاء Passport أو استبدال وحدة العرض» ← لا تنقر على الرابط؛ تحقّق عبر القنوات الرسمية التي حفظتها بنفسك فقط.
2) لا تُدخل عبارة الاسترداد في أي صفحة ويب بحجة «الترقية/النقل/إنقاذ نفسك».
3) إذا سبق أن أدخلت عبارة الاسترداد: اعتبر المحفظة مخترقة، وانقل الأموال المتبقية إلى محفظة بعبارة استرداد جديدة (أنا لا أتداول؛ هذا مجرد تنبيه بشأن آلية الأمان).
أيهما يخيفك أكثر: A رسالة استدعاء مزيفة من نطاق صحيح، أم B مكالمة مزيفة لاستبدال المنتج تستخدم عنوان شحن حقيقيًا؟ اختر واحدًا في التعليقات (ولا تنشر عبارة الاسترداد أو المفتاح الخاص أبدًا).
(للتوعية، ولا يُعد نصيحة استثمارية. أنا لا أتداول ولا أروّج للتداول. التواريخ والمعلومات مستندة إلى منشورات Foundation الرسمية على X في نحو 10/25~26 وإلى ما نقلته التقارير المنشورة؛ يُرجى التحقق من أحدث التصريحات قبل النشر. أُنشئ هذا المحتوى بمساعدة الذكاء الاصطناعي، ثم روجع ونُقح يدويًا.)
$BTC
#加密安全 #硬件钱包 #تثقيف_Web3