

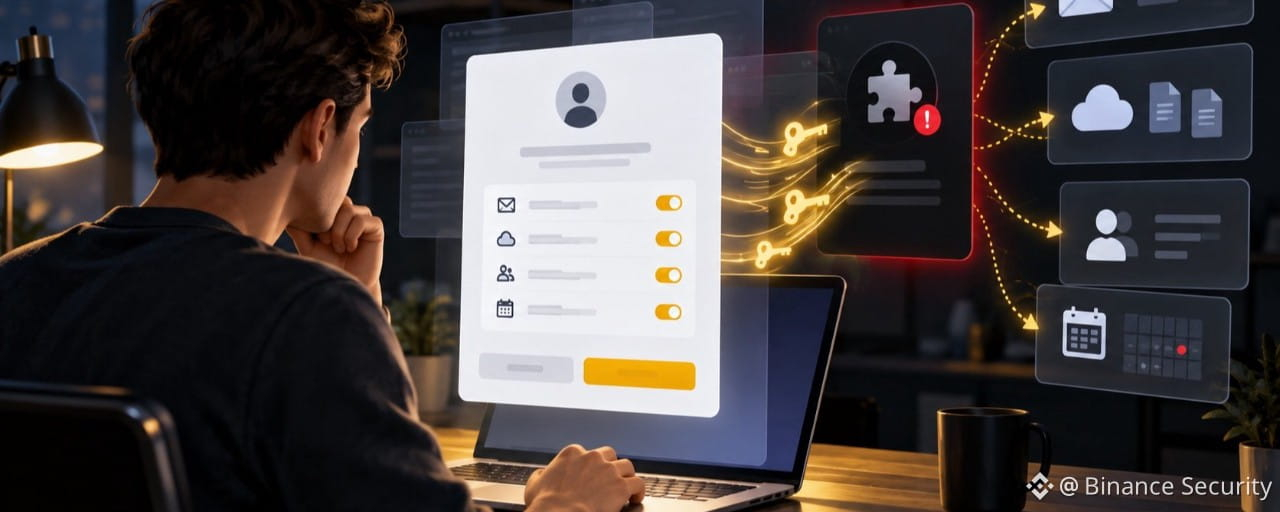

قد يؤدي تسجيل الدخول عبر مزود هوية حقيقي مع ذلك إلى طلب خطير لمنح تطبيق أذونات.
لا تستخدم كل هجمات التصيد صفحة تسجيل دخول مزيفة. ففي هجوم التصيد عبر الموافقة، قد تسجل الدخول من خلال صفحة Google أو Microsoft أصلية. تعمل كلمة مرورك كالمعتاد، وقد تنجح المصادقة متعددة العوامل.
يظهر الخطر بعد ذلك: يطلب تطبيق غير مألوف إذنًا لقراءة بريدك الإلكتروني، أو الاطلاع على ملفاتك، أو الوصول إلى جهات اتصالك، أو مواصلة الوصول إلى حسابك حتى عندما لا تستخدمه. إذا اخترت «سماح» أو «قبول»، فقد تمنح مهاجمًا إمكانية الوصول من دون أن تكشف كلمة مرورك مطلقًا.
يُعرف هذا الهجوم غالبًا باسم التصيد الاحتيالي عبر موافقة OAuth. قد يبدو الاسم تقنيًا، لكن الخدعة بسيطة: لا يسرق المهاجم بيانات تسجيل دخولك، بل يقنعك بالموافقة على تطبيقه.
كيف يعمل الهجوم
تصل إليك الطُعم.
تتلقى رابطًا عبر البريد الإلكتروني أو رسالة أو دعوة إلى تقويم أو مستند مشترك أو منصة للتعاون.
يبدو الطلب اعتياديًا.
يطلب منك مراجعة ملف أو الانضمام إلى اجتماع أو توقيع مستند أو تحويل ملف PDF.
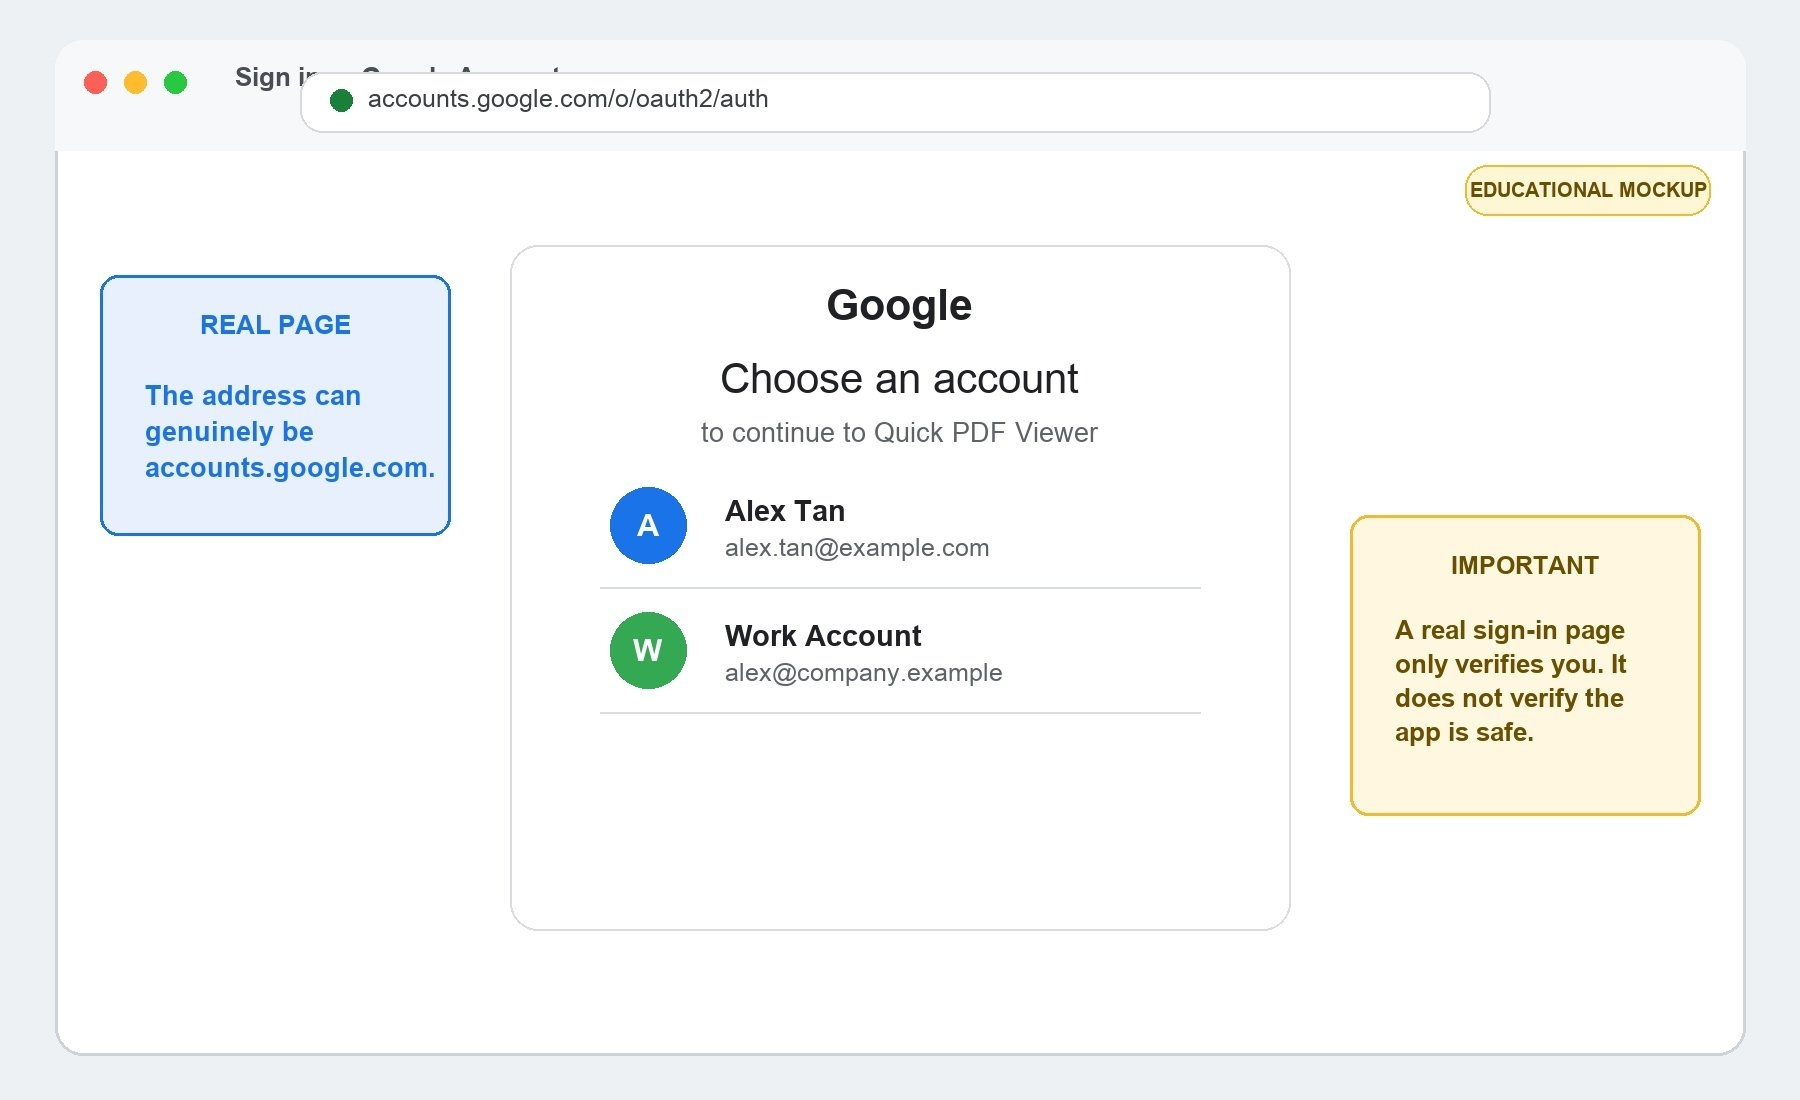
صفحة تسجيل الدخول حقيقية.
تُحوَّل إلى صفحة تسجيل دخول أصلية تابعة لـ Google أو Microsoft. يجعل التصميم المألوف وعنوان الويب الصحيح وطلب المصادقة متعددة العوامل المعتاد العملية تبدو آمنة.
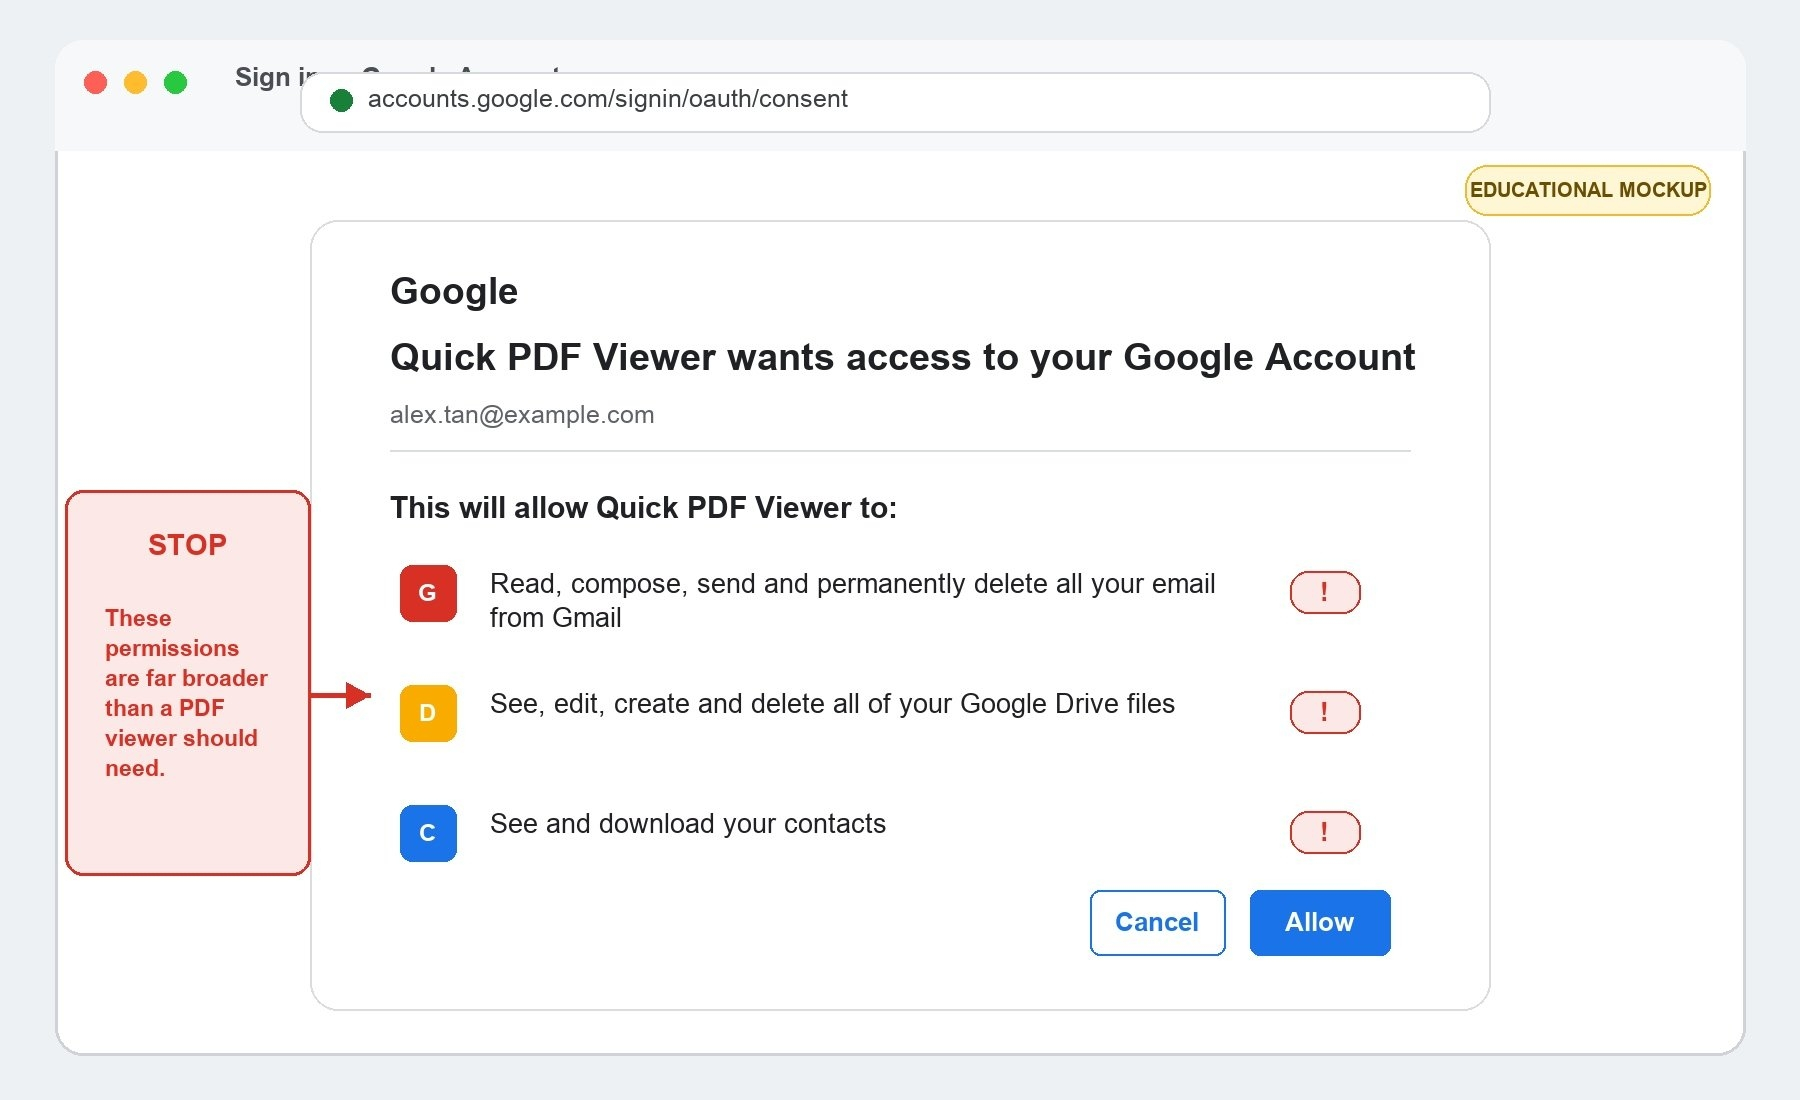
يطلب التطبيق إذنًا.
بعد تسجيل الدخول، يطلب تطبيق تابع لجهة خارجية الوصول إلى حسابك. قد يبدو اسمه ورمزه عاديين أو يقلّدان خدمة حقيقية.
نطاق الوصول أوسع مما توقعت.
قد يطلب التطبيق قراءة بريدك الإلكتروني، أو عرض ملفاتك السحابية أو تعديلها، أو الوصول إلى جهات اتصالك، أو الاحتفاظ بإمكانية الوصول بعد إغلاق المتصفح.
نقرة واحدة تكمل الهجوم.
عندما تختار «سماح» أو «قبول»، يحصل التطبيق على إذن بالتصرف ضمن نطاق الوصول الذي وافقت عليه. وقد يستمر هذا الوصول إلى أن تزيل التطبيق.
شاشة الأذونات هي الاختبار الأمني الحقيقي
يثبت تسجيل الدخول هويتك. أما الموافقة فتحدد ما يُسمح للتطبيق بفعله. يمكن لصفحة حقيقية على accounts.google.com أو login.microsoftonline.com أن تعرض طلب إذن حقيقيًا لتطبيق لا ينبغي الوثوق به. لذلك، لا يكفي عنوان الويب وحده.
اطرح على نفسك ثلاثة أسئلة قبل المتابعة:
ما التطبيق الذي يطلب الإذن؟ من الجهة التي نشرته؟ ولماذا يحتاج إلى كل إذن؟
لماذا يهم هذا مستخدمي العملات المشفرة
قد لا يتمكن التطبيق الخبيث من التحكم مباشرةً بحسابك على Binance. لكن الوصول إلى البريد الإلكتروني والسحابة قد يمنح المهاجم المعلومات وقنوات استرداد الحساب اللازمة لشن هجوم أكثر استهدافًا.
بحسب الأذونات الممنوحة، قد يكشف التطبيق ما يلي:
- تنبيهات الأمان وإشعارات الحساب
- محادثات الدعم ورسائل استرداد الحساب
- المستندات الشخصية أو المالية المخزنة في السحابة
- جهات الاتصال التي قد تثق بالرسائل المرسلة باسمك
- تفاصيل عن الخدمات والحسابات الأخرى التي تستخدمها
كيف تحافظ على SAFU
اقرأ قبل أن تمنح الإذن.
تعامل مع صفحة الأذونات باعتبارها قرارًا أمنيًا، لا خطوة روتينية تنقر لتجاوزها.
تحقق من التطبيق والجهة الناشرة.
الاسم الذي يبدو مألوفًا لا يثبت أن التطبيق تابع للشركة التي يدّعي تمثيلها. ابحث عن تفاصيل الجهة الناشرة ومعلومات التحقق، إن توفرت.
تأكد من توافق الإذن مع الغرض.
لا ينبغي لأداة PDF أن تحتاج إلى وصول واسع النطاق إلى بريدك الإلكتروني أو ملفاتك السحابية. ولا ينبغي لأداة اجتماعات أن تحتاج إلى وصول كامل إلى كل ملف في محرك الأقراص السحابي.
توخَّ الحذر من الطلبات غير المتوقعة.
إذا لم تكن تتوقع ملفًا أو اجتماعًا أو أداة، فتحقق من الأمر مع المُرسِل عبر قناة منفصلة قبل المتابعة.
لا تدع الاستعجال يُملي عليك قرارك.
الرسائل التي تزعم أن الوصول سينتهي، أو أن الحساب يتطلب مراجعة فورية، مصممة لدفعك إلى تجاوز قائمة الأذونات على عجل.
راجع التطبيقات المتصلة بانتظام.
أزل التطبيقات التي لا تعرفها، أو لم تعد تستخدمها، أو لا تستطيع توضيح سبب وجودها.
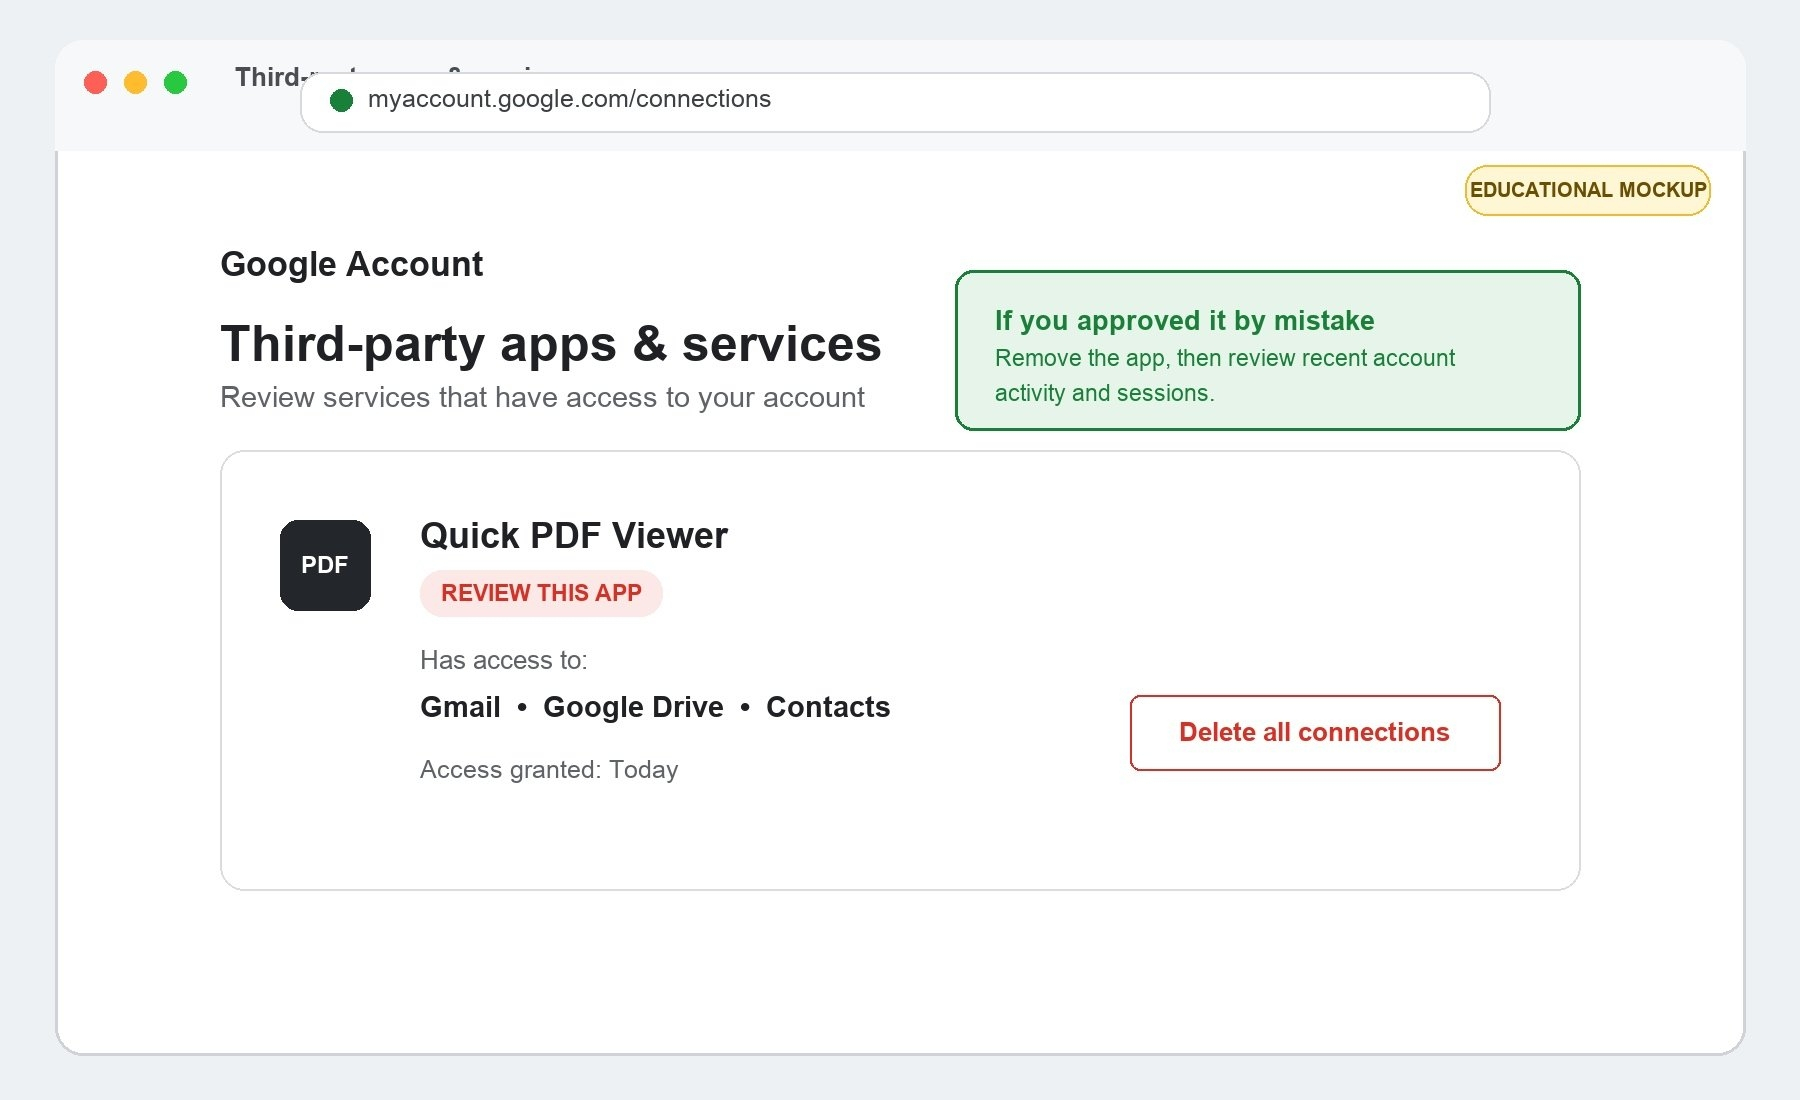
هل نقرت على «سماح» بالفعل؟ تصرّف بسرعة
أزل فورًا إمكانية وصول التطبيق من حسابك على Google أو Microsoft. ثم راجع نشاط الحساب الأخير، والأجهزة التي سجلت الدخول منها، والجلسات النشطة، وقواعد إعادة توجيه البريد، وأي تغييرات أمنية لم تُجرِها بنفسك. إذا أدخلت كلمة مرورك في أي مكان غير صفحة موفّر الهوية الأصلية، فغيّرها من جهاز موثوق.
تذكير أخير
صفحة تسجيل الدخول الأصلية تثبت فقط أن موفّر الهوية حقيقي. لكنها لا تثبت أن التطبيق الذي يطلب الوصول آمن.
توقف عند شاشة الأذونات، واقرأ ما يطلبه التطبيق، واسأل نفسك ما إذا كان الوصول منطقيًا. قد تكون صفحة تسجيل الدخول حقيقية بينما التطبيق الذي يقف وراءها ليس كذلك.