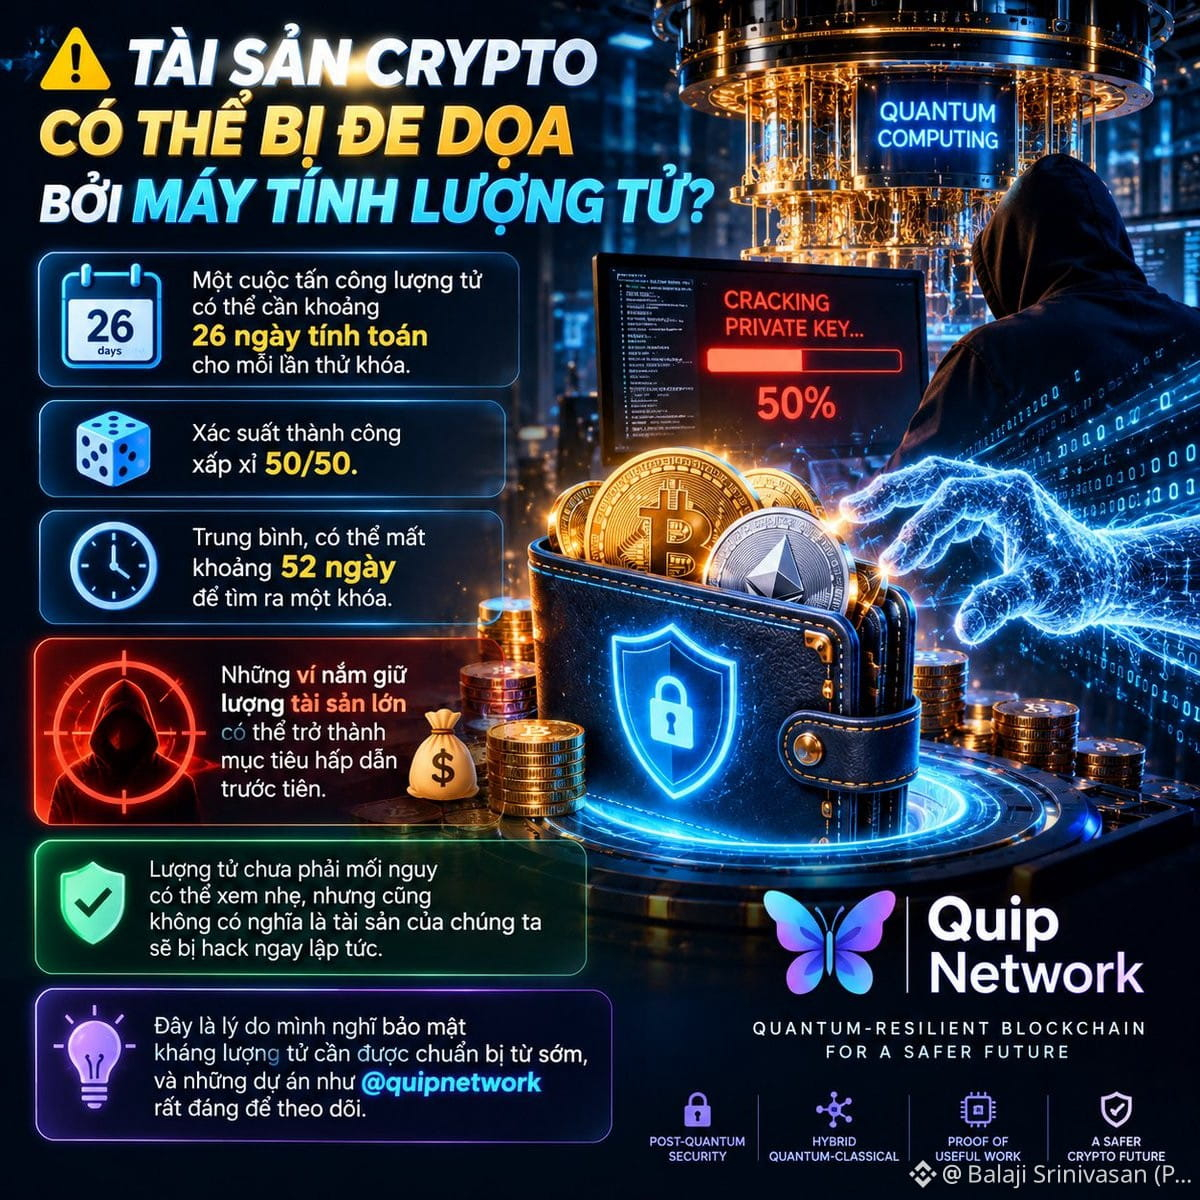
لم يعد تهديد الحوسبة الكمومية لمحافظ العملات المشفرة ضربًا من الخيال العلمي. إليك الحسابات: نحو 26 يومًا من الحوسبة لكل محاولة لاختراق مفتاح، مع احتمال نجاح يبلغ نحو 50%، يعني أن اختراق مفتاح خاص واحد يستغرق 52 يومًا في المتوسط.
مسار الهجوم واضح: ستكون المحافظ ذات القيمة العالية أولى الأهداف، إذ يجب أن تبرر المكاسب تكلفة الحوسبة. فكّر في محافظ الحيتان التي تضم ملايين الدولارات من $BTC أو $ETH.
هذا ليس سيناريو كارثيًا وشيكًا، لكن المهلة الزمنية تضيق. لم تُصمَّم خوارزميات ECDSA وSHA-256 الحالية، التي تؤمّن معظم سلاسل الكتل، مع مراعاة مقاومة الحوسبة الكمومية.
الفجوة التقنية: نحتاج إلى تطبيق معايير التشفير ما بعد الكمومي على مستوى البروتوكول، قبل أن تصل الحواسيب الكمومية إلى العتبة التي يصبح عندها اختراق المفتاح مسألة 52 ساعة بدلًا من 52 يومًا. ومن الجدير متابعة المشاريع التي تعمل على التوقيعات المقاومة للحوسبة الكمومية والتشفير القائم على الشبكات الآن، لا لاحقًا.
نافذة الانتقال تضيق؛ فنقل أصول على السلسلة بمليارات الدولارات إلى أنظمة تشفير جديدة ليس أمرًا يمكن التسرع فيه عندما يتحقق التهديد.