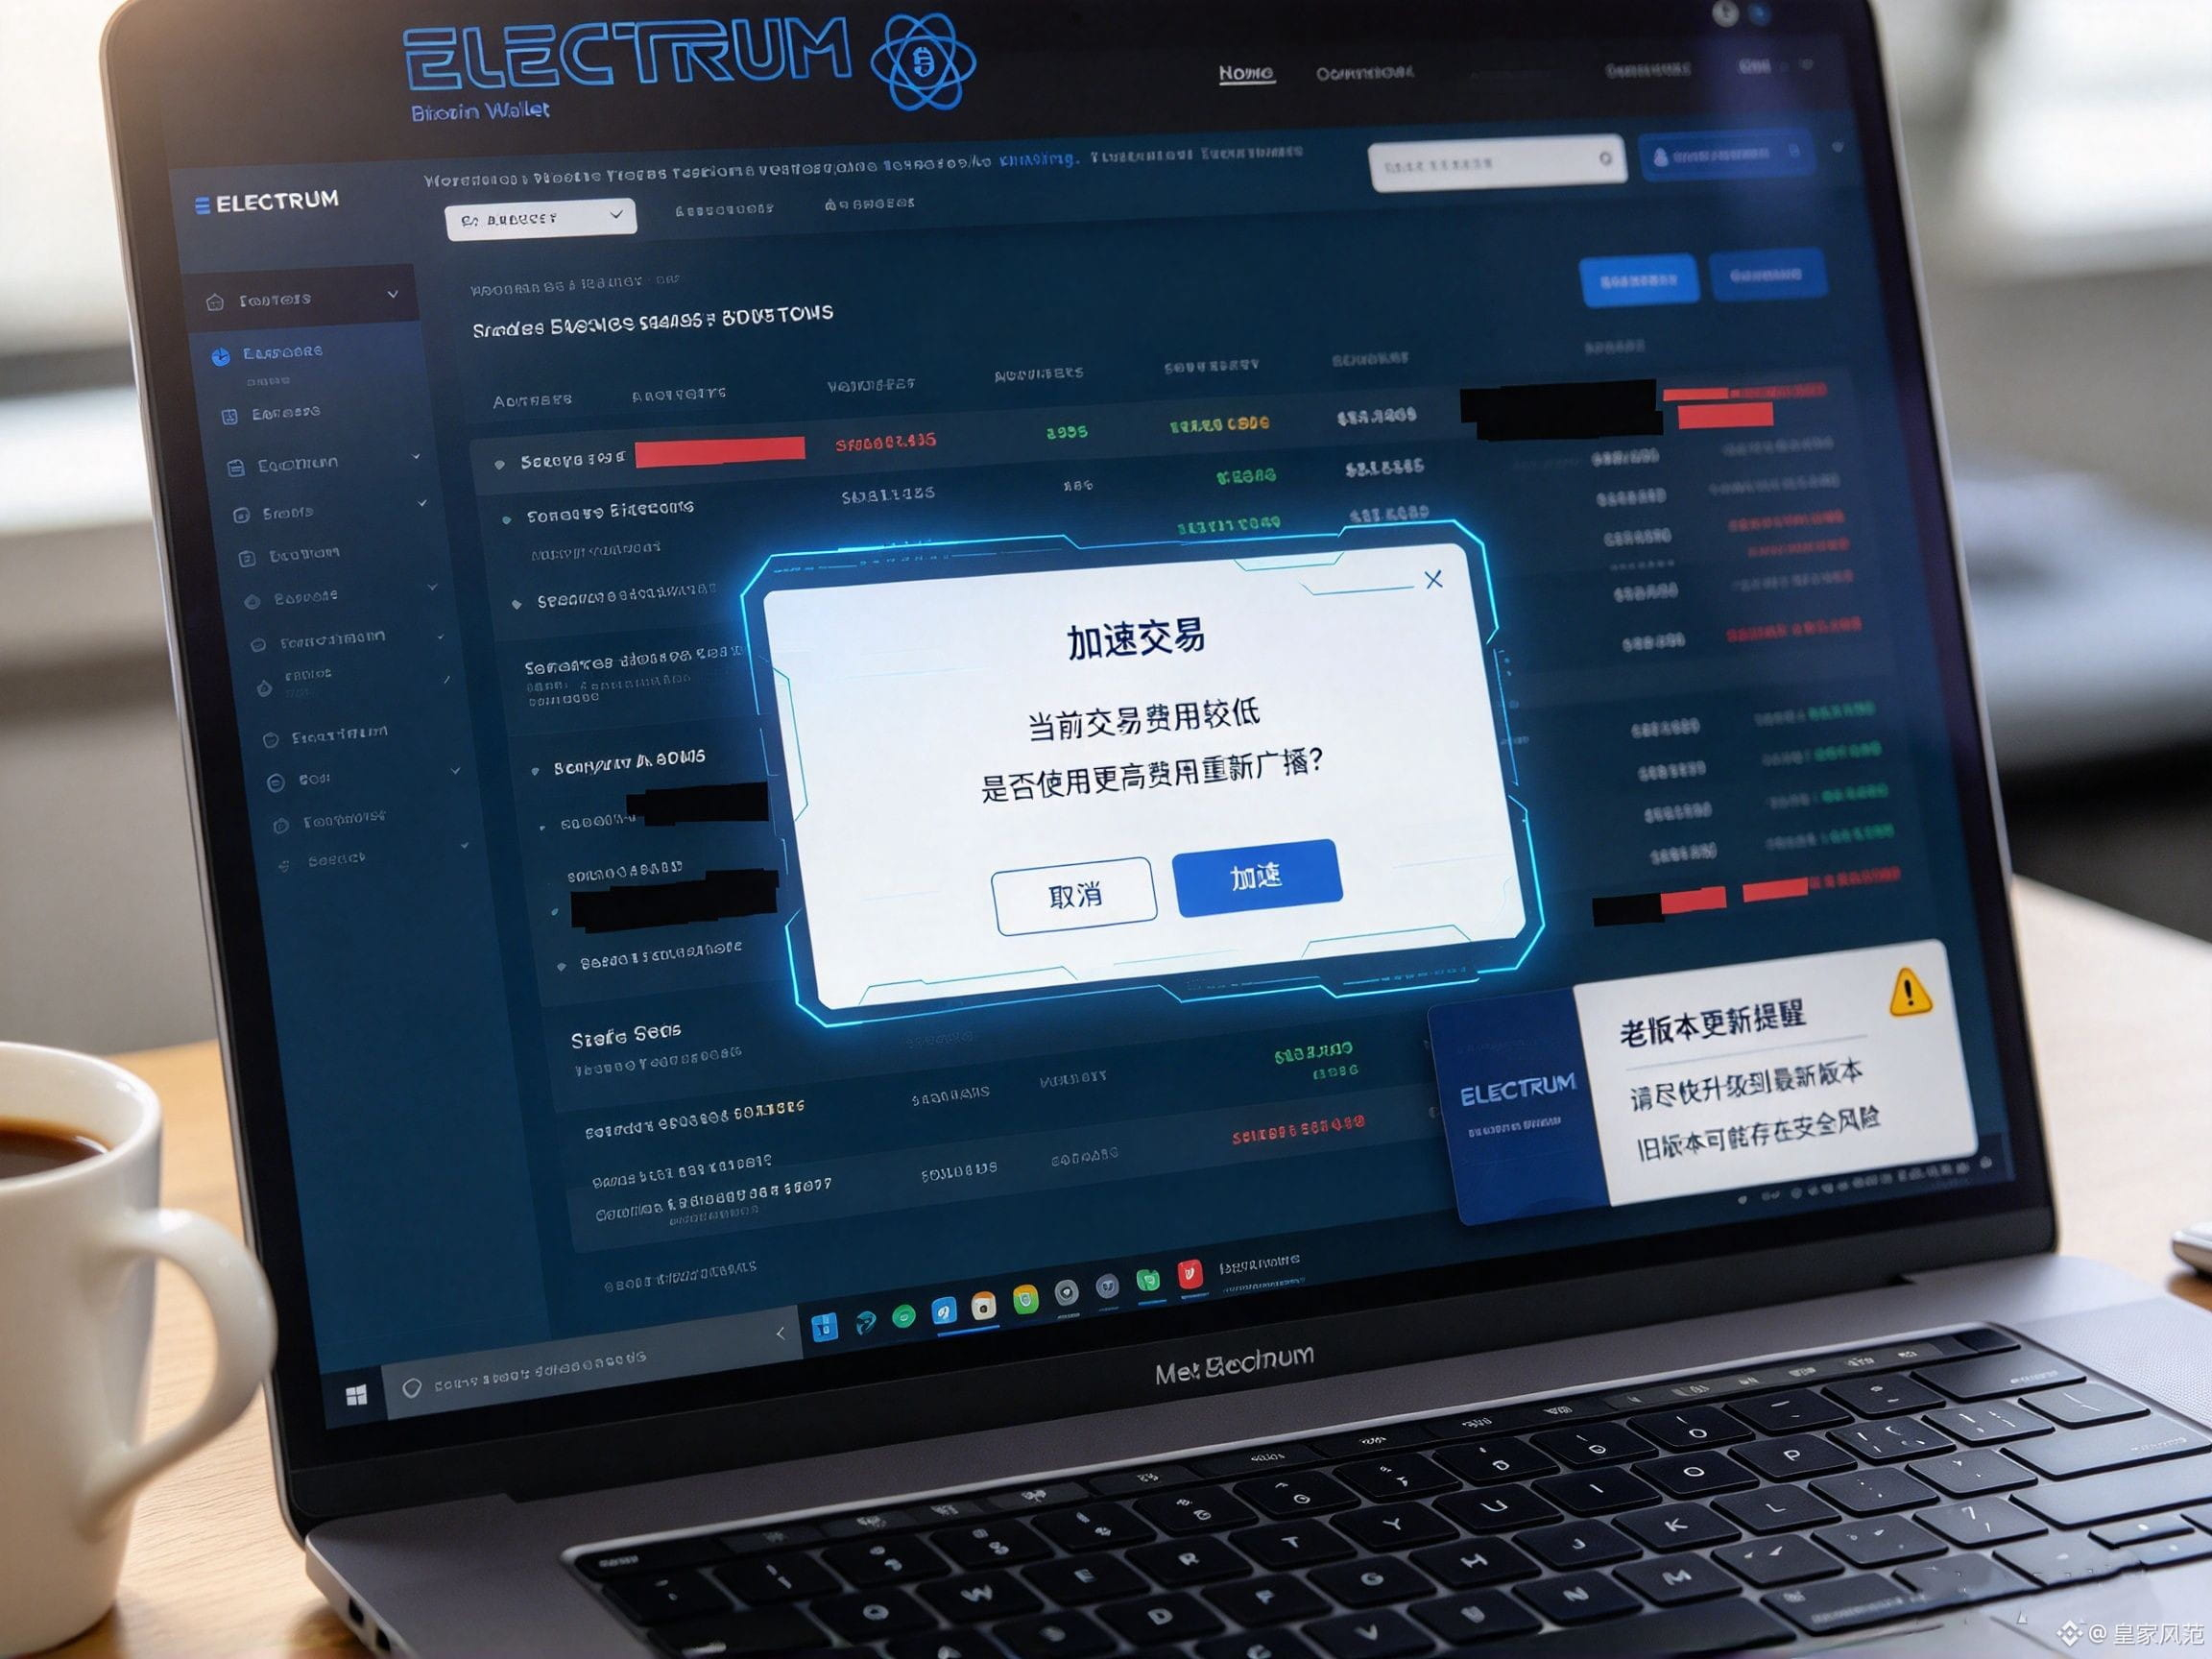
أتظن أن الأعطال تصيب منصات التداول والروبوتات فقط؟ إصدار Electrum القديم الموجود على جهازك، وهو محفظة بيتكوين، قد يرسل أموالك إلى جيب مخترق أثناء «تسريع معاملة».
Electrum محفظة بيتكوين خفيفة عريقة. في أكتوبر 2026، كشف خبراء الأمن عن ثغرة خطيرة (تؤثر في جميع الإصدارات الأقدم من 4.8.3): إذ يمكن لخادم خبيث اعتراض محاولتك «تسريع معاملة عالقة» (Replace-By-Fee، آلية استبدال الرسوم)، واستبدال التحويل الأصلي بمعاملة مزيفة—فتطلب منك الواجهة تأكيد «زيادة الرسوم لتسريع المعاملة»، وبمجرد توقيعك، تُحوَّل الأموال إلى عنوان المهاجم. وقد أصلح المطوّرون الثغرة في الإصدار 4.8.3، لكن كثيرًا من المستخدمين ما زالوا يستخدمون إصدارات قديمة.
لماذا يجدر بكل من يملك BTC معرفة ذلك:
لا يكفي تثبيت المحفظة وتركها كما هي، بل يجب تحديثها: الإصدار القديم يعني أنك مكشوف، والمخترقون يبحثون تحديدًا عن مستخدمي الإصدارات القديمة.
تحقّق من عنوان المستلم في النوافذ المنبثقة التي تطلب «التسريع/زيادة رسوم التسريع»: كلما طُلب منك التوقيع مجددًا، تأكد أولًا من وجهة الأموال.
امتلاكك مفاتيحك الخاصة بنفسك لا يعني أمانًا مطلقًا: الحفظ الذاتي لا يفعل سوى استبدال خطر «اختفاء المنصة» بخطر «أخطاء المستخدم/ثغرات البرامج»؛ ولا بد من معرفة أساسيات الوقاية.
ما الذي ينبغي للمستخدم العادي فعله؟ لا تحتفظ في المحفظة الساخنة إلا بمبالغ تكفي للاستخدام اليومي، وضع المبالغ الكبيرة في محفظة باردة؛ حدّث برنامج المحفظة فور توفر تحديث؛ وتحقق من العنوان قبل أي «توقيع جديد/تسريع». الأمان والسهولة خياران متضادان دائمًا، فلا تغامر.
هل تعتقد أن «إدارة مفاتيحك الخاصة بنفسك» أكثر أمانًا فعلًا من «تركها في منصة تداول»؟ أم أنها مجرد تبديل شكل الخطر؟ اختر موقفك في التعليقات.
#比特币 #交易机器人安全 #USDT #美联储
$BTC
Electrum محفظة بيتكوين خفيفة عريقة. في أكتوبر 2026، كشف خبراء الأمن عن ثغرة خطيرة (تؤثر في جميع الإصدارات الأقدم من 4.8.3): إذ يمكن لخادم خبيث اعتراض محاولتك «تسريع معاملة عالقة» (Replace-By-Fee، آلية استبدال الرسوم)، واستبدال التحويل الأصلي بمعاملة مزيفة—فتطلب منك الواجهة تأكيد «زيادة الرسوم لتسريع المعاملة»، وبمجرد توقيعك، تُحوَّل الأموال إلى عنوان المهاجم. وقد أصلح المطوّرون الثغرة في الإصدار 4.8.3، لكن كثيرًا من المستخدمين ما زالوا يستخدمون إصدارات قديمة.
لماذا يجدر بكل من يملك BTC معرفة ذلك:
لا يكفي تثبيت المحفظة وتركها كما هي، بل يجب تحديثها: الإصدار القديم يعني أنك مكشوف، والمخترقون يبحثون تحديدًا عن مستخدمي الإصدارات القديمة.
تحقّق من عنوان المستلم في النوافذ المنبثقة التي تطلب «التسريع/زيادة رسوم التسريع»: كلما طُلب منك التوقيع مجددًا، تأكد أولًا من وجهة الأموال.
امتلاكك مفاتيحك الخاصة بنفسك لا يعني أمانًا مطلقًا: الحفظ الذاتي لا يفعل سوى استبدال خطر «اختفاء المنصة» بخطر «أخطاء المستخدم/ثغرات البرامج»؛ ولا بد من معرفة أساسيات الوقاية.
ما الذي ينبغي للمستخدم العادي فعله؟ لا تحتفظ في المحفظة الساخنة إلا بمبالغ تكفي للاستخدام اليومي، وضع المبالغ الكبيرة في محفظة باردة؛ حدّث برنامج المحفظة فور توفر تحديث؛ وتحقق من العنوان قبل أي «توقيع جديد/تسريع». الأمان والسهولة خياران متضادان دائمًا، فلا تغامر.
هل تعتقد أن «إدارة مفاتيحك الخاصة بنفسك» أكثر أمانًا فعلًا من «تركها في منصة تداول»؟ أم أنها مجرد تبديل شكل الخطر؟ اختر موقفك في التعليقات.
#比特币 #交易机器人安全 #USDT #美联储
$BTC