


لا يزال مستخدمو الإنترنت عرضة للهجمات الإلكترونية الناجمة عن ثغرة PHP، ولا سيما عبر المواقع الأصغر التي قد يستغرق اعتمادها التحديثَ الذي صدر الأربعاء الماضي أسابيع، وفقًا لميتشيل أمادور، الرئيس التنفيذي لمنصة مكافآت اكتشاف الثغرات Immunefi.
قال أمادور لموقع Cointelegraph: «إن ’نهاية العالم بسبب الثغرات‘ تسير وفق الجدول المحدد؛ فقد أصبح العثور على الثغرات رخيصًا، لكن إصلاحها لا يزال مكلفًا».
قال أمادور محذرًا المستخدمين: «خلال الأسابيع القليلة المقبلة، تعاملوا مع أي موقع تسجّلون الدخول إليه كما لو أنه قد اختُرق بالفعل»، ونصحهم بتجنب إعادة استخدام كلمات المرور وتوخي الحذر عند ربط محافظ العملات المشفرة بالمواقع. كما حث المستخدمين على إلغاء الموافقات على الرموز التي لا يتعرفون عليها.
جاءت التعليقات بعد نحو أسبوع من إقرار مؤسسة PHP بأنها أخّرت إصلاح ثغرة أمنية حرجة جرى اكتشافها لأول مرة في عام 2024، بسبب نقص الموارد. وقد أصدر مطورو PHP ترقيعات طارئة لثغرتين حرجتين في اليوم نفسه، لكن المواقع لا تزال بحاجة إلى الترقية بشكل مستقل.
في مقابلة نُشرت بواسطة Cointelegraph في يونيو، حذّر أمادور من أن انتشار نماذج الذكاء الاصطناعي الحدّية غيّر ساحة الأمن السيبراني لصالح المهاجمين، ما تسبب في «أبوكاليبس الثغرات» الذي أدى إلى عودة هجمات التمويل اللامركزي (DeFi).
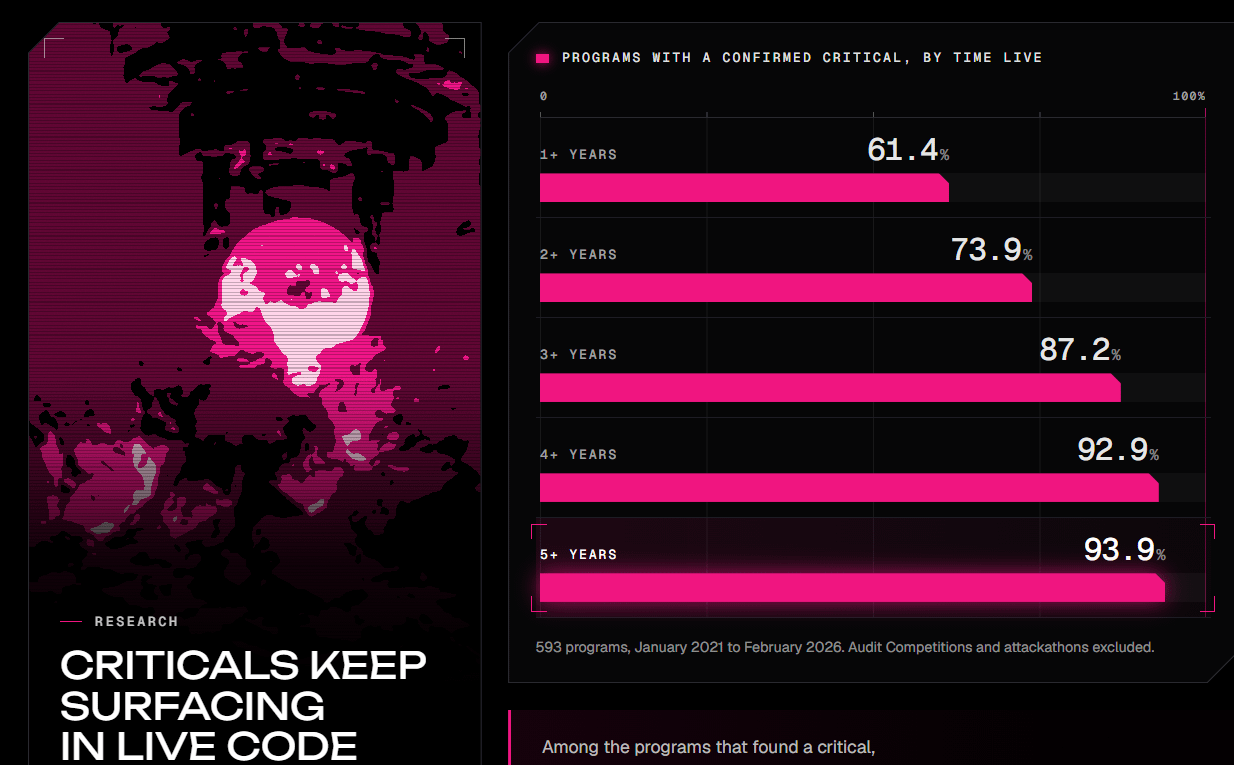
النسبة المئوية للبرامج التي لديها ثغرة حرجة مؤكدة بمرور الوقت منذ الإطلاق.
المصدر: Immunefi
تُعد Immunefi أكبر منصة لمكافآت اكتشاف الثغرات في العالم، وقد دفعت حتى الآن 140 مليون دولار كمكافآت عبر 650 بروتوكولًا، وفقًا لصفحتها الرئيسية.
ثغرة PHP جذبت ملايين محاولات الاستغلال خلال ساعات
وفقًا للرئيس التنفيذي لشركة Cloudflare، ماثيو برنس، شهدت الشبكة ملايين محاولات الاستغلال خلال 24 ساعة بعد الكشف العلني عن ثغرات PHP، وآلاف المحاولات حتى قبل الإعلان عنها، كما كتب في منشور على X يوم الخميس.
يمر نحو واحد من كل خمسة مواقع إلكترونية حول العالم عبر Cloudflare، وفقًا لشركة بنية الإنترنت، التي تساعد المواقع على التحميل بسرعة أكبر وتحمي المستخدمين من التهديدات السيبرانية.
تقدّر خدمة الأبحاث W3Techs أن PHP يشغّل نحو 69% من المواقع التي يُعرف أنها تستخدم لغة برمجة على جانب الخادم. وقد تسمح الثغرات للمهاجمين بنشر برمجيات خبيثة أو حقن سكربتات ضارة في المواقع حول العالم.
كما حذّرت الشعبة السيبرانية التابعة لمكتب التحقيقات الفيدرالي (FBI) من أن الثغرات قد تسمح للجهات الخبيثة بـ«تنفيذ تعليمات برمجية عن بُعد في نواة PHP، مما قد يؤدي إلى تعريض البيانات الحساسة والشبكات للخطر»، وفقًا لمنشور على X يوم الأربعاء.
مجلة: كيف تحولت رسالة «رقم خاطئ» إلى عملية احتيال في العملات المشفرة بقيمة 3.4 مليون دولار