


تمكن باحث أمني من استغلال خادم PHP تُرك عمدًا دون تصحيحات، والفوز بجائزة البيتكوين الخاصة به في ما يزيد قليلًا على 19 ساعة.
كانت هذه الحيلة العلنية اختبارًا لمعرفة ما إذا كانت ثغرات PHP2Shell المكتشفة مؤخرًا خطرة بقدر ما يُقال عنها.
سجّل موقع Stealmybitcoin.com الفوز عند الساعة 15:47 بالتوقيت العالمي المنسق في 25 أكتوبر
أكد موقع Stealmybitcoin.com، الذي استضاف اللعبة، أن الجائزة قد فاز بها أحد المشاركين. وتُظهر صفحة النتائج أن عملات البيتكوين أُخذت بعد 19.28 ساعة، وسُجّل الفوز عند الساعة 15:47 بالتوقيت العالمي المنسق يوم الأحد 25 أكتوبر.
بلغت قيمة الجائزة 0.02511679 BTC، أي ما يعادل 2,021.22 دولارًا في ذلك الوقت. وتقول الصفحة: «في الوقت الحالي، لا توجد أي عملات بيتكوين على هذا الخادم»، مضيفةً أن تحديات أخرى قد تليها.
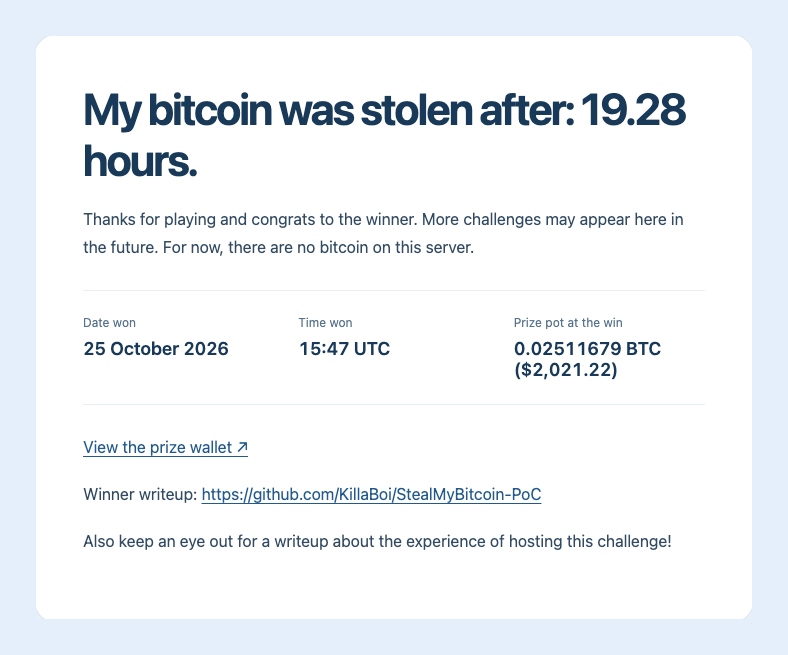 سجّلت صفحة النتائج على stealmybitcoin.com الفوز بعد 19.28 ساعة في 25 أكتوبر 2026، وبلغت قيمة الجائزة 0.02511679 BTC (2,021.22 دولارًا).
نشر الفائز، الذي يستخدم الاسم المستعار KillaBoi، شرحًا لإثبات المفهوم على GitHub. وكان الهدف يعمل بإصدار PHP 8.4.26.
يذكر الشرح أن المفتاح الخاص الوحيد الذي استعادته المحاولة لم يُشتق منه عنوان الجائزة المعروض على الصفحة الرئيسية. ويصف ذلك بأنه خطأ من المنشئ، أقرّ به عبر البريد الإلكتروني، فيما لا يزال الموقع يعرض التحدي على أنه فائز.
اطّلع مزيد من الأشخاص على المسابقة عبر حساب @hackerfantastic، المرتبط بشركة hacker.house. وفي منشور بتاريخ 25 أكتوبر، شرح الحساب آلية عمل التحدي.
جاء الفوز بعد إصلاحات طارئة لثغرات PHP2Shell في 21 أكتوبر
جاءت التجربة بعد أيام من حالة الاستنفار التي أعقبت اكتشاف ثغرتين خطيرتين في PHP. تسرّبت تفاصيل الثغرات عبر الإنترنت، ما دفع القائمين على صيانة PHP إلى إصدار إصلاحات طارئة في 21 أكتوبر، قبل الموعد المحدد بيوم، وفقًا لما أوردته Cryptopolitan.
حصلت الثغرتان، المصنفتان تحت المعرفين CVE-2026-109618 وCVE-2026-109619 والمعروفتان باسم PHP2Shell، على درجة خطورة 9.2 من 10 لكل منهما، وتتيحان تنفيذ تعليمات برمجية عن بُعد على الخوادم غير المصححة.
تُستخدم PHP في نحو 70% من المواقع التي تُعرف لغة البرمجة المستخدمة على جانب الخادم فيها، وأُغلقت مواقع كثيرة كإجراء احترازي. وأوقفت فنلندا وهولندا وفرنسا مؤقتًا مواقعها الحكومية عن العمل.
قالت Cloudflare إنها رصدت ملايين المحاولات التي وصفتها بأنها محاولات استغلال، خلال الساعات التي تلت الإعلان عن الثغرات.
مُنح تحالف يضم OpenAI شهرين لإعداد إصلاحات. وقالت OpenAI إن أدوات الذكاء الاصطناعي نفسها التي اكتشفت الثغرات يمكن أن تساعد المهاجمين أيضًا على إعداد عمليات استغلال بسرعة.
وعد مشغّل الموقع بنشر شرح منفصل لتجربته في استضافته.
أذكى العقول في عالم العملات المشفرة يقرأون نشرتنا الإخبارية بالفعل. أتريد الانضمام إليهم؟ انضم إلينا.