


قالت شركة Keystone، المصنّعة لمحافظ الأجهزة، إن متسللًا اخترق متجرها الإلكتروني المدعوم من Shopify وسرق أسماء العملاء وبيانات الاتصال وعناوين الشحن وسجلات الطلبات، لكن بيانات الدفع وعبارات الاسترداد والمفاتيح الخاصة لم تتأثر.
رُصد الاختراق في 20 أكتوبر، وتأكد في 23 أكتوبر
اعتذرت الشركة التي تتخذ من هونغ كونغ مقرًا لها عبر منصة X يوم السبت 24 أكتوبر، وقالت إنها رصدت دخولًا غير مصرّح به إلى موقعها الرسمي في 20 أكتوبر، وأكدت في 23 أكتوبر، بعد مراجعة نشاط واجهة برمجة التطبيقات مع Shopify، أن طرفًا ثالثًا حصل على بيانات شحن العملاء.
«لقد ائتمنتمونا على تلك التفاصيل، ونأسف لأننا لم نحافظ عليها بأمان»، كتبت Keystone.
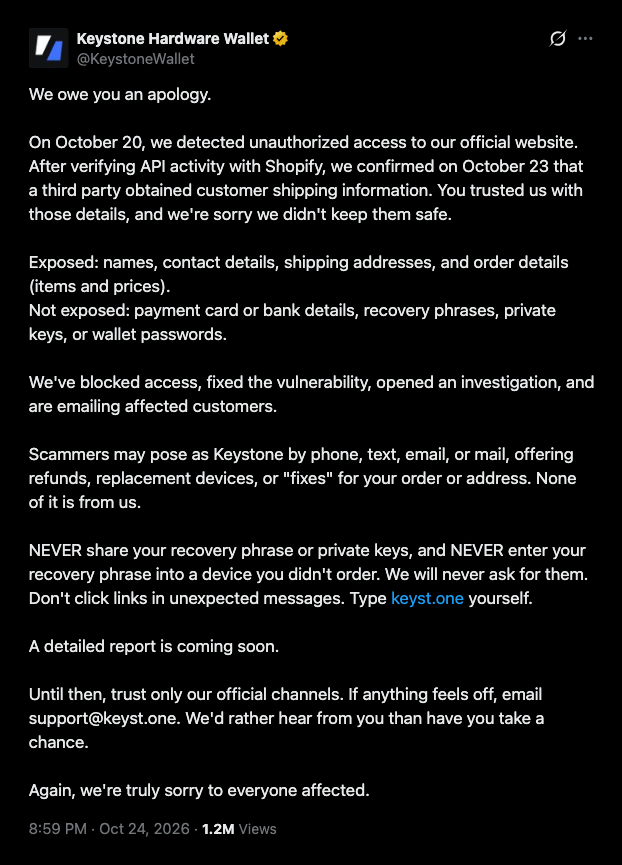 بيان Keystone بشأن الاختراق، نشره حساب @KeystoneWallet على X في 24 أكتوبر 2026.
تشمل السجلات المسروقة الأسماء وتفاصيل الاتصال والعناوين ومعلومات الطلبات، مثل المنتجات التي اشتُريت وأسعارها. وقالت Keystone إن عبارات الاسترداد والمفاتيح الخاصة وكلمات مرور المحافظ وتفاصيل البطاقات والحسابات المصرفية لم تتعرض للاختراق.
قالت الشركة إنها أوقفت الوصول، ورقّعت الثغرة الأمنية، وبدأت تحقيقًا، وشرعت في إرسال رسائل بريد إلكتروني إلى العملاء المتضررين. ولم تحدد عدد الضحايا أو نقطة الدخول، ولم تكشف أي معلومات عن المهاجم، لكنها قالت إن تقريرًا مفصلًا سيصدر قريبًا.
حذّرت Keystone المشترين من أن المحتالين قد يتصلون بهم أو يرسلون إليهم رسائل نصية أو بريدًا إلكترونيًا أو رسائل ورقية، عارضين استرداد الأموال أو أجهزة جديدة أو «حلولًا» لمشكلة في طلب أو عنوان. كما نصحت المشترين بعدم إدخال عبارة الاسترداد في جهاز لم يطلبوه، وبكتابة عنوان keyst.one بأنفسهم.
قبل أن تعلن Keystone عن الاختراق، أبلغ مستخدم X @PEPE_Whale69 عن تسريب محتمل مساء الجمعة. وقال إنه تلقى اتصالًا من شخص انتحل رقمًا لشرطة مونتريال، وسأله عمّا إذا كانت Amazon أو eBay أو Keystone تعني له شيئًا.
ذكر المنشور أن تفاصيل المتصل تطابقت مع طلب المستخدم من Keystone في عام 2024. وردت Keystone في الساعة 1:08 صباحًا بالتوقيت الشرقي يوم السبت، قائلة إنها «بدأت تحقيقًا عاجلًا في هذه المسألة».
عملاء يقولون إن طلبات مضى عليها أكثر من 180 يومًا قد تسرّبت
لطالما روّجت Keystone لحذف البيانات بوصفه ميزةً للبيع. ففي 5 يناير، وهو اليوم الذي أُبلغ فيه عملاء Ledger عن تسريب لدى شريكتها في التجارة الإلكترونية Global-e، نشرت Keystone أن «بيانات الشحن الخاصة بك تُحذف نهائيًا بعد 180 يومًا من طلبك».
«تحتفظ محافظ الأجهزة الأخرى ببياناتك إلى الأبد. أما نحن فنحذف معلومات الشحن خلال 180 يومًا كحد أقصى»، كتبت Keystone في مارس.
قال @trintaetres_33 يوم السبت إن رسالة البريد الإلكتروني المتعلقة بالاختراق وصلته رغم أنه اشترى جهازًا قبل أكثر من عامين. وقال @BlockchainBarmy إن 214 يومًا انقضت بين آخر طلب له والاختراق.
مرّ على طلب عام 2024 المرتبط بالاتصال الاحتيالي أكثر من 180 يومًا أيضًا، لكن Keystone لم توضح علنًا ما إذا كانت قد التزمت بسياساتها، ولم يُتحقق من أي من ادعاءات العملاء.
تقول Keystone في صفحة «وعد الخصوصية» إن جميع معلومات الشحن تُحذف تلقائيًا بعد 180 يومًا من الطلب. لكن سياسة الخصوصية لديها، التي عُدّلت آخر مرة في مايو 2021، تنص على أن بيانات الطلب لا تُحذف إلا للعملاء الذين لم يقدموا طلبًا خلال آخر 180 يومًا.
تذكر مقالة في مركز المساعدة أن سجلات المدينة والبلد تُحتفظ بها حتى عندما يطلب المشترون حذفها، وأن Shopify تتولى الحذف النهائي.
في أغسطس، قالت Trezor إن اختراقًا لدى شريك الشحن ShipMonk كشف بيانات نحو 14,000 عميل، ثم أضافت لاحقًا نحو 67,000 عميل أمريكي آخر إلى العدد.
بعد أيام قليلة من إفصاح Trezor الأول، قالت SafePal إن خللًا في نظامها لتتبع الطلبات كشف بيانات نحو 40,000 عميل.
أفادت Cryptopolitan في وقت سابق من هذا الشهر بأن Ledger أكدت أن شرائح مخفية داخل محافظ باعتها CryptoBilis كانت تقرأ عبارات الاسترداد المؤلفة من 24 كلمة أثناء الإعداد وترسلها عبر LTE. وقدّر باحثون على السلسلة الخسائر بأكثر من 86 مليون دولار.
وبسبب ذلك، ستتوقف Trezor عن البيع لبعض الموزعين اعتبارًا من 1 يناير 2027.
تستخدم محافظ Keystone رموز QR لتوقيع المعاملات، لذلك لا تحتاج إلى اتصال عبر USB أو Bluetooth أو Wi-Fi. وقد طال الاختراق متجر الشركة على Shopify.
إذا كنت تقرأ هذا، فأنت متقدم بالفعل. حافظ على تقدمك من خلال نشرتنا الإخبارية.