


أُرسلت رسائل احتيالية عبر البريد الإلكتروني من نطاقات Foundation. وتمكنت الشركة المصنّعة لمحفظة Passport المادية للبيتكوين من تتبّع مصدرها إلى مفتاح API واحد مسرّب على الأقل من Cloudflare.
ألغت الشركة جميع مفاتيح API في وقت متأخر من يوم 25 أكتوبر، وقالت إن أجهزة Passport والبيتكوين الموجودة فيها آمنة.
قالت الشركة إن أموال Passport آمنة، وذلك في الساعة 11:47 مساءً بالتوقيت الشرقي
في الساعة 11:47 مساءً بالتوقيت الشرقي، نشرت Foundation التحذير على منصة X. وكانت رسائل مزعجة بدت وكأنها صادرة من نطاقات Foundation الرسمية متداولة بالفعل، وقد أُغلق النطاق الضار الوارد فيها.
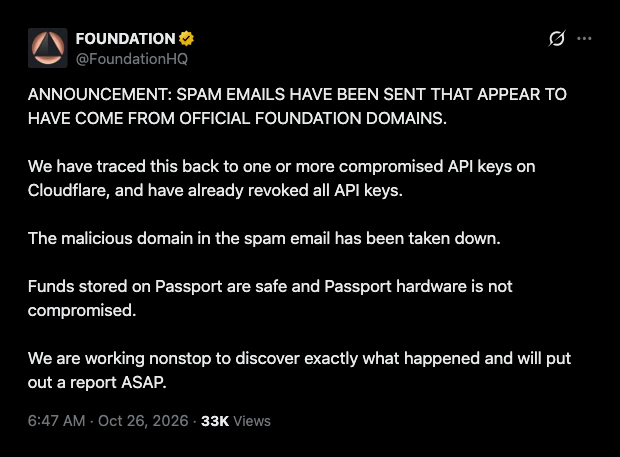 تحذير Foundation بشأن رسائل البريد الإلكتروني المزعجة، الذي نشره @FoundationHQ على X في 26 أكتوبر 2026.
يمكن للبرامج استخدام مفتاح API للوصول إلى حساب من دون كلمة مرور. وبمجرد حدوث تسريب واحد، يستطيع أي شخص يحصل على المفتاح الدخول إلى الحساب.
وقالت الشركة: «الأموال المخزنة على Passport آمنة، ولم تتعرض أجهزة Passport للاختراق». وأضافت أنها تعمل على مدار الساعة لكشف حقيقة ما حدث بالتحديد، وستنشر تقريرًا.
يوضح دليل الإعداد من Foundation أن Passport Core جهاز غير متصل بالإنترنت يُستخدم لتخزين المفاتيح وتوقيع المعاملات. تنشئ محفظة برمجية مقترنة بالجهاز كل معاملة، ثم يوافق عليها الجهاز.
مشترو Passport يقولون إن الرسائل تضمنت أسماءهم وعناوينهم
قال مستخدم على X يُدعى @crisisdot في الساعة 11:29 مساءً بتوقيت الساحل الشرقي إنه تلقى رسالة من hello@foundation.xyz «تقول إن أموالي في Passport معرضة للخطر وتطلب مني الانتقال إلى عبارة استرداد جديدة».
وقال المستخدم نفسه إن موقعًا على incident.foundation.xyz كان يعمل أيضًا، وإن «البريد الإلكتروني ونظام DNS لدى Foundation تعرضا للاختراق». ونُشرت ثلاثة منشورات من متلقين بين الساعة 11:29 مساءً والساعة 11:44 مساءً بتوقيت الساحل الشرقي.
وقد سبق ذلك كله تصريح Foundation.
قال أحد العملاء إن الرسالة تعلقت بعملية شراء أجراها في منتصف عام 2025، وإنها تجاوزت مرشحات الرسائل المزعجة.
وقال المشتري نفسه إن المحتالين بدوا وكأنهم حصلوا على عنوان الشحن والاسم وعنوان البريد الإلكتروني ومعلومات الشراء. وقال متلقٍ آخر إن اسمه وعنوانه وبريده الإلكتروني وردت في الرسالة.
لم توضح Foundation ما إذا كان قد تم الوصول إلى معلومات طلبات العملاء، ولا من أين حصل المرسلون على هذه المعلومات. وتنص سياسة الخصوصية لدى Foundation على أنها لا تستطيع استعادة عبارات الاسترداد أو المفاتيح الخاصة المفقودة، وأنها «لن تطلب منك أبدًا الإفصاح عنها».
تعرضت Trezor لهجوم مشابه في سبتمبر. وحذرت الشركة المصنعة للمحافظ المستخدمين من تنبيه أمني زائف بعنوان «تنبيه أمني حرج» أُرسل عبر مزود البريد الإلكتروني الخارجي التابع لها في 9 سبتمبر، وفقًا لما ذكره Cryptopolitan.
أفاد أحد المتلقين بأن الرسالة اجتازت فحوصات DKIM وSPF وDMARC. وأوقفت Trezor النطاق المستخدم لإرسالها.
قال Nick Neuman، الرئيس التنفيذي لشركة Casa، إن مستخدمي BitBox يبدون وكأنهم يتلقون رسائل بريد إلكتروني مشابهة، وإن مزودًا مشتركًا لخدمات البريد الإلكتروني التسويقي ربما تعرض للاختراق.
كان قد تم تسريب قائمة بمشتري Trezor قبل أسابيع. وبسبب الاختراق الذي طال شريك الشحن ShipMonk، انكشفت أسماء وعناوين وأرقام هواتف ورسائل بريد إلكتروني وبيانات طلبات نحو 80,700 مستخدم.
قالت Trezor إن أياً من أجهزتها أو مفاتيحها الخاصة أو نسخ المحافظ الاحتياطية لم يتعرض للاختراق.
لا تكتفِ بقراءة أخبار العملات الرقمية. افهمها. اشترك في نشرتنا البريدية. إنها مجانية.