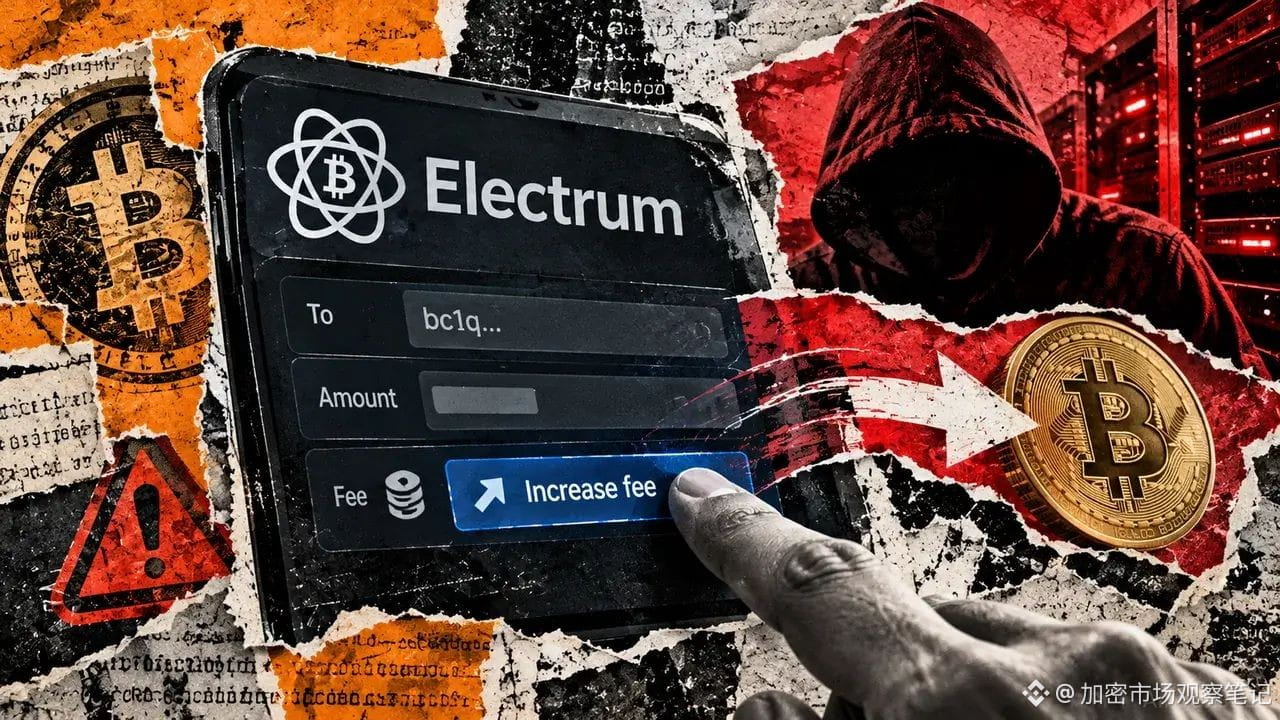
炸了!Electrum比特币钱包曝出高危漏洞,黑客竟能在用户加手续费时改走资金,这种反差实在让人后背发凉。开发团队于10月24日披露,至少一名用户在不知情的情况下批准了欺诈交易;4.8.3之前的版本都可能受影响。
问题出在Electrum依赖外部服务器追踪未确认交易。恶意服务器可以暂扣用户原本的付款,改为展示一笔指向攻击者地址的替代交易。更麻烦的是,这笔交易最初签名无效,但受影响客户端仍把它显示在钱包记录里。
如果用户随后手动使用比特币的Replace-by-Fee功能提高费用,钱包可能为被篡改的付款信息重新生成有效签名,让资金在没有私钥泄露的情况下转给攻击者。10月18日的案例中,欺诈交易手续费被设为0,可能诱使受害者主动加速交易。攻击者还让地址末四位与真实收款地址一致,增加了误判风险。
Electrum在10月23日标记4.8.3版本,并于10月24日发布更新。新版本会在未确认交易进入本地历史前检查钱包自有输入的签名。官方建议从官网获取补丁,并在签名时核对完整收款地址和金额;只连接可信服务器的客户端,包括私有运营服务器,按公告称不受这次攻击影响。
对BTC本身而言,短期影响判断为看跌偏风险,原因是钱包安全事件会削弱用户对交易确认流程的信任,但原文没有提供币价影响数据,也不能据此推断市场已经下跌。被盗总额和受影响钱包数量仍未公布,后续还要看漏洞利用范围以及用户升级情况。你会继续使用这类依赖外部服务器的钱包,还是更倾向于自建可信服务器?
互动问题:你会继续使用依赖外部服务器的钱包,还是更倾向于自建可信服务器?
$BTC
消息来源:CryptoSlate