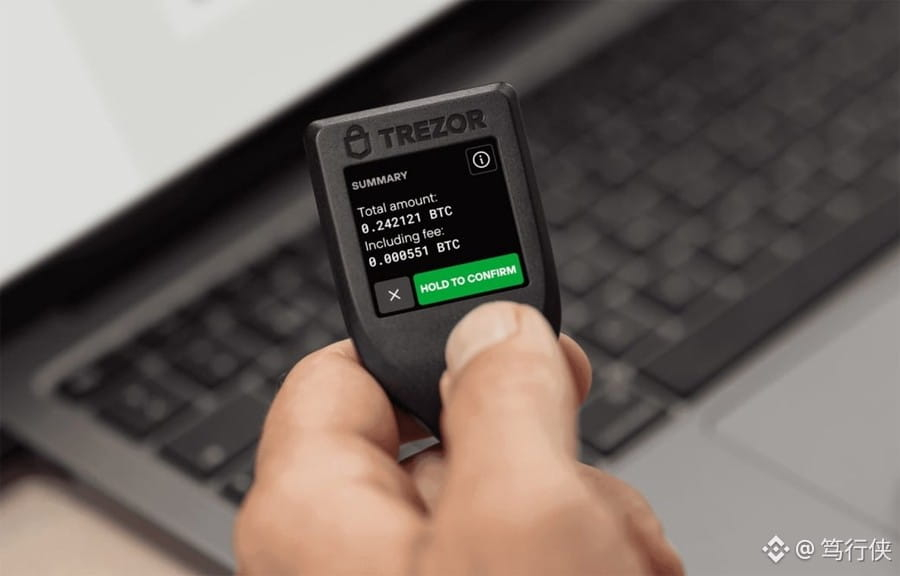
في الماضي، كان يكفي أن تتذكر جملة واحدة: «ما دامت المفاتيح الخاصة لم تُفقد، فالعملات آمنة».
في 24 أكتوبر، نسف Electrum هذه القاعدة: مستخدمون كانت مفاتيحهم الخاصة محفوظة في جهازي Trezor كادوا يخسرون عملاتهم رغم ذلك.
إليك ثلاث وقائع:
في هجومي 11 و18 أكتوبر، خسر الشخص الثاني عملاته مباشرةً أثناء «تسريع المعاملة».
عنوان الهجوم كان مزيفًا بحيث لا يختلف إلا في آخر أربعة أرقام، ورسومه صفرية، لإغرائك بالنقر على «تسريع».
هجوم مماثل في 2018 سرق 771 عملة $BTC .
لا تتسرع في القول: «محافظ الأجهزة لم تتأثر»—فالضحايا استخدموا بالفعل توقيعًا ثلاثيًا عبر جهازي Trezor.
الخلاصة: المحافظ خفيفة الوزن لا تُنزّل سلسلة الكتل، وتترك التحقق من صحة المعاملات بالكامل لخوادم مجهولة—فتخفي دفعتك الحقيقية وتُدرج معاملة مزيفة، وحين تنقر على «تسريع»، توقّع لصالح اللص.
بعبارة واضحة: المفتاح الخاص يحمي حقك في التوقيع، لكنه لا يحمي عينيك. أمان المحافظ خفيفة الوزن مستعار، ويمكن للخادم سحبه في أي وقت.
ما علاقتك بهذا؟ نفّذ هذه الخطوات الأربع بالترتيب:
حدّث Electrum إلى الإصدار 4.8.3 من electrum.org فقط، وتحقق من توقيع GPG—فما إن صدر الإعلان حتى ظهرت محاولات تصيّد بتحديثات مزيفة.
تحقق من العنوان كاملًا قبل التوقيع، ولا تكتفِ بالنظر إلى آخر أربعة أرقام—فهذا الهجوم يستهدف تحديدًا من «ينظرون إلى الذيل فقط».
إذا علقت معاملة بانتظار التأكيد، فتحقق أولًا من txid عبر مستكشف سلسلة الكتل، ثم قرر ما إذا كنت ستنقر على «تسريع».
الحل طويل الأمد: شغّل عقدة خاصة بك، أو خزّن المبالغ الكبيرة في محفظة أجهزة غير متصلة بالإنترنت.
تنبيه بشأن المخاطر:
لم يُكشف حتى الآن عن إجمالي المبالغ المسروقة أو عدد الخوادم الخبيثة.
هناك مؤشر واحد للتصعيد: إذا كُشف عن مزيد من الضحايا، فستتحول مشكلة الثقة بالمحافظ خفيفة الوزن إلى خطر على مستوى القطاع، وسيصبح استخدام محفظة أجهزة مع عقدة خاصة بك ضرورةً لا مجرد توصية.
نقطة التحقق: الإفصاح الرسمي اللاحق عن حجم الخسائر.
ما سرقه لم يكن مفتاحك الخاص—بل عادتك في «إلقاء نظرة واحدة والاطمئنان».
قائمة الإجراءات جاهزة: حدّث إلى الإصدار 4.8.3، وافعل ذلك اليوم.
#Electrum钱包漏洞致资金被盗 #Electrum修复4.8.3前版本高危漏洞