#keystone网站遭入侵泄露买家收货地址
【تابعوا لاو جيو، الثروة بين أيديكم】 أصبحت عناوينك على السلسلة مجهولة، لكنك أنت لم تعد مجهولًا. الهواتف القديمة المستعملة من آبل هي الحل الأمثل
يشتري كثيرون محافظ الأجهزة لكي يحتفظوا بالمفاتيح الخاصة دون اتصال بالإنترنت، ويتولوا بأنفسهم إدارة أصولهم. لكن هذه الحادثة تذكّرنا بأن أمان المحفظة بحد ذاته لا يعني أن عملية شرائها بأكملها آمنة أيضًا.
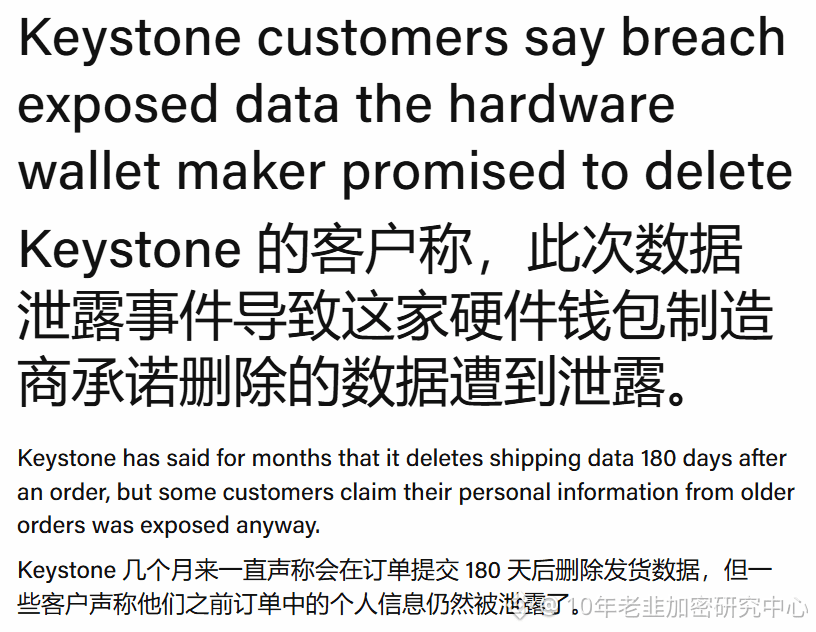
في 24 أكتوبر، كشفت شركة Keystone، المصنّعة لمحافظ الأجهزة، أنها رصدت في 20 أكتوبر وصولًا غير مصرّح به إلى موقعها الرسمي. وأكدت الشركة لاحقًا أن طرفًا ثالثًا حصل على بعض معلومات العملاء، بما في ذلك الأسماء وبيانات الاتصال وعناوين الشحن، إضافة إلى تفاصيل الطلبات مثل المنتجات المشتراة وأسعارها. ولم يُعلن حتى الآن عن عدد المتضررين أو هوية المهاجم.
أولًا: لماذا تُعد الحادثة خطيرة رغم عدم تسريب المفاتيح الخاصة؟
أفادت Keystone بأن بطاقات الدفع والمعلومات المصرفية والعبارات الاستذكارية والمفاتيح الخاصة وكلمات مرور المحافظ لم تتأثر بهذه الحادثة؛ لذلك لا يمكن اعتبارها حاليًا سرقةً لأصول المحافظ.
لكن المشكلة تكمن في أن معلومات الطلبات المسرّبة قد تكشف للمحتالين من اشترى محفظة أجهزة، ووسائل الاتصال التي يستخدمها، بل وحتى مكان سكنه. وإذا جُمعت هذه المعلومات معًا، فقد تُستخدم في هجمات تصيّد موجّهة أو انتحال صفة خدمة العملاء، بل وقد تشكّل خطرًا على السلامة الشخصية. وبالنسبة إلى مستخدمي العملات المشفرة، لا يكون تسريب الخصوصية أحيانًا سوى الخطوة الأولى في الهجوم.
ثانيًا: ما يستدعي الحذر فعلًا هو عمليات الاحتيال اللاحقة
أعلنت Keystone أنها أوقفت الوصول المرتبط بالحادثة، وأصلحت الثغرة، وبدأت بإخطار المستخدمين المتضررين، كما حذّرتهم من المكالمات والرسائل النصية ورسائل البريد الإلكتروني التي تنتحل صفة الشركة.
انتبهوا خصوصًا إلى الرسائل التي تزعم أنها ستعيد الأموال، أو ترسل جهازًا بديلًا، أو تصلح المحفظة، أو تعالج مشكلة في الطلب. فإذا كان المحتالون يملكون سجلات شراء حقيقية، فغالبًا ما يكون من الأسهل عليهم كسب الثقة مقارنةً بالرسائل المزعجة المعتادة.$BTC $ETH $BMT