


⚠️#electrumwalletbugletrogueserversstealfunds ⚠️ تكتيك التمويه: لتجنب اكتشاف تغيير الوجهة بالعين المجردة أثناء عمليات التحقق السريعة على الشاشات الصغيرة، استخدم المهاجمون أدوات حاسوبية لإنشاء ملايين المحافظ الوجهة مسبقًا، إلى أن عثروا على عناوين تطابقت أحرفها الأربعة الأخيرة تمامًا مع أحرف عنوان المستلِم الحقيقي الأصلي
⚠️دخلت منظومة أمن Bitcoin في حالة تأهب قصوى بعد تأكيد الاستغلال النشط لثغرة خطيرة في محفظة Electrum البرمجية، تتيح للخوادم الخبيثة (الخوادم المارقة) انتحال المعاملات المعلّقة وسرقة أموال المستخدمين.
⚠️استجاب فريق مطوري المشروع مفتوح المصدر على وجه السرعة، وأطلق الإصدار 4.8.3 لاحتواء مسار الهجوم Crowdfund Insider. فيما يلي عرض مفصّل بدقة للآلية التقنية للاستغلال، وتقارير الأضرار، وإجراءات التخفيف الفورية:
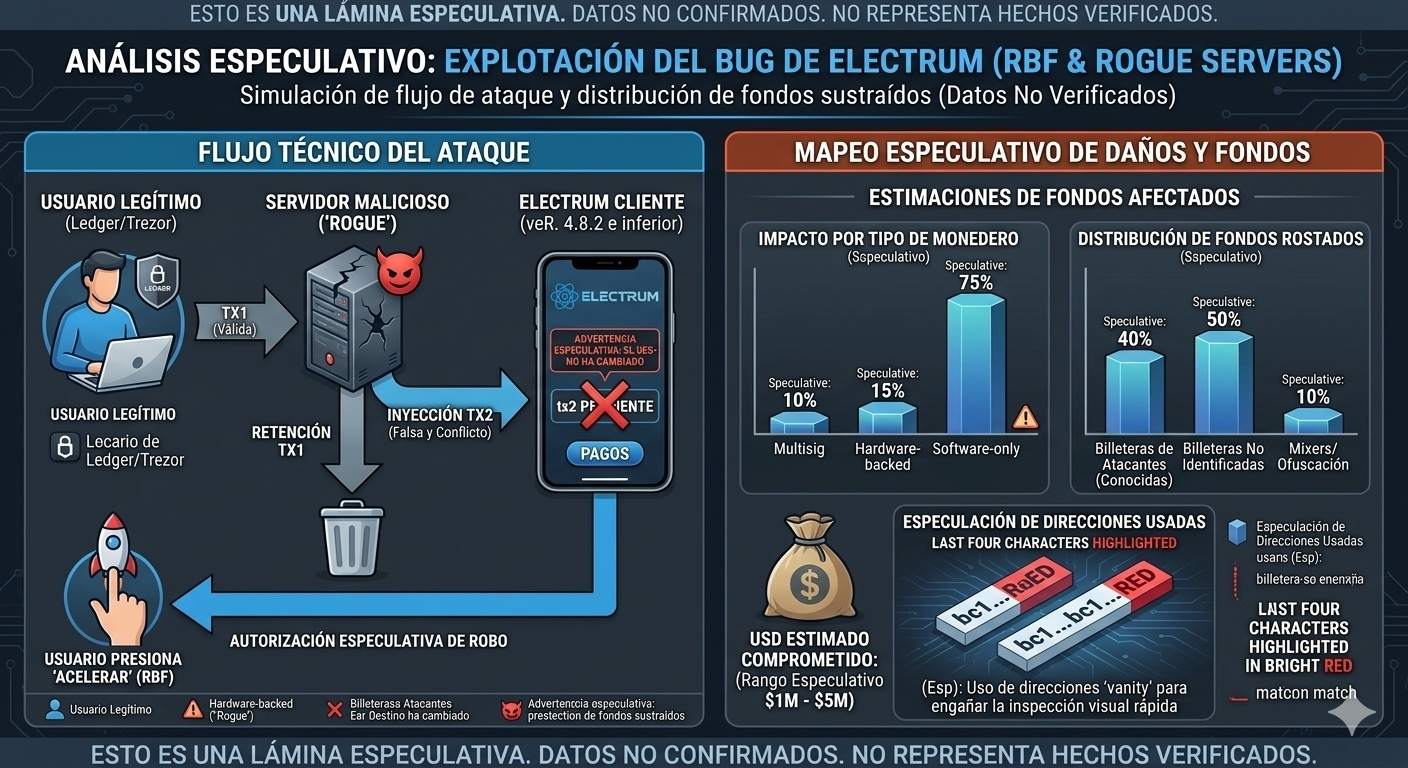
⚠️الآلية التقنية للهجوم: فخ RBF
⚠️يستغل هذا الهجوم التصميم الأساسي للعملاء خفيفي الوزن (lightweight clients أو SPV)، الذين يفوضون عمداً قراءة سجل المعاملات غير المؤكدة (mempool) وتقدير الرسوم إلى خوادم خارجية بعيدة Crowdfund Insider.
⚠️ينفّذ الهجوم عبر مسار الاعتراض التالي:
1. إخفاء الطلب الأصلي (tx1): عندما يبدأ مستخدم شرعي تحويلاً صحيحاً (tx1) ويرسله إلى مستلِم موثوق، يعترض الخادم الخبيث المتصل به الطلب ويحجبه عمداً لمنع انتشاره إلى الشبكة العالمية للعُقد The Defiant.
⚠️2. حقن المعاملة الاحتيالية (tx2): بدلاً من عرض العملية الأصلية في سجل محفظة المستخدم، يرسل الخادم معاملة متعارضة ومعدّلة (tx2)، استُبدل فيها عنوان المستلِم الشرعي بمحفظة يسيطر عليها المهاجم The Defiant.
⚠️3. غياب التحقق في العميل القديم: تحمل هذه المعاملة المزيفة الجديدة تواقيع تشفيرية غير صالحة. لكن إصدارات Electrum 4.8.2 وما قبلها لم تكن تتحقق آلياً من تواقيع الكتل غير المؤكدة، ولذلك كانت الواجهة الرسومية تعالجها ببساطة وتعرضها على الشاشة كأنها معاملة شرعية معلّقة. ولإيقاع الضحية في الخطأ، كان المهاجمون يضبطون التحويل بلا رسوم شبكة، ما يجعله يبدو بصرياً وكأنه «عالق» في سجل الضحية.
⚠️4. تفعيل الفخ عبر RBF: عندما يبدو التحويل متأخراً، يلجأ المستخدم بطبيعة الحال إلى وظيفة الاستبدال مقابل رسوم (Replace-by-Fee أو RBF) المدمجة لزيادة رسوم الشبكة وتسريع المعالجة. عند الضغط على هذا الزر، يقرأ برنامج المحفظة البيانات المعدّلة (tx2)، ويعيد إنشاء البنية، ويحسب الرسوم الجديدة، ثم يطلب من المستخدم التوقيع النهائي. وحين توافق الضحية على زيادة الرسوم باستخدام مفاتيحها الخاصة أو محفظتها المادية، تمنح عنوان المخترق صلاحية قانونية، وتُرسل السرقة غير القابلة للعكس إلى سلسلة الكتل The Defiant.
⚠️ أسلوب التمويه: لتفادي اكتشاف تغيير الوجهة بسهولة عند إجراء فحوص سريعة على الشاشات الصغيرة، استخدم المهاجمون أدوات حاسوبية لإنشاء ملايين عناوين المحافظ مسبقاً، إلى أن عثروا على عناوين تتطابق أحرفها الأربعة الأخيرة تماماً مع الأحرف الأخيرة لعنوان المستلِم الأصلي الحقيقي.
⚠️الحوادث المؤكدة وحالة التأهب
⚠️اكتُشف الخلل الأمني وكُشف داخلياً بعد الإبلاغ عن الحوادث الأولى في مجتمع Bitcoin العالمي X / @BitcoinNewsCom:
⚠️• البلاغ الأول (11 أكتوبر): رصد مستخدم يشغّل إعداداً متقدماً لمحفظة متعددة التواقيع (توقيعان من أصل ثلاثة)، ومسنوداً بجهازي أجهزة مادية من علامة Trezor، حالات شاذة معقدة. وعلى الرغم من تحققه فعلياً من الوجهة الأولية للعملية على الشاشتين، اكتشف بدهشة سجلاً صادراً مختلفاً تماماً في السجل الثانوي. ولم يُبلغ عن خسارة نهائية للأموال، إذ أوقف العملية في الوقت المناسب.
⚠️• سرقة مؤكدة (18 أكتوبر): وقع مستخدم ثانٍ ضحية لمسار التلاعب بعد الموافقة على زيادة رسوم الشبكة يدوياً للمعاملة التي جرى اعتراضها، وتأكدت سرقة جميع أصوله المشفرة وتحويلها إلى حسابات المهاجم. ولا تزال هويات الخوادم الخبيثة وإجمالي كميات Bitcoin المسروقة قيد التحقيق السري من جانب فريق التطوير التقني Binance / Square.
⚠️يجدر التنويه إلى أن الضعف المعماري نفسه، المتمثل في غياب التحقق من التواقيع في الذاكرة المحلية للمعاملات غير المؤكدة، أثّر بالتوازي في محفظة Cake Wallet متعددة التواقيع، ما استلزم نشر تحديثات تصحيحية متزامنة في القطاع.
⚠️إجراءات العمل ودليل الحماية الإلزامي
⚠️عقب إطلاق الإصدار 4.8.3 من Electrum، وُضعت تعليمات إلزامية لحماية الأصول الرقمية للمستخدمين:
⚠️1. التحديث الفوري والآمن: يُحثّ جميع المستخدمين حول العالم على تنزيل أحدث إصدار حصراً من النطاق الرسمي للمشروع / . ومن الضروري للغاية التحقق من التواقيع التشفيرية للملف المُنزّل، وعدم الاستجابة لأي رسالة خاصة أو نافذة منبثقة داخل محفظة قديمة أو روابط في رسائل البريد الإلكتروني تعرض تحديثات مباشرة مزعومة، إذ قد تكون نسخاً بديلة من برمجيات خبيثة / .
⚠️2. التحقق اليدوي الكامل: إلى أن تُحدَّث جميع أنظمة الحاسوب إلى الإصدار 4.8.3 (الذي يضيف التحقق الآلي من التواقيع للمعاملات غير المؤكدة في المحفظة نفسها)، يظل الفحص البصري البشري هو الحاجز الأمني الفعّال الوحيد Crowdfund Insider. يجب على كل مستخدم فحص عنوان الوجهة بالكامل ومبلغ المال قبل الموافقة على أي توقيع، بما في ذلك الزيادات في الرسوم الناتجة عن RBF بدقة X / @BitcoinNewsCom. لم يعد الاكتفاء بإلقاء نظرة سريعة على الأحرف الأولى أو الأخيرة آمناً.
⚠️3. الاتصال بالعُقد الخاصة: المستخدمون الذين يشغّلون واجهة Electrum بحيث تتصل حصرياً بخوادمهم الشخصية أو بعُقد Bitcoin كاملة وموثوقة، بمنأى تماماً عن هذا الهجوم، إذ يتطلب الاستغلال بالضرورة الاتصال المباشر ببنية تحتية للشبكة يسيطر عليها جهات معادية Binance / Square.$BTC $ETH $ADA


