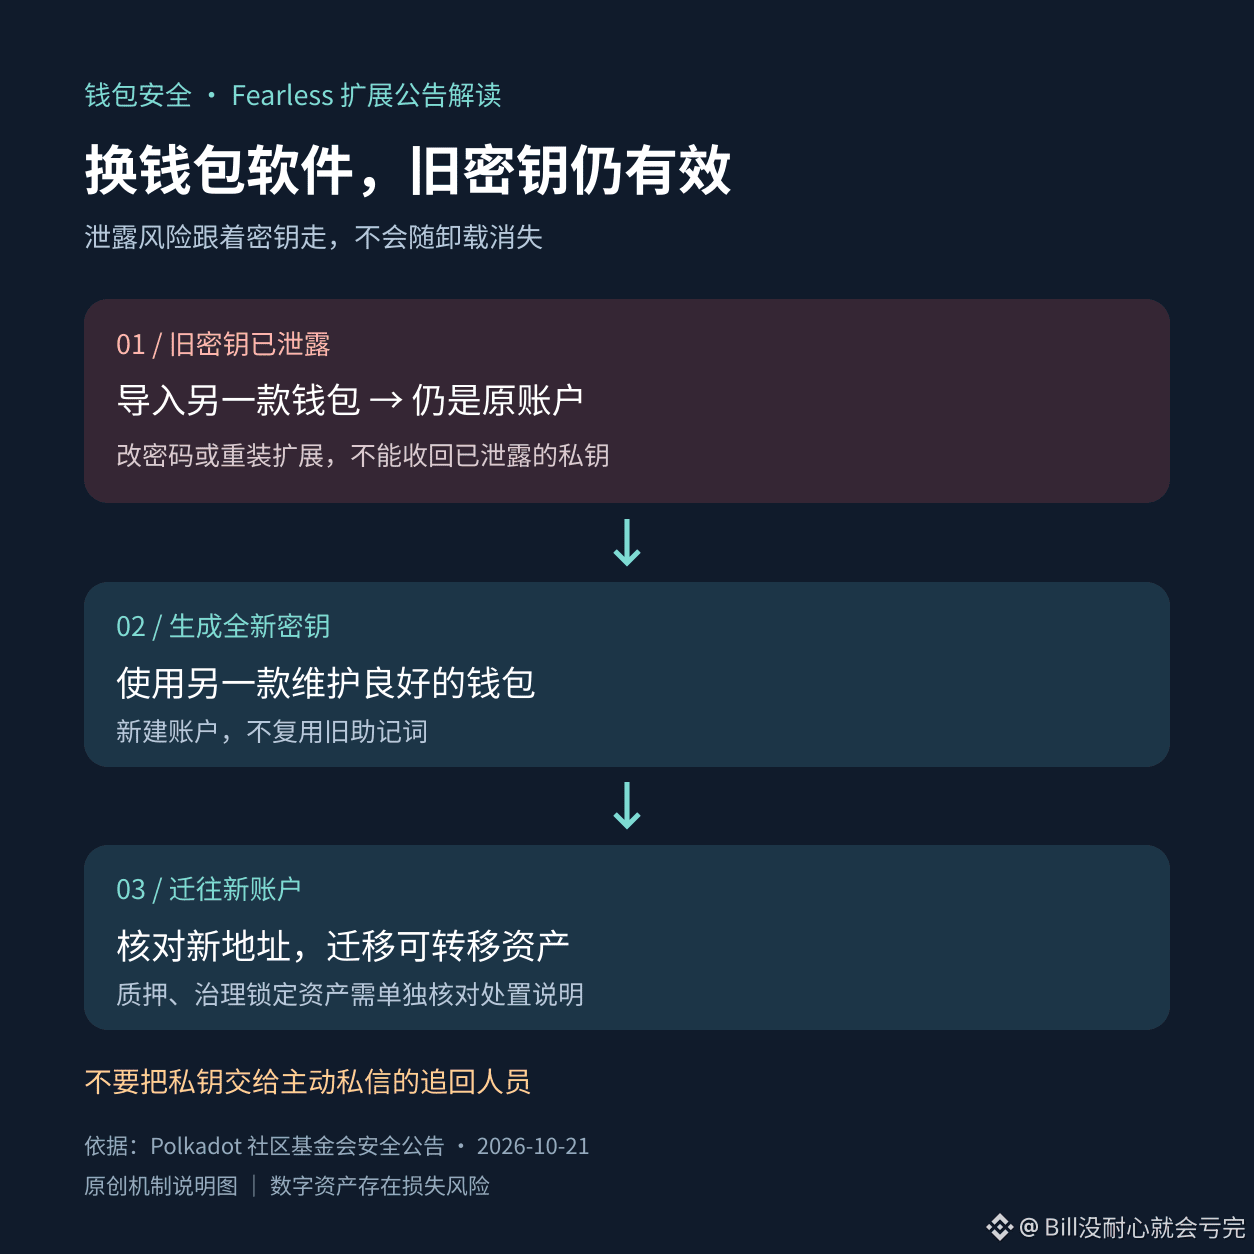

استيراد العبارة الاستذكارية التي تسرّبت إلى محفظة أخرى لا يغيّر حقيقة أن الأصول لا تزال تحت سيطرة المفتاح نفسه. تغيير البرنامج لا يُبطل المفتاح الخاص القديم.
ذكّرت مؤسسة مجتمع Polkadot في إعلان أمني صدر في 21 أكتوبر المستخدمين الذين استخدموا إضافة متصفح Fearless منذ فبراير 2025 باعتبار الحسابات الموجودة فيها مخترقة. تضمنت الإضافة المتأثرة تعليمات برمجية ترسل المفتاح الخاص إلى خادم المهاجم عند فتح القفل؛ ولا يمكن حل مشكلة المفاتيح التي تسرّبت بتغيير كلمة المرور أو إعادة تثبيت الإضافة.
يوصي الإعلان بإنشاء مفاتيح جديدة في محفظة أخرى جيدة الصيانة، ثم نقل أصول الحساب القديم إلى الحساب الجديد. فاستيراد العبارة الاستذكارية الأصلية وحده لا يغيّر الجهة التي تتحكم في العنوان. لم يُعثر على هذه التعليمات البرمجية في إصدار الهاتف المحمول الذي خضع للفحص، لكن إذا سبق استخدام المفتاح الخاص نفسه في إضافة المتصفح، فإن استخدامه على الهاتف لا يعزل المخاطر.
لا ينبغي التعامل مع الأصول المرهونة أو المقفلة لأغراض الحوكمة كأنها تحويلات عادية؛ تحقّق أولاً من تعليمات التعامل الخاصة الواردة في الإعلان الرسمي. ولا تسلّم مفتاحك الخاص لأشخاص يراسلونك على الخاص مدّعين أنهم قادرون على استرداد أصولك.
تنطوي الأصول الرقمية على مخاطر الخسارة. يُرجى التحقق من العنوان الجديد والمعلومات الرسمية قبل النقل.
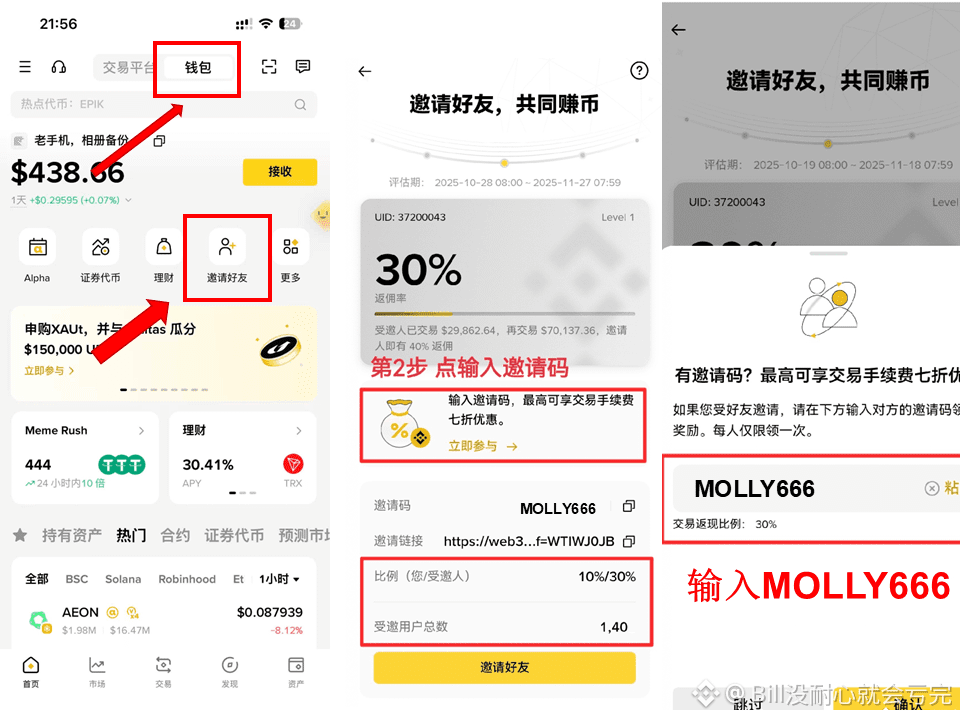
رمز دعوة محفظة Binance: MOLLY666