#electrumfixeshighriskexploitinversionsbefore4.8.3
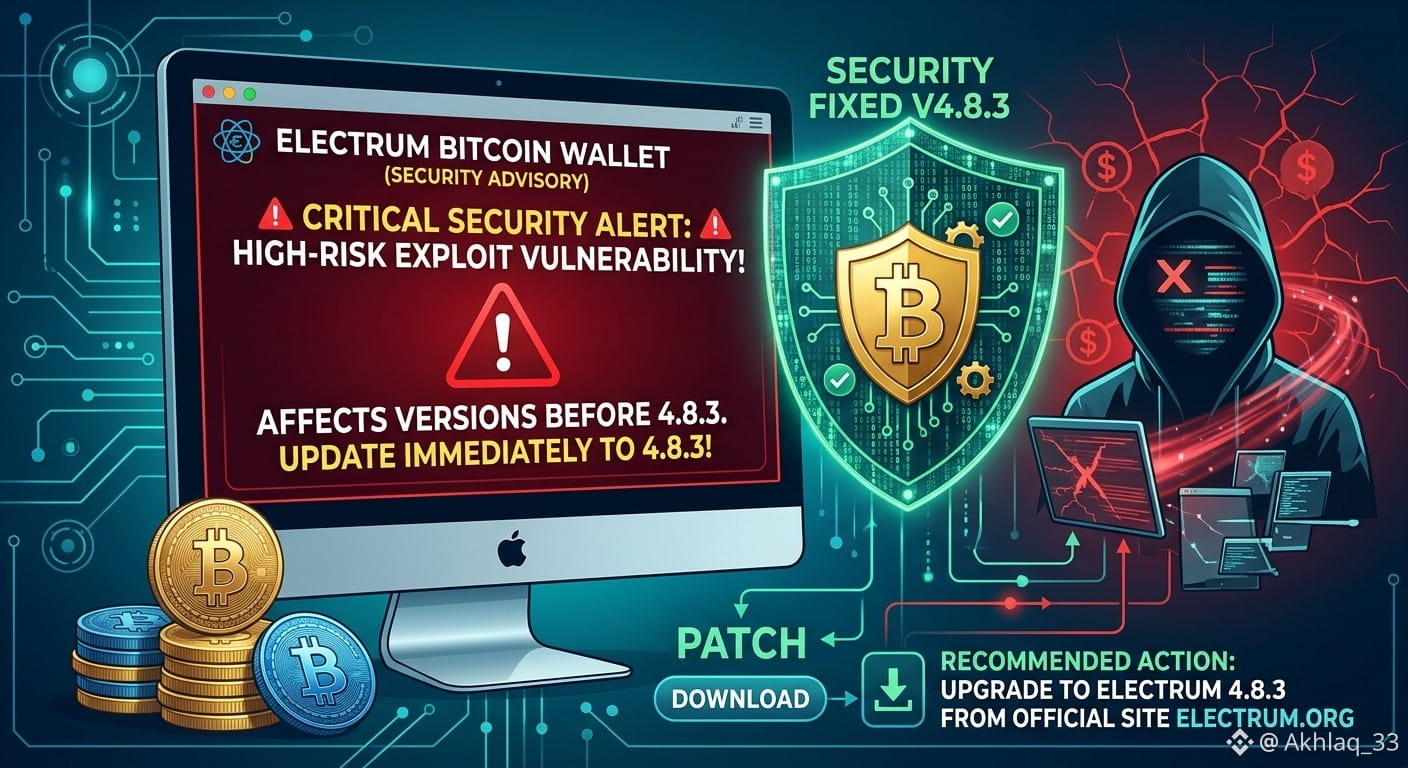
🔐⚠️ تنبيه أمني بالغ الخطورة: Electrum تصلح ثغرة عالية الخطورة في الإصدارات الأقدم من 4.8.3
تخيّل أنك ترسل بيتكوين إلى العنوان الصحيح، ثم تعيد فتح محفظتك لتكتشف أن الوجهة مختلفة تمامًا. تبدو المعاملة حقيقية، ويُطلب منك زيادة الرسوم، وبنقرة واحدة يتحول خلل أمني إلى خسارة مالية لا يمكن التراجع عنها.
أصدرت Electrum رسميًا الإصدار 4.8.3 لإصلاح ثغرة أمنية شديدة الخطورة تؤثر في جميع الإصدارات الأقدم من المحفظة. وأكد المطورون استغلال الثغرة فعليًا، بما في ذلك حالة واحدة على الأقل أُبلغ فيها عن خسارة أحد المستخدمين لأمواله.
🔍 كيف تم الهجوم؟
التمهيد: كان بإمكان خوادم Electrum الخبيثة أو المخترقة اعتراض المعاملات غير المؤكدة، وإخفاء الدفعة الصادرة المشروعة، وعرض معاملة احتيالية متضاربة تحوّل الأموال إلى عنوان مزيف يشبه عنوان المهاجم.
الفخ: إذا حاول المستخدم تسريع المعاملة باستخدام الاستبدال برسوم (RBF) لزيادة الرسوم، فقد توقع المحفظة عن غير قصد على المعاملة البديلة الخبيثة وتجيزها.
الإصلاح: يقدّم الإصدار 4.8.3 من Electrum تحققًا صارمًا من التوقيعات للمعاملات غير المؤكدة التي تنفق عملات تتحكم بها المحفظة، ما يمنع فعليًا هذا النوع المحدد من الهجمات.
🛡️ أفضل الممارسات وما عليك فعله الآن
حدّث فورًا: إذا كنت تستخدم Electrum، فحدّثها إلى الإصدار 4.8.3 أو أحدث مباشرةً من المصدر الرسمي (electrum.org). تحقّق دائمًا من توقيعات الملفات التي تنزّلها قبل تثبيتها.
تحقّق من كل التفاصيل: إلى أن تثبّت التحديث—وحتى بعد ذلك كعادة دائمة—تحقّق بدقة من عنوان المستلم كاملًا ومبلغ المعاملة قبل التوقيع أو زيادة رسوم المعاملة.
درس الحفظ الذاتي: يمنحك الحفظ الذاتي سيطرة مطلقة على مفاتيحك، لكن المحافظ خفيفة الوزن تظل تعتمد على بنية تحتية خارجية. الأمن عملية مستمرة تتجاوز مجرد حماية العبارة الأولية.
#BitcoinSecurity #CryptoSecurity #SelfCustody #BinanceSquare $BTC $ZEC $DASH