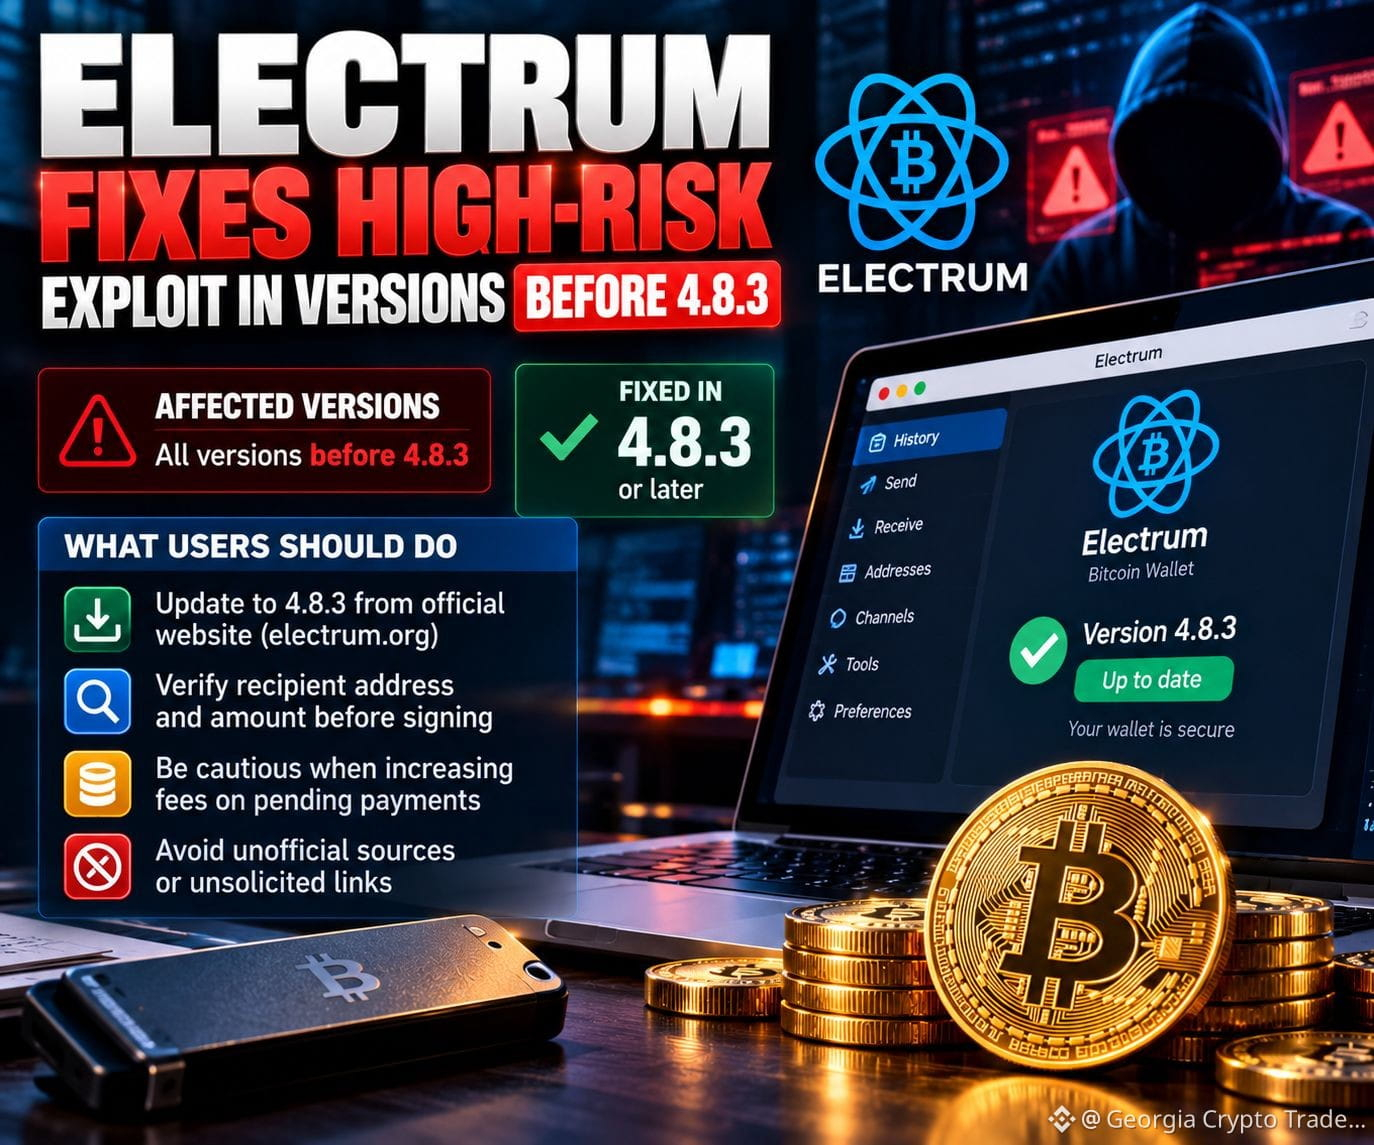
#electrumfixeshighriskexploitinversionsbefore4.8.3 🚨 محفظة Electrum تصلح ثغرة عالية الخطورة: ينبغي لمستخدمي بيتكوين التحرك
أصدرت Electrum الإصدار 4.8.3 بعد الكشف عن ثغرة أمنية خطيرة استغلتها خوادم خبيثة لإعادة توجيه مدفوعات بيتكوين. تؤثر المشكلة في جميع الإصدارات السابقة للإصدار 4.8.3، وأكد المطورون ورود بلاغين عن حوادث، من بينها حالة فُقدت فيها أموال.
🔍 كيف عملت الثغرة؟
كان بإمكان خادم خبيث إخفاء دفعة المستخدم الأصلية غير المؤكدة وعرض معاملة مزيفة توجّه الأموال إلى مهاجم. وظهر الخطر عندما حاول المستخدمون زيادة رسوم المعاملة باستخدام ميزة الاستبدال برسوم أعلى (RBF). في الإصدارات المعرّضة للثغرة، كان هذا الإجراء قد يدفع المستخدمين إلى توقيع معاملة الدفع الاحتيالية بأنفسهم.
هذا تذكير بأن أمان المحفظة لا يقتصر على حماية عبارات الاسترداد. فالتحقق من المعاملات والبرامج التي تربطك بالشبكة مهمان أيضًا.
🛡️ ما الذي ينبغي للمستخدمين فعله:
• حدّثوا Electrum إلى الإصدار 4.8.3 أو أحدث من الموقع الرسمي: electrum.org.
• تحقّقوا من عنوان المستلم كاملًا ومن المبلغ قبل توقيع أي معاملة.
• توخّوا حذرًا خاصًا عند زيادة رسوم المدفوعات المعلّقة.
• تجنّبوا تنزيل تحديثات المحفظة من روابط غير مطلوبة أو مصادر غير رسمية.
📊 نظرة على السوق: هذه في المقام الأول مشكلة تتعلق بأمان المحافظ، وليست إشارة هبوطية تلقائية لسعر بيتكوين. لكن الحوادث التي تتضمن خسائر فعلية للأموال قد تضعف الثقة في الحفظ الذاتي إذا أهمل المستخدمون ممارسات الأمان الأساسية.
الخلاصة بسيطة: تحقّقوا قبل التوقيع، واحرصوا على تحديث برامج المحافظ، ولا تفترضوا أبدًا أن المعاملة آمنة لمجرد ظهورها في سجل معاملاتكم.
هل تحقّقتم مؤخرًا من إصدار محفظتكم؟
#Bitcoin #Electrum #أمن_العملات_المشفرة #BTC #CryptoNews
$DASH $LUMIA $ZEC