إذا كنت تستخدم محفظة Electrum، فمن الأفضل تحديثها اليوم إلى الإصدار 4.8.3.
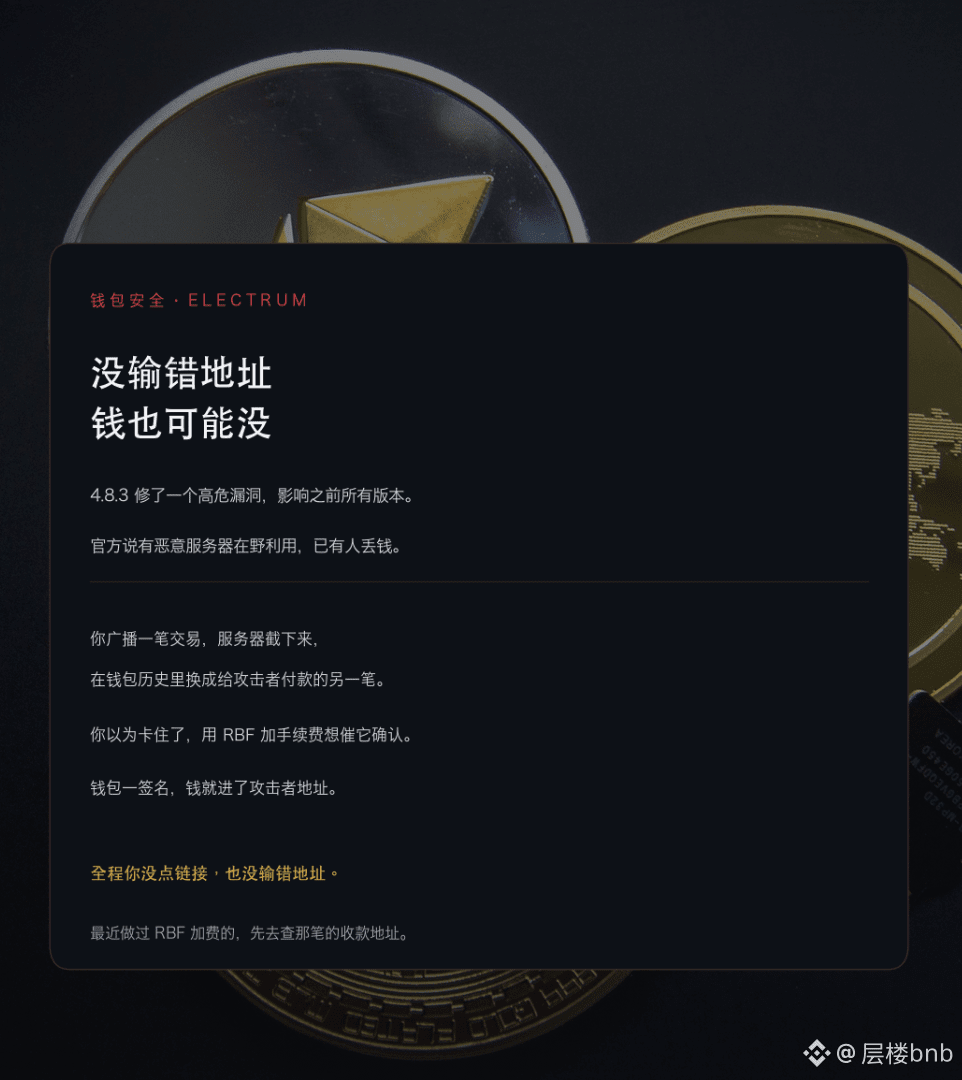
يُصلح هذا الإصدار ثغرة أمنية خطيرة تؤثر في جميع الإصدارات السابقة لـ 4.8.3. وتقول Electrum إن خوادم خبيثة استغلتها بالفعل في الواقع، وإن بعض المستخدمين خسروا أموالهم.
طريقة الهجوم خفية إلى حدٍّ ما.
تبثّ معاملة، فيعترضها خادم خبيث، ثم يستبدلها بمعاملة أخرى في سجل محفظتك، ويضع عنوان المهاجم عنوانًا لتلقي الأموال.
تظن أن المعاملة عالقة، فترفع الرسوم باستخدام RBF لتسريع تأكيدها. عندها توقّع المحفظة المعاملة، وتذهب الأموال إلى عنوان المهاجم.
لم تخطئ في إدخال أي عنوان، ولم تضغط على أي رابط طوال العملية.
إذا كنت قد استخدمت Electrum مؤخرًا ورفعت رسوم معاملة باستخدام RBF، فتحقق من صحة عنوان الاستلام فيها. وبعد التحقق، حدّث المحفظة. #electrum修复4.8.3前版本高危漏洞 $TRUST