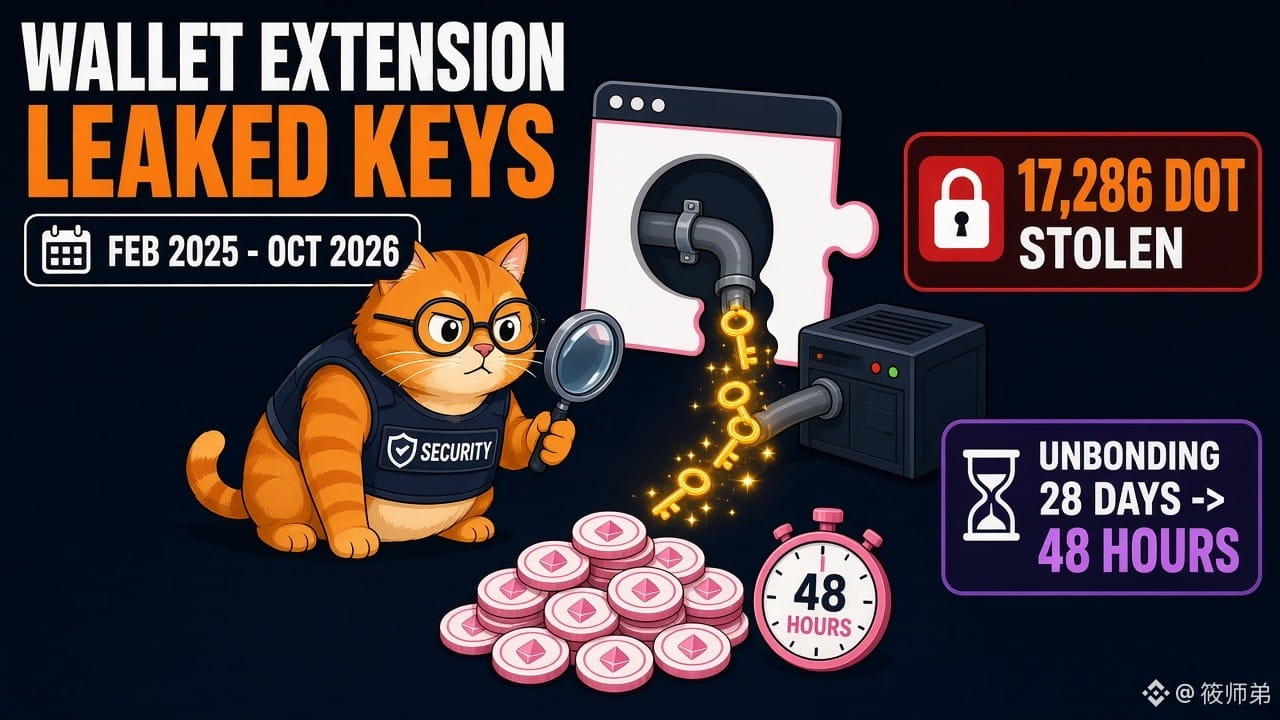
إضافة محفظة خارجية لـPolkadot تسرق المفاتيح الخاصة لما يقارب 20 شهرًا! تقلّصت فترة فكّ رهن الأصول من 28 يومًا إلى يومين، فلم يعد هناك تقريبًا وقت لإنقاذ الأموال المسروقة
📌 إعلان أمني في منتدى Polkadot (10/21): تتضمن إصدارات 3.0.1 و3.0.3-3.0.5 من إضافة متصفح Fearless Wallet التابعة لجهة خارجية شيفرةً خبيثة ترسل المفاتيح الخاصة إلى خادم المهاجم عند فتح المحفظة. بدأ تفعيلها على فترات منذ فبراير 2025 وحتى 10 أكتوبر 2026؛ وهي ليست محفظة رسمية
📌 أبلغ 8 مستخدمين عن تحويلات غير مصرّح بها، بإجمالي 17,286 DOT؛ وقالت SlowMist إن الشيفرة الخبيثة قادرة على جمع عبارات الاسترداد والمفاتيح الخاصة وملفات keystore، كما يمكن تشغيلها وإيقافها عن بُعد
📌 CryptoSlate، 10/25: قلّص الاستفتاء 1910 في يوليو فترة فكّ رهن أصول المسمّين من حد أقصى يبلغ 28 يومًا إلى نحو يوم أو يومين. وبعد أن يبدأ المهاجم فكّ الرهن، يتقلّص كثيرًا الوقت المتاح للمالك الأصلي ولجهات الإنقاذ
【الرأي】
المشكلة هذه المرة ليست في السلسلة نفسها، بل في «سلسلة التوريد»: فقد اختبأت الشيفرة الخبيثة ضمن تحديث كبير وُصف بأنه خاص بمنظومة TON، ولم يحُل المصدر المفتوح دون ذلك. والأمر الأجدر بالاهتمام هو أن تقصير فترة فكّ الرهن يعزز السيولة، لكنه يقلّص أيضًا هامش الأمان؛ وهذه مفاضلة تواجه جميع سلاسل إثبات الحصة (PoS).
【الفرص/المخاطر】
1. بالنسبة إلى من استخدموا هذه الإضافة: توصي الجهة الرسمية بافتراض أن جميع الحسابات قد تسرّبت بياناتها، وإنشاء مفاتيح خاصة جديدة باستخدام محفظة أخرى ونقل الأموال فورًا. أما الأموال المرهونة والمقيّدة، فتواصلوا أولًا مع جهة إنقاذ قبل فكّ الرهن
2. قد تتعرض معنويات السوق تجاه DOT لضغوط على المدى القصير، لكن حجم الخسائر المُبلّغ عنها محدود حاليًا؛ تجب متابعة ما إذا كان عدد الضحايا سيزداد
3. قد يتواصل ارتفاع الطلب على محافظ الأجهزة، والتوقيعات المتعددة، والحلول الأمنية التي تؤخر السحب
4. احذروا عمليات الاحتيال عبر الرسائل الخاصة التي تزعم «استعادة الأموال»؛ لا أحد يحتاج إلى مفتاحك الخاص
برأيكم، هل ينبغي أن تكون فترة فكّ رهن الأصول أقصر لتعزيز السيولة أم أطول لتعزيز الأمان؟
#Polkadot #钱包安全 #私钥泄露 #加密安全 $DOT
للاطلاع فقط، ولا يشكّل ذلك نصيحة استثمارية