



استبدلت خوادم إلكتروم الخبيثة مدفوعات بيتكوين التي أرسلها المستخدمون للتو بمعاملات مزيفة بلا رسوم، تدفع إلى عناوين مشابهة.
يبدو أن الخوادم راهنت على أن الضحايا سيرفعون الرسوم ويوقّعون المعاملة المزيفة.
أصدر إلكتروم الإصدار 4.8.3 في 24 أكتوبر لمعالجة الثغرة الخطيرة. وأصدر المشرف SomberNight في اليوم نفسه التحذير GHSA-6jp4-8v48-cc5v، وطلب من المستخدمين التحديث.
عنوان مزوّر يشترك مع الوجهة الشرعية في اللاحقة GyQ3
إلكتروم عميل خفيف. لا يمتلك عقدة بيتكوين كاملة، ويعتمد على خادمه في الحصول على معاملات الذاكرة المؤقتة غير المؤكدة. وتشرح وثائقه كيفية عمله.
يوقّع أحدهم المعاملة tx1 ويرسلها. يعترضها خادم خبيث ويرسل إلى المحفظة معاملة مختلفة tx2، تحوّل الأموال إلى عنوان المهاجم.
تواقيع tx2 غير صالحة. لم تكن الإصدارات الأقدم من Electrum تتحقق من تواقيع معاملات مجمّع الذاكرة، لذا عرضت المحفظة tx2 على أنها معلّقة وأخفت tx1.
تتيح ميزة الاستبدال برسوم أعلى (Replace-By-Fee أو RBF) للمرسل إعادة بث معاملة غير مؤكدة برسوم أعلى. وإذا زيدت الرسوم على المعاملة المزيفة، توقّع المحفظة نسخة المهاجم بتوقيع صالح.
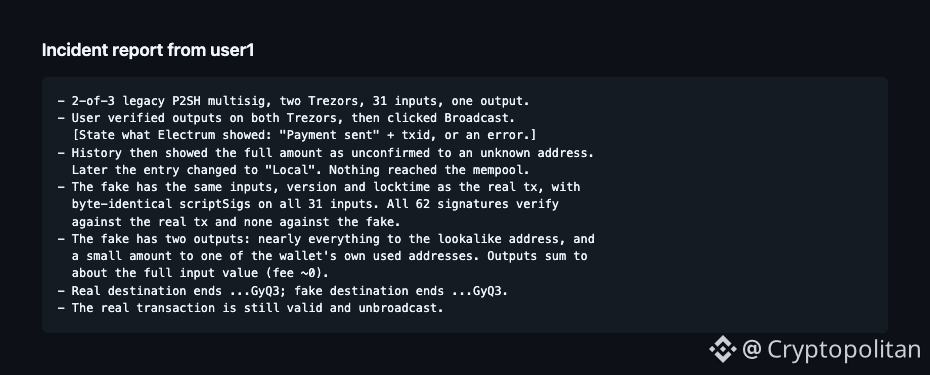
وثّق أحد المستهدفين، المعروف باسم dannydeezy، الهجوم. محفظة متعددة التواقيع P2SH قديمة بنظام 2 من 3، تضم جهازي Trezor و31 مُدخلاً ومُخرجاً واحداً.
تحقق المستخدم من المُخرج على جهازي Trezor ثم بثّ المعاملة. بعد ذلك، عرض سجل المحفظة المبلغ كاملاً متجهاً إلى عنوان مجهول، بحالة غير مؤكدة، ثم تغيّرت حالة الإدخال لاحقاً إلى «محلي».
حاكت المعاملة المزيفة مُدخلات المعاملة الحقيقية وإصدارها ووقت قفلها، مع تطابق بايتات scriptSigs في المُدخلات الـ31 كلها.
اجتازت التواقيع الـ62 جميعها التحقق من صحتها مقابل المعاملة الحقيقية. ولم يجتز أيٌّ منها التحقق مقابل المعاملة المزيفة.
أُرسل كل المبلغ تقريباً إلى عنوان شبيه، وأُعيد مبلغ صغير إلى أحد العناوين المستخدمة سابقاً من المحفظة.
انتهى العنوان المزيف بـ GyQ3. وكذلك العنوان الحقيقي.
اكتشف المهاجم عنواناً تطابقت أحرفه الأربعة الأخيرة مع الأحرف الأربعة الأخيرة للعنوان الصحيح.
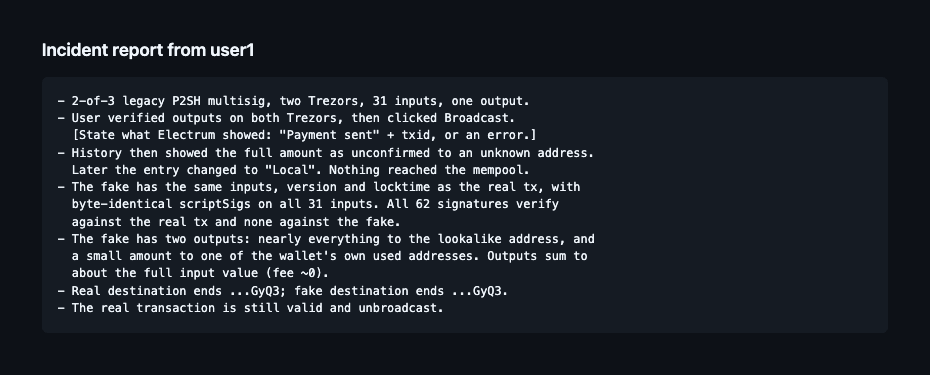 تقرير عن الحادثة من المستخدم user1 في التنبيه الأمني لـ Electrum، نُشر على GitHub في 24 أكتوبر 2026.
كما نبّه ZachXBT إلى عملية احتيال مشابهة بتسميم العناوين، استهدفت مستخدمي محفظة Phantom. صُممت العناوين المزيفة بحيث لا يمكن تمييزها بمجرد إلقاء نظرة على الأحرف الأولى والأخيرة.
الإصدار 4.8.3 يتحقق من التواقيع على المُدخلات المملوكة للمحفظة فقط
أبلغ مستخدم آخر، Raju-K12، سراً في 18 أكتوبر بأنه زاد رسوم المعاملة المزيفة وخسر أموالاً. ويقول القائمون على صيانة البرنامج إن بعض الخوادم تنفذ هذا الهجوم فعلياً.
يضيف الالتزام 90fe308 فحصاً لتواقيع المُدخلات المملوكة للمحفظة، والموسومة «is_mine»، قبل إضافة معاملة من مجمّع الذاكرة إلى السجل المحلي. وُسم الإصدار 4.8.3 في Git في 23 أكتوبر، وصَدرت الملفات التنفيذية في اليوم التالي.
لا يزال Electrum يتحقق من المُدخلات التي تتحكم بها المحفظة فقط. لذلك لا يجري التحقق من المعاملات الواردة غير المؤكدة.
والسبب هو أن العميل لا يتضمن مفسّراً كاملاً للبرامج النصية.
الحل المؤقت الذي توصي به Electrum لمن لا يستطيعون الترقية هو التحقق من عناوين المُخرجات ومبالغها قبل توقيع أي شيء، بما في ذلك زيادة الرسوم. ولم يتأثر قطّ المستخدمون الذين اتصلوا بخوادمهم الخاصة فقط.
سبق أن أصدرت Electrum إصلاحات طارئة. ففي يناير 2018، أغلقت واجهة JSON RPC ظلت مفتوحة نحو عامين، بعدما اكتشف الباحث في Google تافيس أورماندي أن موقعاً إلكترونياً يستطيع تحديد المنفذ وسرقة الأموال.
أفادت Cryptopolitan بأن تحذيراً من خلل في إنشاء عبارة الاسترداد لمحفظة Coldcard صدر في يوليو، في اليوم نفسه الذي سُرقت فيه نحو 594 BTC، أي ما يقارب 38 مليون دولار، من نحو 500 محفظة.
إذا كنت تقرأ هذا، فأنت متقدّم بالفعل. حافظ على ذلك من خلال نشرتنا الإخبارية.