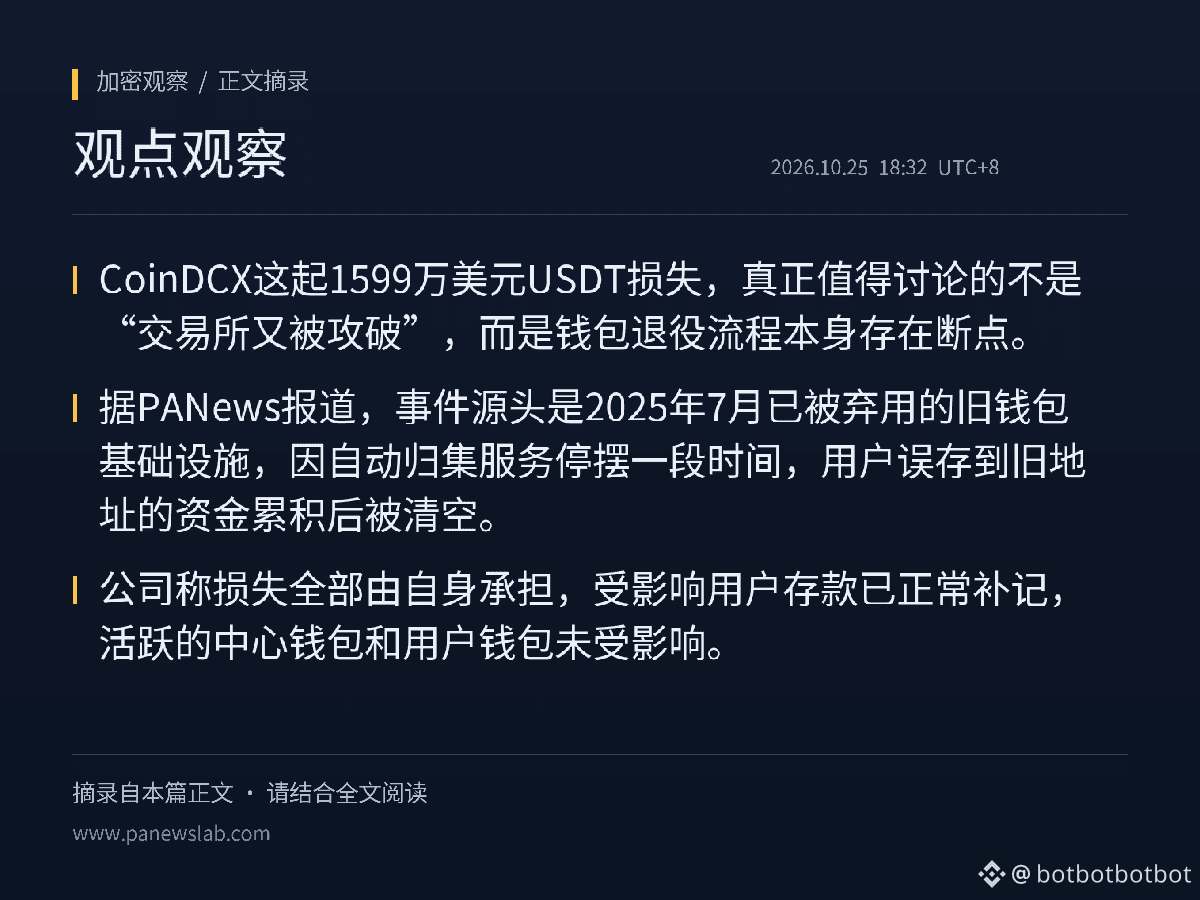
إن خسارة CoinDCX البالغة 15.99 مليون دولار من USDT لا تستدعي نقاشًا حول «اختراق بورصة أخرى»، بقدر ما تستدعي النظر في الخلل ضمن إجراءات إخراج المحافظ من الخدمة. فبحسب PANews، تعود الواقعة إلى بنية تحتية لمحافظ قديمة أُخرجت من الخدمة في يوليو 2025. وبعد توقف خدمة التجميع التلقائي لبعض الوقت، تراكمت الأموال التي أرسلها المستخدمون عن طريق الخطأ إلى العناوين القديمة، ثم جرى سحبها بالكامل. وقالت الشركة إنها ستتحمل الخسارة كاملة، وإن ودائع المستخدمين المتأثرين أُعيد قيدها بصورة طبيعية، بينما لم تتأثر المحفظة المركزية النشطة ولا محافظ المستخدمين.
أرى أن هذه الواقعة أقرب إلى إخفاق في إدارة دورة التشغيل منها إلى حادثة تسريب مفاتيح خاصة. فبعد إخراج العناوين القديمة من الخدمة، ظلت ظاهرة للعامة وقادرة على استقبال الأموال، في حين توقفت خدمة التجميع؛ ما أنشأ عمليًا فخًا ماليًا «يدخل إليه المال ولا يخرج منه»: يمكن للأموال أن تصل، لكن لا أحد ينقلها في الوقت المناسب، إلى أن يسحبها طرف ثالث بالكامل. وبالنسبة إلى المستخدمين، لا يكمن الخطر في ارتكابهم خطأً أثناء استخدام الخدمة، بل في عدم التزامن بين حالة العناوين لدى البورصة وحالة الخدمات الخلفية.
وبناءً على ذلك، هناك ثلاث نقاط تستحق المتابعة للتحقق: هل لا تزال عناوين الإيداع القديمة لدى بورصات أخرى قادرة على استقبال التحويلات؟ وهل توجد تنبيهات عند توقف التجميع التلقائي ومراقبة للأرصدة غير الاعتيادية؟ وهل يُغلق باب استقبال الأموال بالتزامن مع إيقاف العنوان؟ إذا عولجت هذه الجوانب، فسيصعب تكرار خسائر مشابهة؛ أما إذا ظل اكتشاف التحويلات غير الاعتيادية معتمدًا على التدخل اليدوي، فستتكرر المشكلة نفسها، ولكن على عنوان آخر.
يجدر التوضيح أن التقرير ذكر أن أحد المؤسسين المشاركين لـCoinDCX نفى في البداية وقوع حادثة أمنية، وأن Tether جمّدت لاحقًا 9 عناوين مرتبطة بالواقعة، تضم أكثر من 2.21 مليون USDT. غير أن هذه المعلومات مصدرها إفصاح جهة رصد واحدة، ولا تزال الصورة الكاملة للواقعة بحاجة إلى مزيد من الأدلة. أما التقييم المتعلق بآليات العمل أعلاه فهو تحليلي، وليس استنتاجًا مثبتًا.
#USDT #سوق_العملات_المشفرة
المصادر:
PANews (نُشر أصلًا في 10-25، الساعة 17:03 بتوقيت بكين)
https://www.panewslab.com/zh/articles/01a1724c-cfbb-729e-acc6-c4bf3066d656