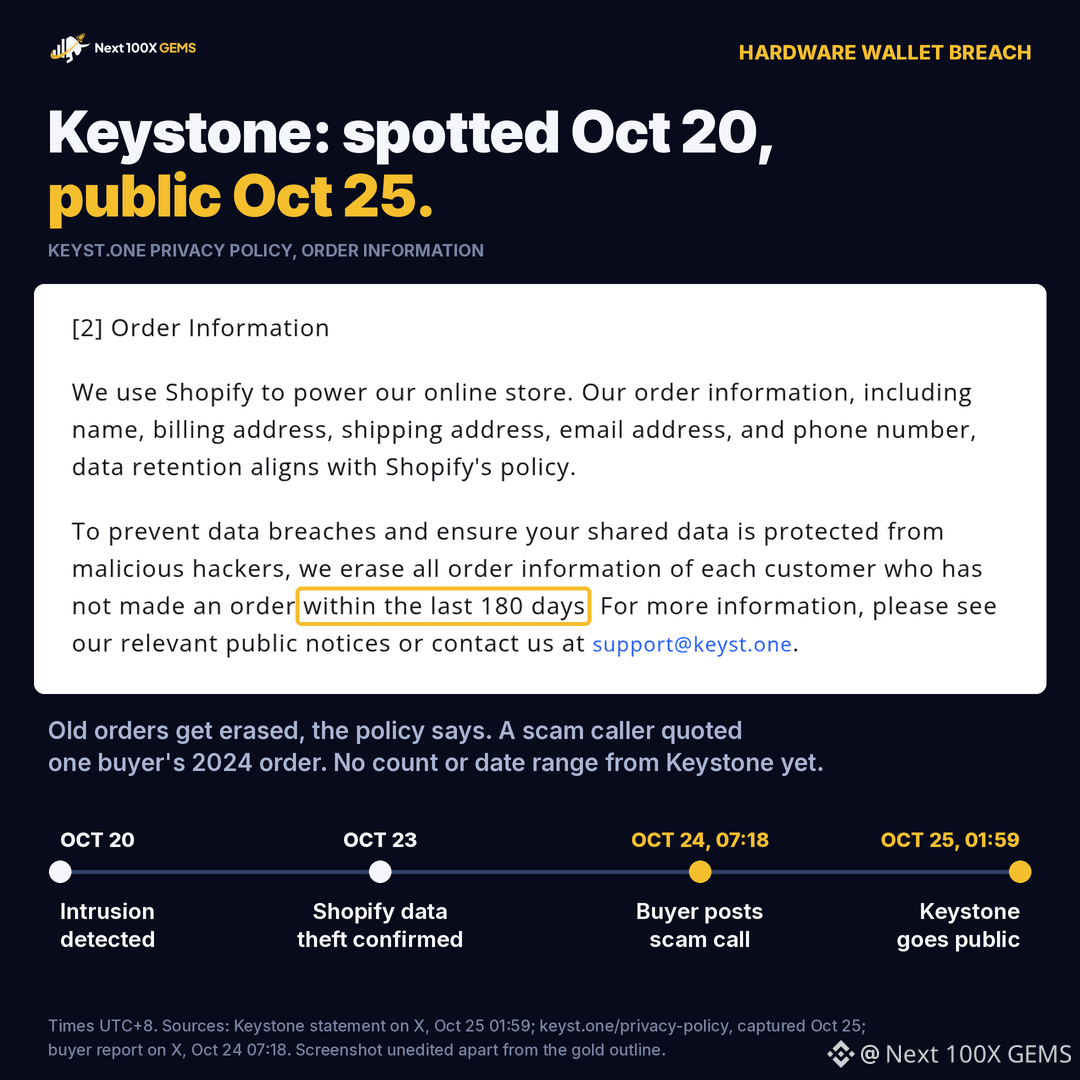
رصدت Keystone شخصًا داخل موقعها الإلكتروني في 20 أكتوبر. وعلم الجمهور بالأمر في 25 أكتوبر عند الساعة 01:59 بتوقيت UTC+8، ويقول أحد المشترين إن المحتالين اتصلوا به أولًا.
تقول الشركة المصنّعة لمحافظ الأجهزة إنها تحققت من نشاط واجهة Shopify البرمجية، وأكدت في 23 أكتوبر أن جهة خارجية استولت على بيانات شحن العملاء: الأسماء وبيانات الاتصال وعناوين الشحن وتفاصيل الطلبات، بما فيها المنتجات والأسعار. ووفقًا لـKeystone، لم تُكشف بيانات البطاقات أو الحسابات المصرفية، ولا عبارات الاسترداد أو المفاتيح الخاصة أو كلمات مرور المحافظ.
وقبل نحو 18 ساعة من ذلك التصريح، نشر أحد مستخدمي X أن متصلًا استخدم رقمًا مزيفًا منسوبًا لشرطة مونتريال، وذكر له تفاصيل تطابق طلب Keystone الذي أجراه في عام 2024.
وهنا تكمن المشكلة. تنص سياسة الخصوصية الخاصة بـKeystone على أنها تحذف معلومات طلبات أي عميل لم يُجرِ طلبًا خلال آخر 180 يومًا. وبموجب هذه القاعدة، لا ينبغي أن يظل طلبٌ من عام 2024 محفوظًا إذا لم يتبعه شراء أحدث. فإذا كانت بيانات المتصل قد جاءت فعلًا من هذا الاختراق، فإن العملاء الأقدم أيضًا قد يكونون ضمن المتضررين. لم تؤكد Keystone ذلك أو تنفه، ولم توضح عدد العملاء المتضررين. وقد وعدت بنشر «تقرير مفصل خلال الأيام المقبلة».
تحفظ محفظة الأجهزة مفاتيحك $BTC دون اتصال بالإنترنت. لكنها لا تستطيع منع شخص يعرف اسمك وعنوانك من الاتصال بك بشأن «استرداد أموالك» أو إرسال «جهاز بديل» مصمم لسرقة عبارة الاسترداد الخاصة بك.
إذا سبق لك الشراء من Keystone، فاعتبر أي مكالمة أو رسالة نصية أو بريد إلكتروني أو طرد يعرض استرداد أموالك أو جهازًا جديدًا أو إصلاحًا عملية احتيال. لا تُدخل عبارة الاسترداد أبدًا في جهاز لم تطلبه.
#CryptoSecurity #محفظة_الأجهزة
ليست نصيحة مالية. أجرِ بحثك بنفسك.