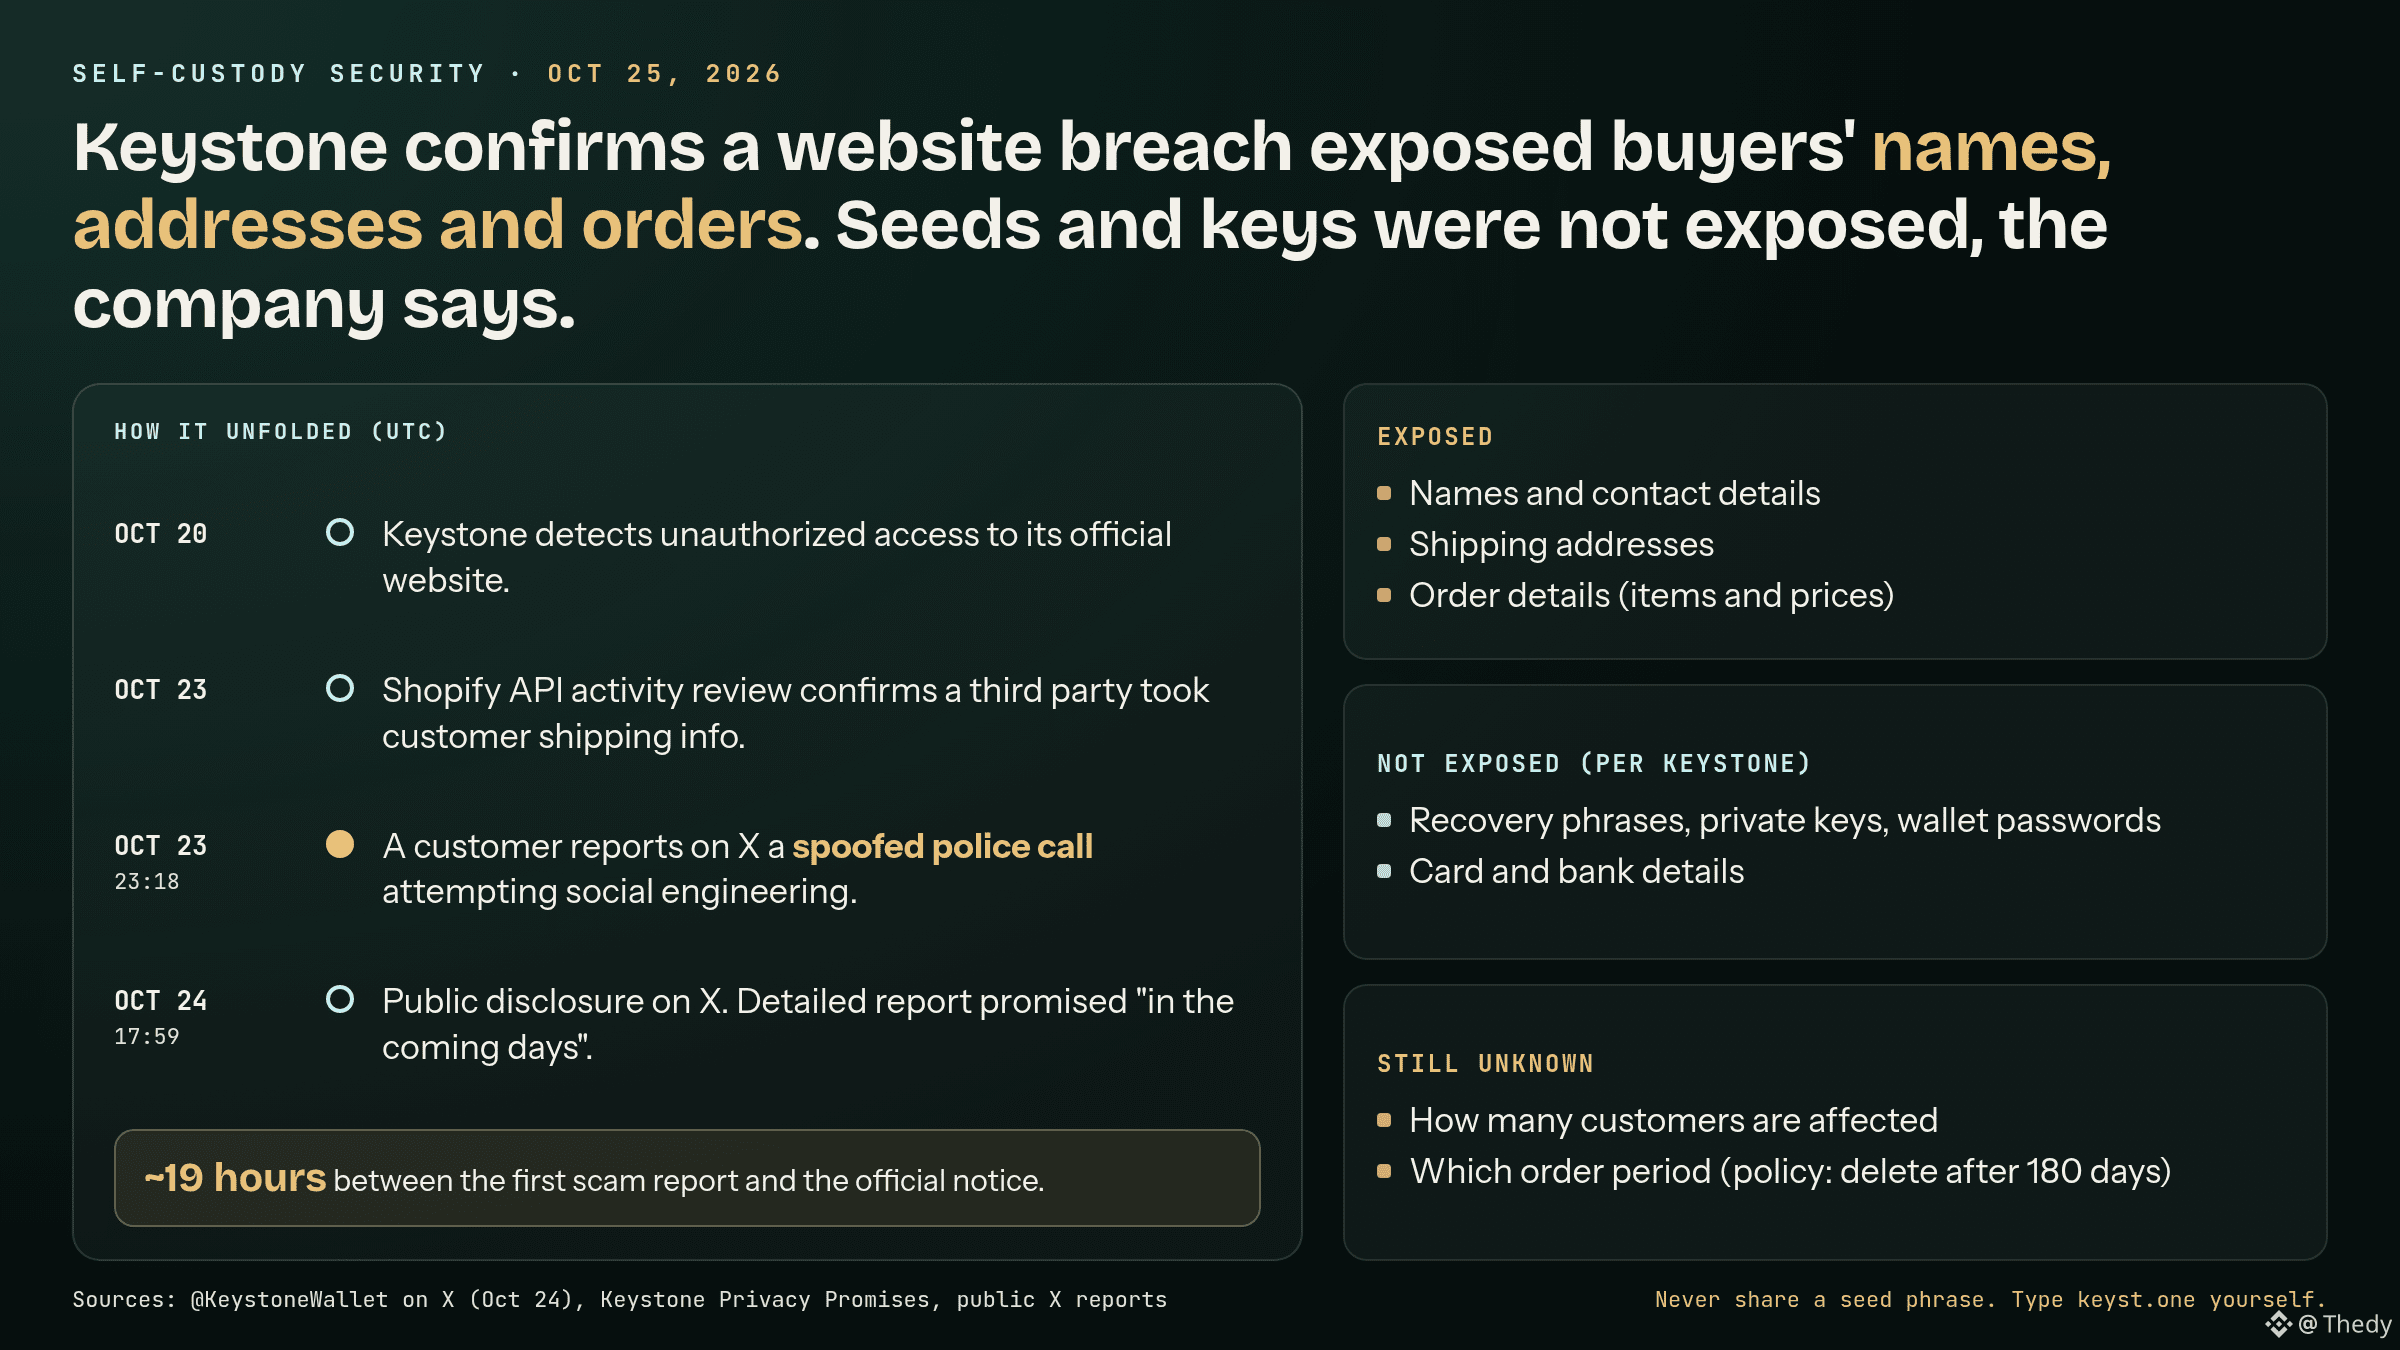
أكدت Keystone، وهي شركة مصنّعة لمحافظ الأجهزة، في 24/10 (X، 17:59 UTC) أن طرفًا ثالثًا استخرج أسماء العملاء ووسائل الاتصال وعناوين الشحن وتفاصيل الطلبات عبر موقعها الرسمي. ووفقًا للشركة، فإن العبارات السرّية والمفاتيح الخاصة والبيانات المصرفية لم تتأثر.
فكرة شائعة: «أموالي في التخزين البارد، فهذا لا يخصني». التواريخ تقول شيئًا آخر. اكتشفت Keystone الوصول غير المصرّح به في 20/10، وأكدت التسريب في 23/10 بعد التحقق من نشاط واجهة API مع Shopify. وفي اليوم نفسه 23/10 عند 23:18 UTC، أبلغ أحد العملاء بالفعل على X عن مكالمة شرطة مزيفة (باستخدام رقم منتحل). أما الإعلان الرسمي فجاء بعد نحو 19 ساعة.
ما يزال مفقودًا: عدد العملاء المتأثرين والفترة المشمولة. تقول Keystone إنها تحذف العناوين بعد 180 يومًا من الطلب، لكن بعض المشترين في 2024 يتساءلون إن كانوا ضمن القائمة. ووُعد بتقرير مفصل «في الأيام المقبلة».
قراءتي: الهدف ليس الجهاز، بل مالكه. اسم وعنوان وعبارة «اشترى محفظة أجهزة» هي قائمة بأصحاب الحفظ الذاتي. وتحذّر Keystone: لا يوجد أي تعويض، أو جهاز بديل، أو «تصحيح عنوان» يُقدَّم عبر مكالمة أو رسالة نصية أو بريد إلكتروني أو رسالة بريدية صادر عنها. لا تُدخل أبدًا عبارة seed على جهاز لم تطلبه، واكتب keyst.one يدويًا.
إذا كان التقرير سيحصر التسريب في آخر 180 يومًا، فستظل القضية خطر تصيّد موجّه. أما إذا عاد أبعد من ذلك، فسيتمحور الجدل حول العلامات التجارية التي تحتفظ بالعناوين لمدة أطول من اللازم.
على صعيد السوق، $BTC تحتفظ بـ 80,592 دولارًا (Kraken، 25/10 07:50 UTC) بعد أكثر من 810 مليون دولار من التصفية خلال 24 ساعة يوم السبت، وفقًا لـ CoinGlass (عبر Investing.com).
سؤال: هل أرسلتَ محفظة الأجهزة إلى منزلك أم إلى عنوان آخر؟
#CryptoSecurity #SelfCustody