

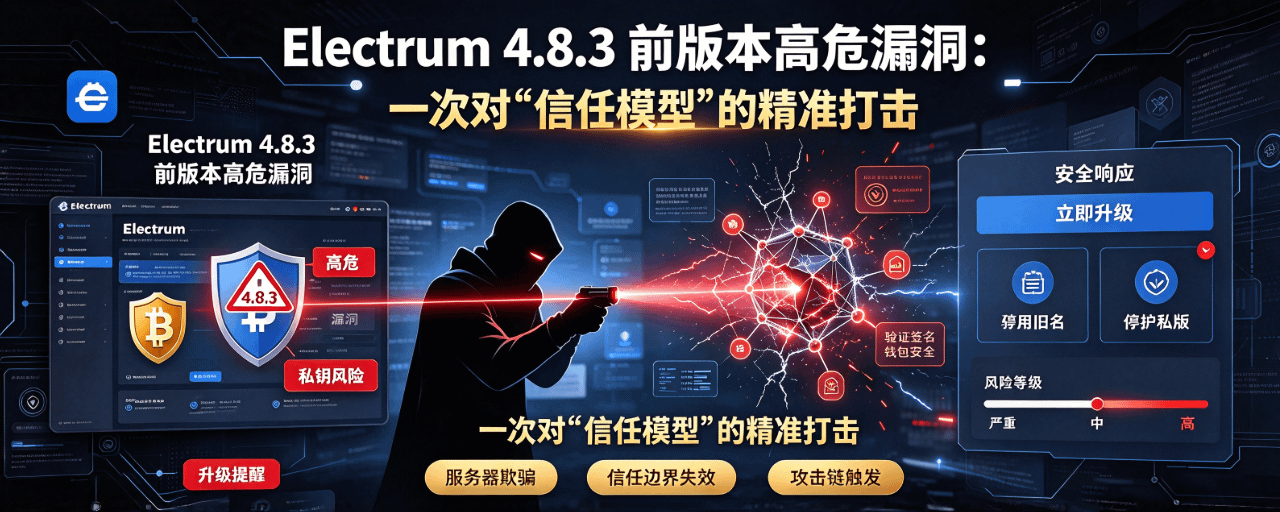
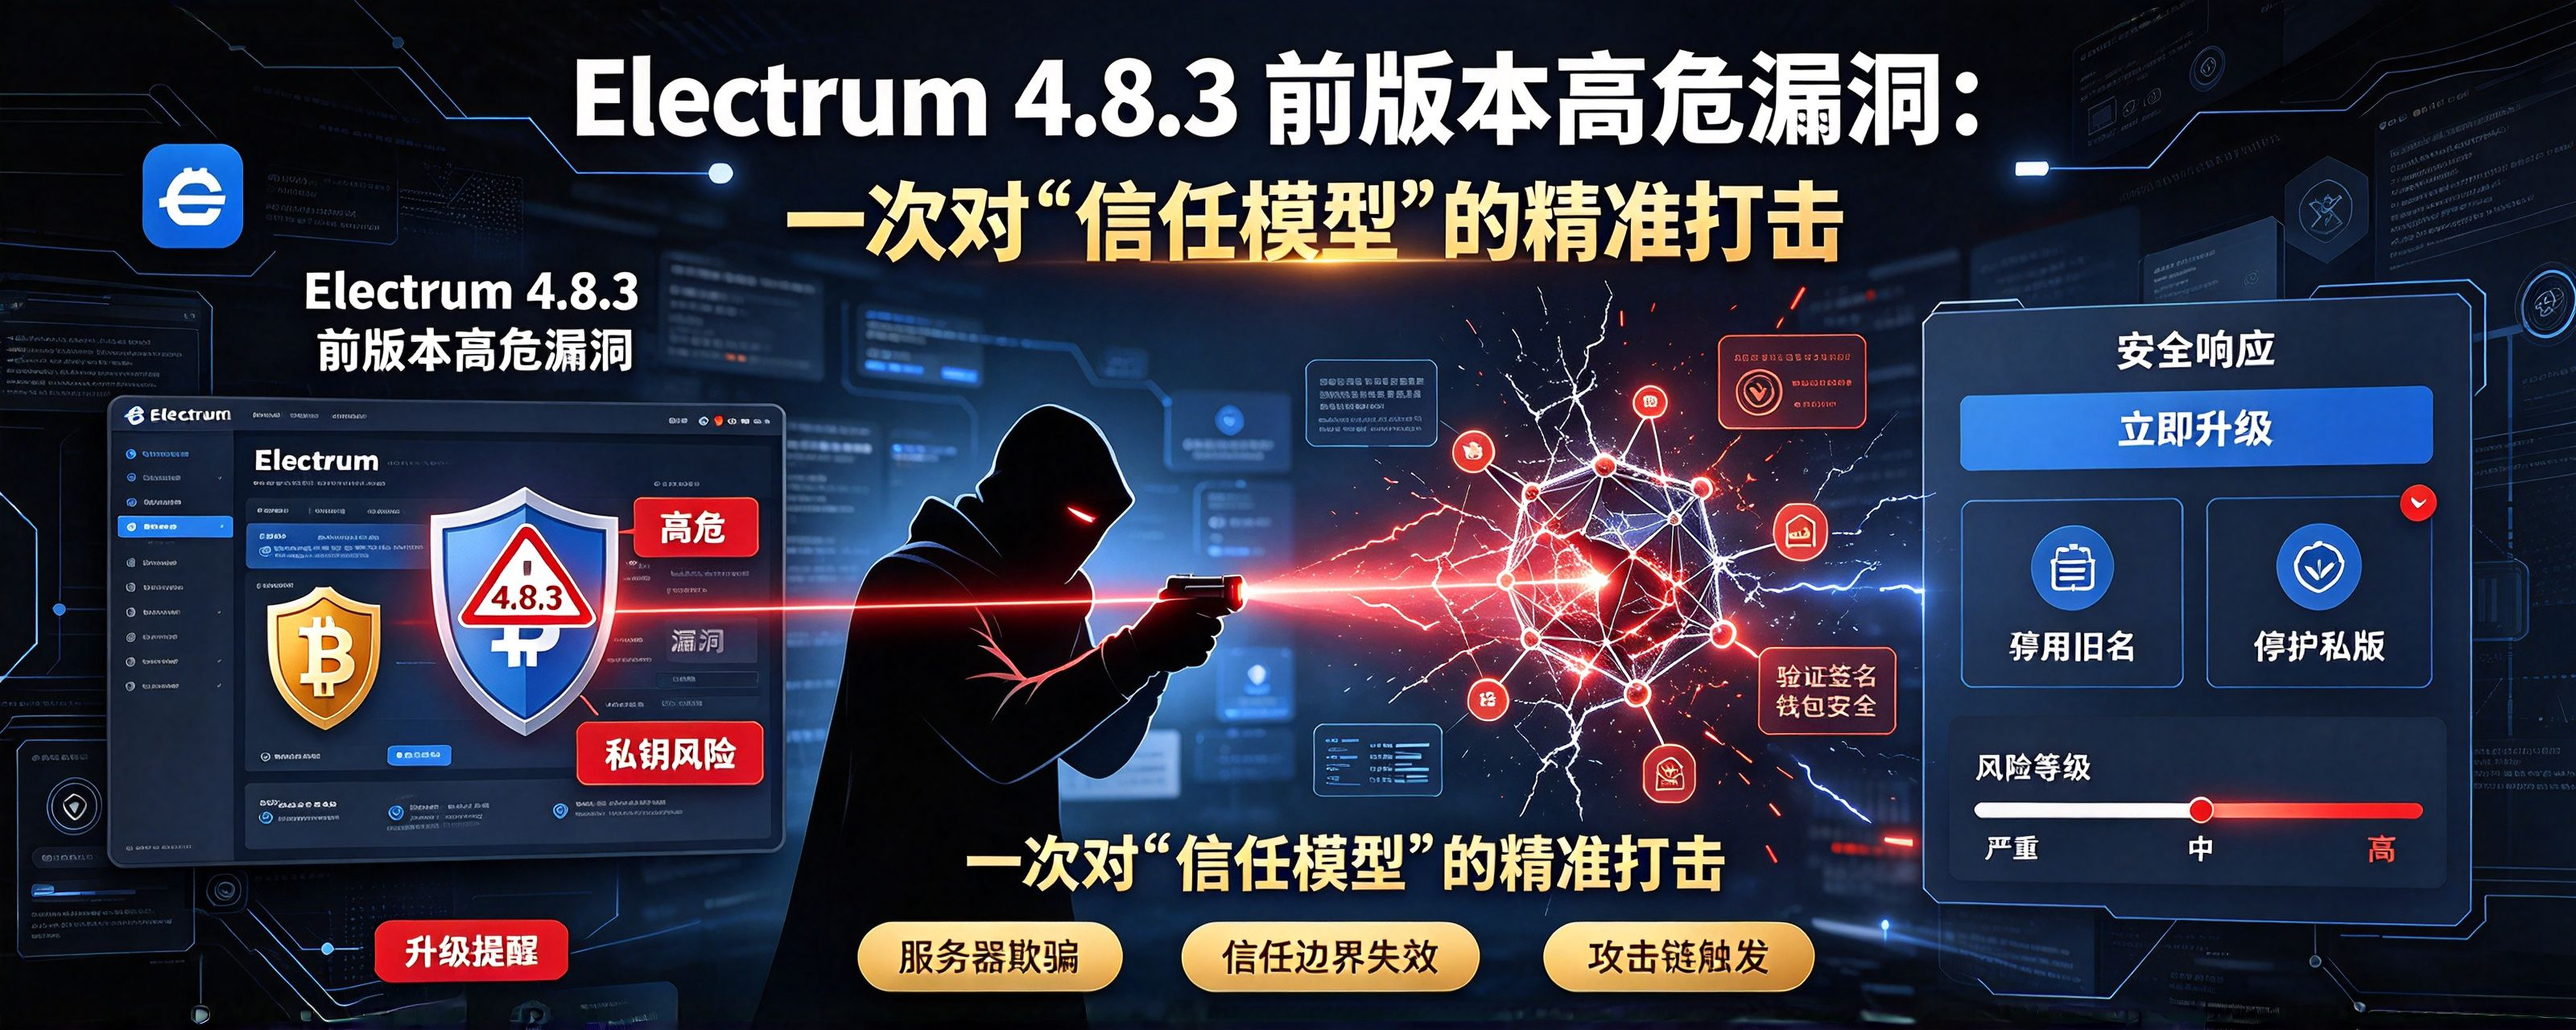
10月24日,比特币老牌轻钱包Electrum发布了4.8.3版本,修复了一个已在野外被利用的高危漏洞。官方确认收到两起攻击报告,其中一名用户在通过RBF提高手续费时,资金被发送到了攻击者地址。
这个漏洞的技术链条,恰恰击中了轻钱包架构中最脆弱的一环:对服务器的不设防信任。
Electrum是轻钱包,自身不存储完整区块链,交易历史和广播都依赖服务器。恶意服务器可以拦截用户刚广播的交易,并在钱包历史中插入一笔向攻击者地址付款的冲突交易。关键在于,旧版客户端在展示这笔未确认交易时,没有验证输入签名,直接将其显示为正常待处理交易。当用户对这笔“假交易”使用RBF提高手续费时,钱包会对这笔伪造交易进行签名,资金就此流向攻击者。更隐蔽的设计是,攻击者生成的地址被刻意设置为与用户原定收款地址末尾四位相同,利用用户核对时的视觉惯性来蒙混过关。
4.8.3的修复方式直接堵住了这个缺口:未确认交易进入本地历史之前,先验证其输入签名是否属于本钱包的UTXO。签名验证前置,伪造交易根本无法进入展示环节。
专家视角:这不是“钱包被盗”,而是“信任被劫持”
这次事件的性质需要被准确界定。攻击者没有破解私钥,也没有利用RBF协议本身的缺陷。问题出在客户端对服务器数据的处理逻辑上——轻钱包为了用户体验,默认信任服务器对未确认交易的描述,而旧版Electrum在这份“信任”之上缺少了一道最基本的签名校验。
连接自建服务器的用户不受影响,因为攻击者无法控制该服务器。这恰恰说明,风险集中在依赖公共服务器集群的用户身上。Bull Bitcoin CEO Francis Pouliot在事件后表示,其BULL钱包默认仅连接自家和Blockstream的服务器,用户需手动添加才会连接其他服务器,因此未受影响,但团队仍将立即加入与Electrum相同的客户端验证逻辑。这是一种值得关注的防御思路:在架构层面减少对不可控第三方的依赖,同时在客户端保留独立验证能力。
给用户的实操建议
第一,立即升级至4.8.3,仅从electrum.org官网下载并验证GPG签名。第二,如果暂时无法升级,在签署任何交易(包括提高手续费)之前,逐字符核对收款地址和金额,不要只检查末尾几位。第三,对于大额资产,考虑使用硬件钱包或运行自己的Electrum服务器,从源头消除对不可信服务器的暴露。
这次漏洞提醒整个行业:安全不仅仅是“私钥有没有泄露”,还包括你用来查看和签署交易的客户端,是否在忠实地执行验证,而不是无条件地转发服务器的意志。
⚠️ 以上内容仅为安全事件整理与技术分析,不构成任何投资建议。加密资产安全风险极高,请根据自身情况谨慎操作。