

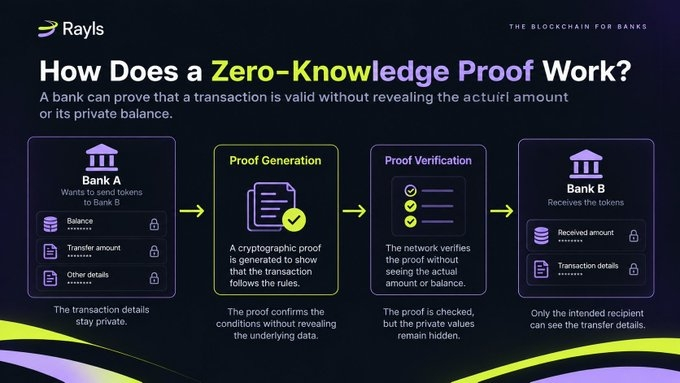
تخيّل أن المصرف A يريد تحويل 100 رمز إلى المصرف B
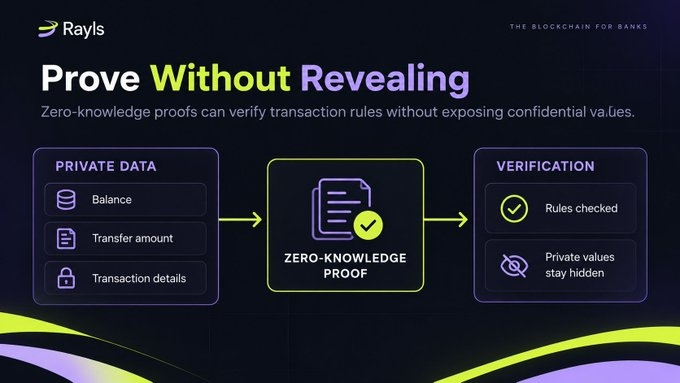
تحتاج الشبكة إلى التحقق من أن رصيد المصرف A كافٍ، وأن التحويل يتبع القواعد المطلوبة، وأن تغييرات الأرصدة صحيحة. لكن لا ينبغي للمصارف الأخرى أن تحتاج إلى معرفة الرصيد الفعلي للمصرف A أو المبلغ الذي يجري تحويله.
إذا كانت كل معاملة ظاهرة بالكامل، فقد تكشف المؤسسات معلومات مالية حساسة للمشاركين الآخرين. وإذا كان كل شيء مخفيًا من دون تحقق، فستضطر الشبكة إلى الاعتماد على الثقة وحدها.
إذًا، كيف يمكن لمصرف أن يثبت صحة معاملته من دون الكشف عن جميع المعلومات المتعلقة بها؟
هنا يأتي دور إثباتات المعرفة الصفرية.
يستخدم Rayls Enygma هذا النهج لدعم تحويلات الرموز الخاصة، مع إتاحة التحقق للشبكة من شروط المعاملة المهمة.
لنفهم آلية عملها.
لماذا تُعدّ خصوصية المعاملات مهمة؟
صُممت سلاسل الكتل العامة لإتاحة بيانات المعاملات للتحقق منها. وغالبًا ما يستطيع أي شخص لديه إمكانية الوصول إلى بيانات سجلّ المعاملات ذات الصلة الاطلاع على التحويلات والعناوين ومبالغ المعاملات.
تفيد هذه الشفافية المشاركين لأنها تتيح لهم التحقق بشكل مستقل مما يجري على الشبكة. لكن كشف كل المدفوعات والأرصدة قد يثير مخاوف جدية تتعلق بالخصوصية لدى البنوك والمؤسسات المالية.
فعلى سبيل المثال، قد يكشف سجل معاملات البنك عن علاقاته التجارية أو أنشطة الدفع لديه أو وضعه المالي. وقد يتعرّف المنافسون على معلومات لا يرغب البنك في نشرها.
وفي الوقت نفسه، لا يمكن للمؤسسات ببساطة إخفاء كل تفاصيل المعاملات وتوقع أن يقبلها الآخرون دون التحقق منها.
تحتاج الشبكة المالية الخاصة إلى الموازنة بين مطلبين:
• ينبغي حماية المعلومات المالية الحساسة من المشاركين الذين لا يحتاجون إلى الاطلاع عليها.
• يجب أن تظل الشبكة قادرة على التحقق من امتثال المعاملات للقواعد المطلوبة.
وهذا هو التحدي الذي صُممت التشفيرات الحافظة للخصوصية لمعالجته.
ليس الهدف إلغاء التحقق، بل إتاحة التحقق دون كشف البيانات الأساسية دون داعٍ.
ما هو إثبات المعرفة الصفرية؟
إثبات المعرفة الصفرية أسلوب تشفيري يتيح للنظام البرهنة على صحة عبارة معينة دون الكشف عن المعلومات الخاصة المستخدمة لإثباتها.
لنتخذ تحويل البنك أ مثالًا.
يريد البنك أ إرسال 100 رمز إلى البنك ب. ويحتاج النظام إلى التحقق مما إذا كان رصيد البنك أ كافيًا، وما إذا كان التحويل يتبع قواعد البروتوكول.
من دون تقنيات تحافظ على الخصوصية، قد يحتاج النظام إلى كشف الرصيد أو مبلغ التحويل للأطراف التي تتحقق من المعاملة.
وباستخدام إثبات المعرفة الصفرية، يمكن للنظام بدلًا من ذلك تقديم إثبات على استيفاء الشروط المطلوبة. ويتحقق المدقّق من الإثبات دون أن يعرف القيم المخفية مباشرةً.
يستخدم Rayls Enygma إثباتات المعرفة الصفرية Groth16 لهذا الغرض.
ثمة تمييز مهم: لا يثبت الإثبات سوى الشروط التي صُمم النظام التشفيري للتحقق منها. فهو لا يثبت تلقائيًا مشروعية اتفاق تجاري، أو جدارة الأطراف بالثقة، أو امتثال المعاملة لجميع القوانين.
بعبارة بسيطة، يمكن لإثبات المعرفة الصفرية أن يساعد في التحقق من صحة معاملة دون الكشف عن البيانات الخاصة المرتبطة بها.
كيف يعمل Rayls Enygma؟
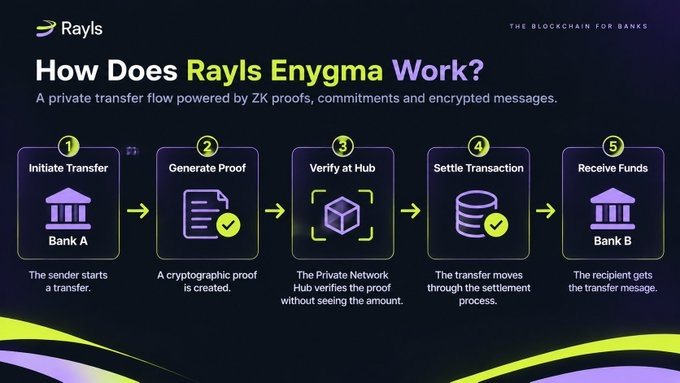
يجمع Rayls Enygma بين إثباتات المعرفة الصفرية والالتزامات التشفيرية والرسائل المشفّرة لدعم التحويلات الخاصة.
إليك آلية العمل الأساسية.
الخطوة 1: يبدأ المرسِل التحويل.
تبدأ مؤسسةٌ تحويلًا عبر البنية التحتية لـ Rayls. ويُعدّ النظام المعلومات اللازمة لمعالجة المعاملة.
الخطوة 2: يُنشأ الإثبات التشفيري.
ينشئ النظام إثباتًا يبيّن استيفاء شروط المعاملة ذات الصلة. وتشمل هذه الفحوص شروطًا تتعلق بكفاية الرصيد وصحة تغييرات الرصيد.
الخطوة 3: يُقدَّم الإثبات للتحقق منه.
يمكن لمركز الشبكة الخاص التحقق من الإثبات التشفيري دون الحاجة إلى الاطلاع على مبلغ التحويل المخفي.
الخطوة 4: تنتقل المعاملة عبر عملية التسوية.
يسجّل المركز معلومات المعاملة والتزاماتها ذات الصلة. وتتضمن عملية التحويل مراحل انتظار وإتمام، لذا لا ينبغي وصف كل تحويل بأنه يُسوّى فور التحقق من الإثبات.
الخطوة 5: تعالج المؤسسة المستقبِلة رسالتها.
يمكن للمستلم المقصود الوصول إلى الرسالة المشفّرة الموجّهة إليه ومعالجة التحويل عبر بنيته التحتية الخاصة.
النقطة الأهم هي أن الشبكة تستطيع التحقق من شروط محددة للمعاملة دون أن يتلقى كل مشارك المعلومات المالية الخاصة الأساسية.
هكذا يمكن أن يعمل التحقق التشفيري وخصوصية المعاملات جنبًا إلى جنب.
ما هي التزامات بيدرسن، ولماذا نحتاج إليها؟
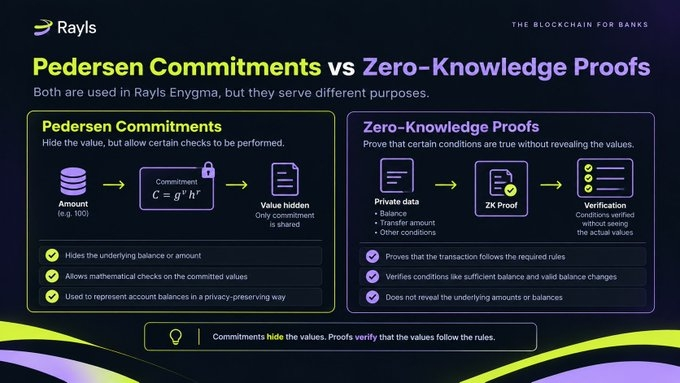
إثباتات المعرفة الصفرية ليست سوى جزء واحد من النظام. ويستخدم Rayls Enygma أيضًا التزامات بيدرسن لتمثيل قيم الأرصدة دون الكشف المباشر عن المبالغ.
يمكن فهم الالتزام على أنه تمثيل تشفيري لقيمة ما. فهو يخفي القيمة الأساسية، مع إتاحة إجراء النظام فحوصًا معينة على البيانات الملتزَم بها.
لنتأمل تحويلًا من البنك أ إلى البنك ب.
ينبغي أن ينخفض رصيد البنك أ، بينما ينبغي أن يرتفع رصيد البنك ب. ويجب على النظام ضمان امتثال تغييرات الرصيد للقواعد المطلوبة، وألا يؤدي التحويل إلى إنشاء رموز من العدم.
تساعد الالتزامات في الحفاظ على خصوصية القيم الأساسية. ويمكن بعد ذلك لإثبات المعرفة الصفرية أن يبرهن على استيفاء شروط الرصيد ذات الصلة.
لهاتين التقنيتين وظيفتان مختلفتان:
• التزامات بيدرسن: تساعد في إخفاء القيم الأساسية.
• إثباتات المعرفة الصفرية: تساعد في إثبات استيفاء شروط محددة دون الكشف عن القيم الخاصة.
لا ينبغي الخلط بين أي من التقنيتين والتشفير. تُستخدم الالتزامات والإثباتات للتمثيل والتحقق التشفيريين، بينما يحمي التشفير المعلومات من الوصول غير المصرح به.
هناك تفصيل آخر مهم: يجب أن تقتصر ادعاءات الخصوصية على العمليات التي يشملها التنفيذ. وتشير وثائق Rayls إلى أن مبالغ الإصدار والحرق قد تكون ظاهرة على المركز، لذا من غير الدقيق الادعاء بأن كل المبالغ مخفية في جميع أنواع العمليات.
هل يعني هذا أن لا أحد يستطيع رؤية المعاملة؟
لا. وهذه من أهم النقاط التي ينبغي فهمها بشأن Rayls Enygma.
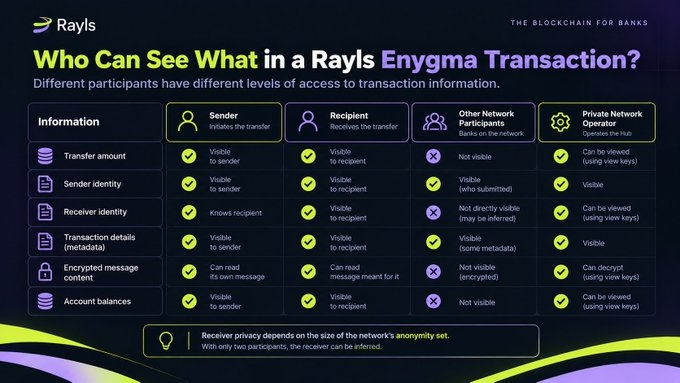
لا تعني الخصوصية أن كل المعلومات مخفية عن الجميع. إذ تختلف مستويات الوصول باختلاف المشاركين.
المشاركون الآخرون في الشبكة
لا يمكنهم قراءة مبلغ التحويل المخفي مباشرةً من البيانات التشفيرية. ومع ذلك، قد تظل بعض تفاصيل المعاملة ومعلومات المشاركين ظاهرة.
المرسِل
يعرف المرسِل المعاملة التي بدأها، بما في ذلك التفاصيل اللازمة لإجراء التحويل.
المستلِم
يمكن للمستلم المقصود الوصول إلى الرسالة الموجّهة إليه ومعالجة التحويل الوارد.
مشغّل الشبكة الخاصة
وفقًا للتصميم الموثّق لـ Enygma، يستطيع المشغّل فك تشفير التحويلات باستخدام ترتيبات مفاتيح العرض ذات الصلة. وهذا يعني أن المشغّل ليس بالضرورة غير مطّلع على جميع معلومات المعاملات الخاصة.
ثمة أيضًا حدود لخصوصية المستلِم. فالمرسِل ظاهر لمراقبي المركز، وقد تُستنتج هوية المستلِم بحسب عدد المشاركين في مجموعة إخفاء الهوية. وإذا لم يكن في المجموعة سوى مشاركين اثنين، فإن إخفاء هوية المستلِم يغيب فعليًا.
وينبغي أيضًا التمييز بين قدرة المشغّل على الاطلاع على التحويلات وقدرته على إنفاق الأموال. فالوصول عبر مفاتيح العرض وحده لا يمنح صلاحية الإنفاق المرتبطة بمفاتيح الإنفاق الخاصة بالمؤسسة.
لذا، عند تقييم سلسلة كتل تحافظ على الخصوصية، ينبغي أن نطرح ثلاثة أسئلة منفصلة:
ما المعلومات المخفية؟ وما المعلومات التي تظل ظاهرة؟ وأي المشاركين مخوّلون بالوصول إلى البيانات الأساسية؟
ما الذي يعنيه هذا لسلاسل الكتل المؤسسية؟
تحتاج المؤسسات المالية إلى التحقق من المعاملات دون كشف المعلومات المالية الحساسة لمؤسسات أخرى دون داعٍ.
توفّر إثباتات المعرفة الصفرية والالتزامات التشفيرية إحدى الطرق للتعامل مع هذا التحدي. ويجمع Rayls Enygma بين هذه التقنيات والرسائل المشفّرة والبنية التحتية التي تديرها المؤسسات لدعم تحويلات الرموز الخاصة.
لكن هذه الأدوات لا تحل كل مشكلات الأمن أو الامتثال.
لا يثبت الإثبات التشفيري الصحيح تلقائيًا أن الأطراف جديرة بالثقة، أو أن اتفاقًا تجاريًا مشروع، أو أن البرنامج خالٍ من الثغرات. وتتطلب هذه المسائل ضوابط إضافية وحوكمة وضمانات تشغيلية.
تعتمد الخصوصية أيضًا على طريقة التنفيذ. فقد تظل البيانات الوصفية للمعاملات ظاهرة، وقد تكشف بعض العمليات عن المبالغ، وقد يتمكن المشغّلون المخوّلون من الوصول إلى معلومات لا يستطيع المشاركون الآخرون رؤيتها.
لذلك، لا ينبغي الحكم على الخصوصية بناءً على ادعاء واحد بأن سلسلة الكتل «خاصة».
والأسئلة الأكثر فائدة هي:
• ما الذي تستطيع الشبكة التحقق منه تحديدًا؟
• ما تفاصيل المعاملة التي تظل سرية؟
• من يستطيع الوصول إلى المعلومات الأساسية؟
• ماذا يحدث عندما يحتاج النظام إلى دعم التدقيق أو الرقابة؟
إن فهم هذه الحدود ضروري عند تقييم البنية التحتية المالية التي تحافظ على الخصوصية.
الخلاصة الأساسية: يستطيع البنك إثبات امتثال معاملة لقواعد محددة دون الكشف عن جميع البيانات المرتبطة بها. لكن فهم ما هو مخفي، وما الذي يجري التحقق منه، ومن يستطيع الوصول إلى المعلومات لا يقل أهمية عن الإثبات نفسه.