بصفتي منشئ محتوى على منصة X، يغرق صندوق الرسائل الخلفي لديّ برسائل البريد العشوائي، وأخشى كثيرًا أن أضغط على رابط تصيّد احتيالي من دون قصد. الأمر مزعج حقًا.
خصوصًا رسائل البريد التي تنتحل صفة الحسابات الرسمية؛ قد تظن أنها للتفاوض بشأن تعاون، لكنها في الواقع حيلة احتيالية.
صادفت مؤخرًا عرضًا رسميًا من @Acurast، يقدم فكرة مثيرة للاهتمام لحل المشكلة🌟:
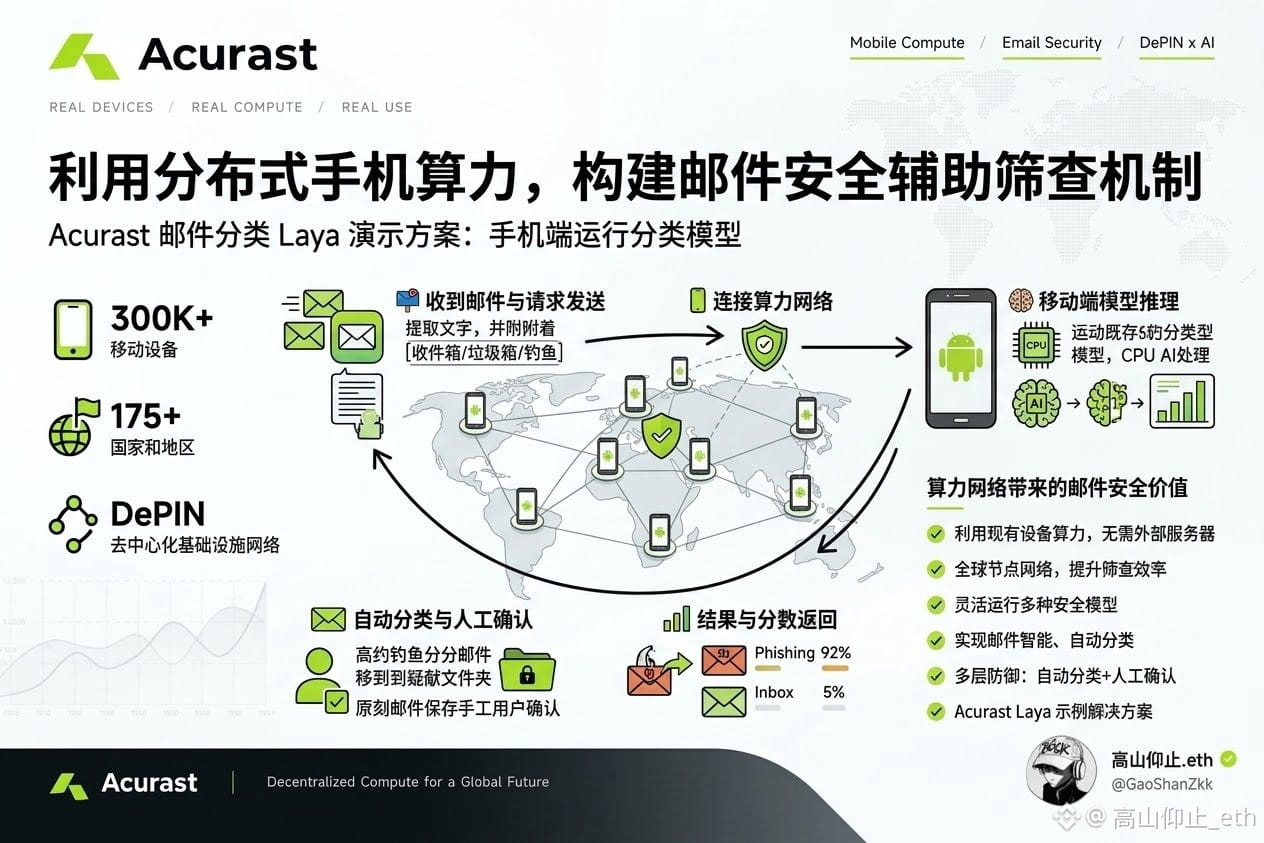
يريدون الاستفادة من قدرة الهواتف على المعالجة لإجراء فحص أمني للبريد الإلكتروني!
//
تقوم فكرة Acurast على ربط الهواتف التي تستوفي الشروط ضمن شبكة حوسبة، ما يتيح للمطورين تشغيل البرامج على الهواتف.
وبالاستناد إلى العرض الرسمي لتصنيف رسائل البريد الإلكتروني من Laya، فالعملية برمتها بسيطة:
📬 بعد وصول رسالة إلى صندوق البريد، يرسل التطبيق نص الرسالة وخيارات التصنيف الثلاثة «الوارد / البريد العشوائي / التصيّد» إلى شبكة الحوسبة.
تستخدم هواتف Android في الشبكة وحدة المعالجة المركزية لتشغيل نموذج التصنيف الموجود مسبقًا، ثم تعيد الفئة المتوقعة والدرجة المقابلة لها.
إذا صُنّفت الرسالة على أنها رسالة تصيّد، يمكن نقلها إلى مجلد الرسائل المشبوهة ليؤكد المستخدم الأمر بنفسه.
تشبه العملية برمتها إضافة آلية فحص تلقائي إلى رسائل البريد الإلكتروني.
----------------------------
لكنني أفضل اعتبارها خط دفاع مساعدًا، لا ضمانًا أمنيًا موثوقًا به على نحو مطلق.
فقد يخطئ النموذج في التصنيف، كما لا يمكن حل مشكلات الأمان الحقيقية بتصنيف واحد فحسب.
لذلك، لو استخدمتها، فسأفضّل خيار «الفرز ثم التأكيد يدويًا»: تُحفظ الرسائل المشبوهة في مجلد منفصل، مع الاحتفاظ بنصها الأصلي، ثم تُتخذ الإجراءات اللازمة بعد التأكد منها.
ففي النهاية، قد تكون كلفة حذف رسالة مهمة عن طريق الخطأ أكبر من قضاء بضع ثوانٍ إضافية في التحقق منها.
🔗فيديو العرض التوضيحي: laya.acurast.com
#Acurast #ACU
خصوصًا رسائل البريد التي تنتحل صفة الحسابات الرسمية؛ قد تظن أنها للتفاوض بشأن تعاون، لكنها في الواقع حيلة احتيالية.
صادفت مؤخرًا عرضًا رسميًا من @Acurast، يقدم فكرة مثيرة للاهتمام لحل المشكلة🌟:
يريدون الاستفادة من قدرة الهواتف على المعالجة لإجراء فحص أمني للبريد الإلكتروني!
//
تقوم فكرة Acurast على ربط الهواتف التي تستوفي الشروط ضمن شبكة حوسبة، ما يتيح للمطورين تشغيل البرامج على الهواتف.
وبالاستناد إلى العرض الرسمي لتصنيف رسائل البريد الإلكتروني من Laya، فالعملية برمتها بسيطة:
📬 بعد وصول رسالة إلى صندوق البريد، يرسل التطبيق نص الرسالة وخيارات التصنيف الثلاثة «الوارد / البريد العشوائي / التصيّد» إلى شبكة الحوسبة.
تستخدم هواتف Android في الشبكة وحدة المعالجة المركزية لتشغيل نموذج التصنيف الموجود مسبقًا، ثم تعيد الفئة المتوقعة والدرجة المقابلة لها.
إذا صُنّفت الرسالة على أنها رسالة تصيّد، يمكن نقلها إلى مجلد الرسائل المشبوهة ليؤكد المستخدم الأمر بنفسه.
تشبه العملية برمتها إضافة آلية فحص تلقائي إلى رسائل البريد الإلكتروني.
----------------------------
لكنني أفضل اعتبارها خط دفاع مساعدًا، لا ضمانًا أمنيًا موثوقًا به على نحو مطلق.
فقد يخطئ النموذج في التصنيف، كما لا يمكن حل مشكلات الأمان الحقيقية بتصنيف واحد فحسب.
لذلك، لو استخدمتها، فسأفضّل خيار «الفرز ثم التأكيد يدويًا»: تُحفظ الرسائل المشبوهة في مجلد منفصل، مع الاحتفاظ بنصها الأصلي، ثم تُتخذ الإجراءات اللازمة بعد التأكد منها.
ففي النهاية، قد تكون كلفة حذف رسالة مهمة عن طريق الخطأ أكبر من قضاء بضع ثوانٍ إضافية في التحقق منها.
🔗فيديو العرض التوضيحي: laya.acurast.com
#Acurast #ACU