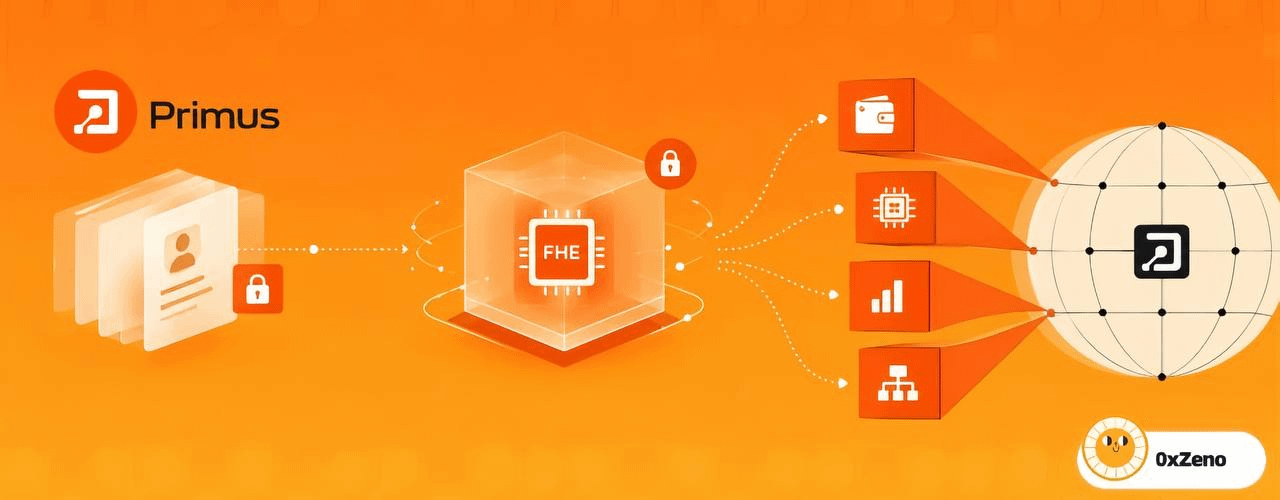
⚡️ 友友们,聊到 @primus_labs ,除了 zkTLS 和隐私验证,我认为还有一个值得关注的方向:FHE 如何从理论上的隐私保护,走向能够承担真实业务的计算基础设施?
FHE 最吸引人的地方,是它允许我们直接对加密数据进行计算,而不必先解密原始数据。
某些金融应用未来有机会在保护敏感信息的同时,完成资产验证、条件判断和数据分析。但理想很美好,实际应用却有一道绕不开的门槛:性能。
相比普通计算,FHE 往往需要付出更高的计算成本。尤其在复杂电路中,自举等操作可能带来明显的延迟。如果计算速度太慢、硬件成本太高,即使隐私保护方案足够优秀,也很难被大规模应用。
Primus 此前公布过一项性能测试:在 8 张 RTX 5090 上,对完全加密的 64 位余额转账进行计算,耗时约 90 毫秒,吞吐量超过每秒 210 笔。
另一个值得关注的细节是 AutoHoG。传统 FHE 电路中的自举操作成本较高,Primus 尝试通过自动设计和合并同态逻辑门,让一次自举处理更多逻辑。根据其公布的测试结果,部分电路的延迟最高降低了 5.7 倍。
Primus 还采用基于 NTT 的精确整数运算,目标之一是让不同节点获得逐字节一致的计算结果。这对于需要重复验证计算结果的分布式网络尤其重要。
这些技术探索说明,团队关注的不只是能不能加密数据,也包括加密之后能不能把事情做得足够快、足够稳定。不过,这里仍然需要保持理性。
8 张 RTX 5090 的测试结果,不等于普通用户也能以相同成本获得这样的性能;特定电路的延迟优化,也不意味着所有业务都能获得同等提升。真实环境中的并发负载、通信开销、硬件成本和安全审计,都需要进一步验证。
如果性能和成本能够持续改善,FHE 才更有机会进入隐私转账、链上资产管理和机密 DeFi 等实际场景。
而 Primus 的长期价值,也不应该只看某项测试数据,还要看它能否让开发者方便地集成,让用户真正使用,并在安全性与效率之间找到可持续的平衡。
我认为,隐私计算接下来的竞争,关键不只是保护得有多严密,还在于能否以合理的成本完成真实业务。
毕竟,再先进的技术,如果始终停留在演示阶段,也很难改变金融应用的现状。 @primus_labs 能否跨过这道门槛,值得继续观察。