


شهد يوم 22 أكتوبر 2026 محاولة ملايين المخترقين استغلال ثغرتين خطيرتين في PHP. واضطرت الحكومات والشركات إلى إيقاف بعض الأنظمة المتصلة بالإنترنت، بينما سارعت فرق الخبراء إلى تثبيت تصحيحات طارئة. ويُظهر ذلك ضيق الوقت المتاح الآن لمتخصصي الأمن السيبراني للتصدي للثغرات الخطيرة.
ثغرتان بتقييم 9.2 تتيحان الاستيلاء على خادم
تُعرف الثغرتان مجتمعتين باسم PHP2Shell، ويُتابَع أمرهما تحت الرقمين CVE-2026-109618 وCVE-2026-109619. وتبلغ درجة خطورة كل منهما 9.2 من 10، وهي درجة حرجة. وفي 21 أكتوبر 2026، أصدرت PHP أربعة إصلاحات للإصدارات 8.5.12 و8.4.27 و8.3.36 و8.2.35.
تقول الهيئة الوطنية للأمن السيبراني في المملكة المتحدة إن هذه الثغرات قد تُفسد الذاكرة الداخلية لـPHP. وفي ظروف معينة، قد يتمكن مهاجم من تشغيل شيفرة من دون تسجيل الدخول. وأوضحت Wiz أيضًا كيف يمكن أن تتسرب بيانات حساسة، تشمل كلمات المرور ومفاتيح API، من الذاكرة.
وفقًا لـW3Techs، يشغّل PHP نسبة 69.3% من المواقع التي تستخدم لغة معروفة من جهة الخادم. وهذا يوضح مدى انتشار PHP، لا عدد المواقع التي تعرضت للاختراق.
الوقت الفاصل بين إصدار التصحيح واستغلال الثغرة آخذ في التقلص
ساعد الذكاء الاصطناعي المتقدم الباحثين على تركيب استغلالات لثغرات ظلت مدفونة في PHP لسنوات. وأفادت Cryptopolitan بأن التصحيحات صدرت قبل الموعد المحدد بيوم، بعد تسرب التفاصيل التقنية.
ظهرت مؤشرات الهجوم قبل الإبلاغ عن أي هجمات. ففي 17 أكتوبر 2026، أي قبل الإفصاح بأربعة أيام، رصدت AWS المحاولة في سجلات مصيدة MadPot الخاصة بها. ولا يُعرف ما إذا كان الهجوم قد نجح. وحذّر رئيس الأمن في AWS، سي جيه موزس، من أن المهاجمين الذين يستخدمون الذكاء الاصطناعي قد يبتكرون تهديدات خلال ساعات أو حتى دقائق من الإفصاح.
تحولت آلاف محاولات الفحص إلى ملايين في يوم واحد
كشف ماثيو برينس، الرئيس التنفيذي لشركة Cloudflare، عن وقوع آلاف المحاولات خلال الساعات العشر التي سبقت الإفصاح في 21 أكتوبر. ولم تمضِ أكثر من 45 دقيقة بعد ذلك حتى قفز عدد المحاولات إلى عشرات الآلاف. وبعد ساعتين فقط، تجاوز عددها مئات الآلاف. وبعد ذلك بوقت قصير، بلغ عدد المحاولات ملايين. كانت هذه محاولات، وليست اختراقات مؤكدة.
كانت Cloudflare قد نشرت بالفعل حماية عبر جدار ناري، لكن ذلك لم يكن بديلًا عن تثبيت التصحيح.
في 22 أكتوبر، أفادت Reuters بتعليق احترازي للخدمات لدى Nomura وMitsubishi UFJ وANA وEast Japan Railway وOrange. كما تعطلت مؤقتًا مواقع حكومية في فنلندا وهولندا وفرنسا.
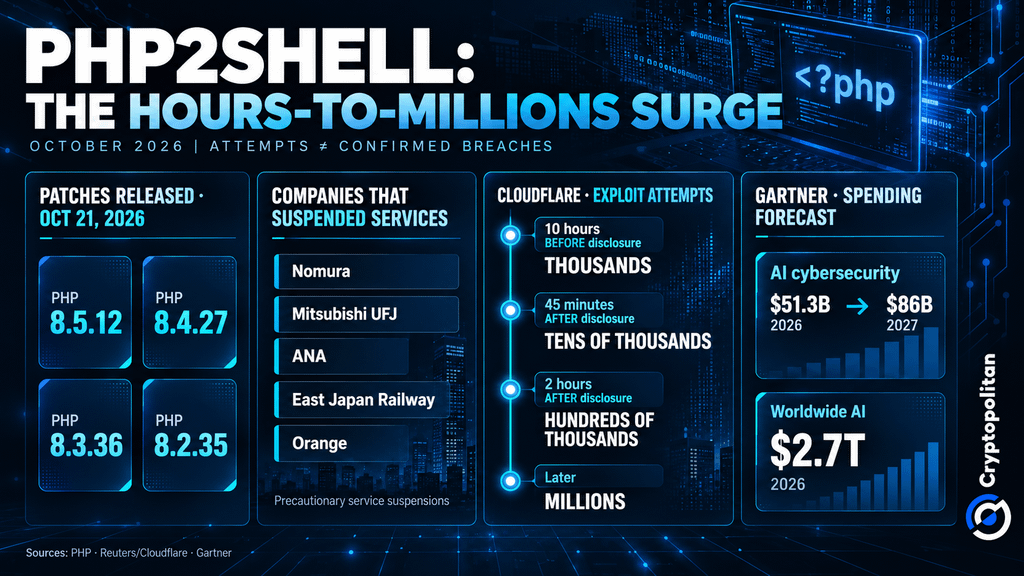 الخط الزمني لهجوم PHP2Shell: ملايين محاولات الاستغلال، وتصحيحات PHP، والإنفاق على الذكاء الاصطناعي
العثور على كل نسخة من PHP هو الجزء الأصعب
قد يكون PHP مخفيًا داخل أجهزة نادرًا ما يفكر المسؤولون في تفقدها. وتشمل قائمة جرد الهيئة الوطنية للأمن السيبراني الهولندية منتجات تابعة لجهات خارجية قيد المراجعة، من بينها منتجات Fortinet. وأصدرت Searchlight Cyber أداة فحص لتحديد الأجهزة المضيفة المعرّضة للخطر. وتختبر الأداة استنزاف الذاكرة عمدًا، لذا يجب توخي الحذر عند استخدامها.
قالت إليزابيث بارون، المديرة التنفيذية لمؤسسة PHP، لمجلة WIRED:
حسب علمنا، لم تنجح أي محاولة لتنفيذ شيفرة عن بُعد.
إلى أين يتجه الإنفاق على الأمن بالفعل
توقّع Gartner الصادر في 16 سبتمبر أن يبلغ الإنفاق العالمي على الأمن السيبراني المدعوم بالذكاء الاصطناعي 51.3 مليار دولار في عام 2026، وما يقارب 86 مليار دولار في عام 2027. كما توقّع أن يصل الإنفاق العالمي على الذكاء الاصطناعي إلى 2.7 تريليون دولار في عام 2026.
لم تكن PHP2Shell مسؤولة عن هذه النفقات المتوقعة. بل توضح هذه الحالة مدى أهمية أن تعرف الشركات البرامج التي تستخدمها، وأن تثبّت تصحيحات الثغرات بسرعة، وأن تكتشف التهديدات قبل وقت طويل من ظهور آثارها الضارة.
إذا كنت تقرأ هذا، فأنت متقدم بالفعل. حافظ على تقدمك من خلال نشرتنا الإخبارية.