


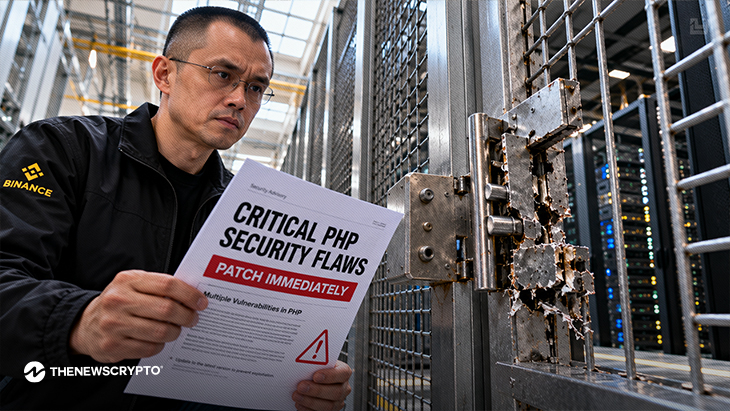
حذّر CZ مستخدمي العملات المشفرة من ضرورة توخي الحذر بعد الكشف عن ثغرتين في PHP، حصلت كل منهما على تقييم 9.2 من 10.
أصدرت PHP تحديثات أمنية في 21 أكتوبر، فيما حثّت وكالات الأمن السيبراني المؤسسات على تحديث الأنظمة المعرّضة للخطر، وسط تقارير عن استغلال نشط لها.
حثّ مؤسس Binance تشانغبينغ تشاو مستخدمي العملات المشفرة على توخي الحذر عند زيارة المواقع الإلكترونية، بعد اكتشاف ثغرتين خطيرتين في PHP، وهي لغة برمجة تُستخدم على نطاق واسع لإنشاء المواقع الإلكترونية والتطبيقات عبر الإنترنت.
في تحذير نشره في 21 أكتوبر، أشار تشاو إلى الثغرتين، اللتين حُددتا بالرمزين CVE-2026-109618 وCVE-2026-109619، ونبّه إلى احتمال عدم تثبيت مسؤولي المواقع الإلكترونية أحدث التحديثات الأمنية.
قد تعتبرونني مفرطًا في الارتياب، لكن توخّوا حذرًا إضافيًا عند زيارة أي موقع إلكتروني خلال الأيام القليلة المقبلة، إذ لا يحرص بعض مشرفي المواقع دائمًا على تثبيت التحديثات الأمنية أولًا بأول. أُبلغ عن ثغرتين (CVE-2026-109618 وCVE-2026-109619) في PHP، وهي لغة برمجة الويب، وتؤثران في الخوادم التي تشغّل تطبيقات شائعة مثل WordPress وMagento. وصدر التحديثان الأمنيان في 21 أكتوبر 2026، بعد تسريب تفاصيل الثغرتين قبل موعدها. وسرعان ما تأكد استغلالهما فعليًا بعد الكشف عنهما، ما دفع إلى نشر إجراءات حماية سريعة لجدران حماية تطبيقات الويب (WAF) وإلى تثبيت التحديثات من فرق تقنية المعلومات؛ إذ يمكن للهجمات التي لا تتطلب مصادقة أن تحوّل المواقع التي تزورها إلى وسيلة لسرقة بيانات تسجيل الدخول أو استغلال الأجهزة. ابقوا SAFU!
— CZ BNB (@cz_binance) 21 أكتوبر 2026
تبلغ درجة خطورة الثغرتين 9.2 من 10، وقد تتيحان للمهاجمين تنفيذ شيفرات خبيثة على الخوادم المتأثرة دون مصادقة. وقد يمكّن ذلك المهاجمين من الوصول إلى ملفات الخادم أو قواعد بياناته، كما يتيح لهم تغيير محتوى المواقع الإلكترونية.
صدور تحديثات أمنية طارئة
أصدر فريق تطوير PHP تحديثات أمنية في 21 أكتوبر، وحثّ مسؤولي الأنظمة على تحديث أنظمتهم فورًا. والإصدارات التي عالجت الثغرات هي PHP 8.2.35 و8.3.36 و8.4.27 و8.5.12.
وفقًا للتحذير الأمني الرسمي الصادر عن PHP، تتعلق إحدى الثغرتين بتلف الذاكرة عند نفادها من النظام، بينما تتعلق الأخرى ببقاء البيانات الداخلية قابلة للوصول بعد تحرير الذاكرة التي كانت تشغلها. وقد تتيح كلتا الثغرتين تنفيذ شيفرات عن بُعد في ظل إعدادات معينة للأنظمة المتأثرة.
دفعت المخاوف الأمنية وكالات حكومية معنية بالأمن السيبراني إلى إصدار تحذيرات. وحثت وكالة الاتحاد الأوروبي للأمن السيبراني وهيئات أوروبية أخرى المؤسسات على تحديد الأنظمة المتأثرة وتثبيت التحديثات المتاحة. كما أفاد المركز الوطني للأمن السيبراني في نيوزيلندا بأنه على علم بوجود استغلال نشط للثغرات.
بالنسبة إلى مستخدمي العملات المشفرة، يتمثل مصدر القلق في أن المهاجمين الذين يخترقون موقعًا إلكترونيًا قد يتمكنون من تغيير محتواه أو إدراج نوافذ مزيفة لربط المحافظ وصفحات تسجيل دخول احتيالية. لكن الثغرات تؤثر أساسًا في خوادم المواقع؛ فزيارة موقع يعمل بتقنية PHP لا تؤدي تلقائيًا إلى اختراق جهاز الزائر أو محفظته المشفرة.
قال فريق PHP إن التحديث هو الحل الكامل الوحيد. وقد يحتاج مسؤولو الأنظمة الذين يشغّلون إصدارات أقدم وغير مدعومة من PHP إلى الترقية أو الحصول على الإصلاحات المناسبة من مزوّدي البرامج.
حتى 22 أكتوبر، ظهرت تقارير عن استغلال الثغرات، لكن المصادر التي جرت مراجعتها لم تثبت وقوع أي حادثة تربطها مباشرةً باختراق منصة لتداول العملات المشفرة أو بخسارة مستخدمين لمحافظهم.