

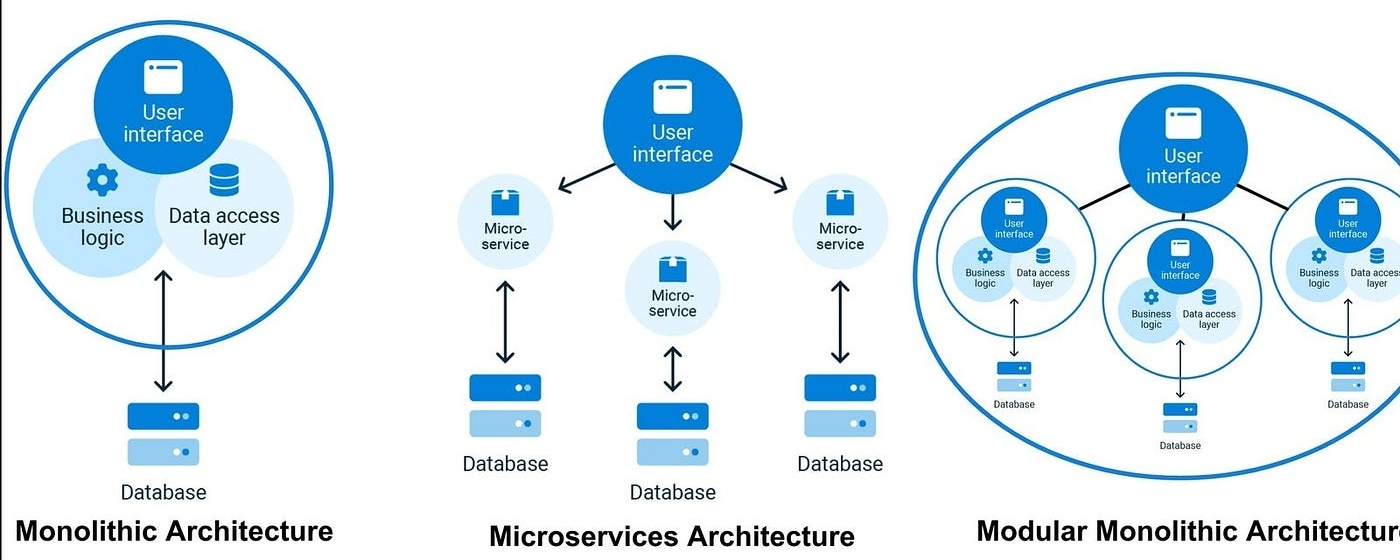
إن «الحاسوب الأعمى» من Nillion ليس خادمًا مركزيًا واحدًا، بل شبكة موزعة تتألف من عُقد تنفّذ كل منها «وحدات عمياء» محددة. ووفقًا للوثائق الرسمية لـNillion، تتولى كل عقدة مسؤولية وظائف وحدة عمياء واحدة، ويمكن للمطورين دمج عدة عُقد في «عنقود» بحسب احتياجاتهم الفعلية. وتتمثل الفكرة الأساسية لهذا التصميم في ألا تعتمد حماية الخصوصية على الثقة بمشغّل واحد، بل أن تتحقق من خلال التعاون الموزع والآليات التشفيرية بين العُقد.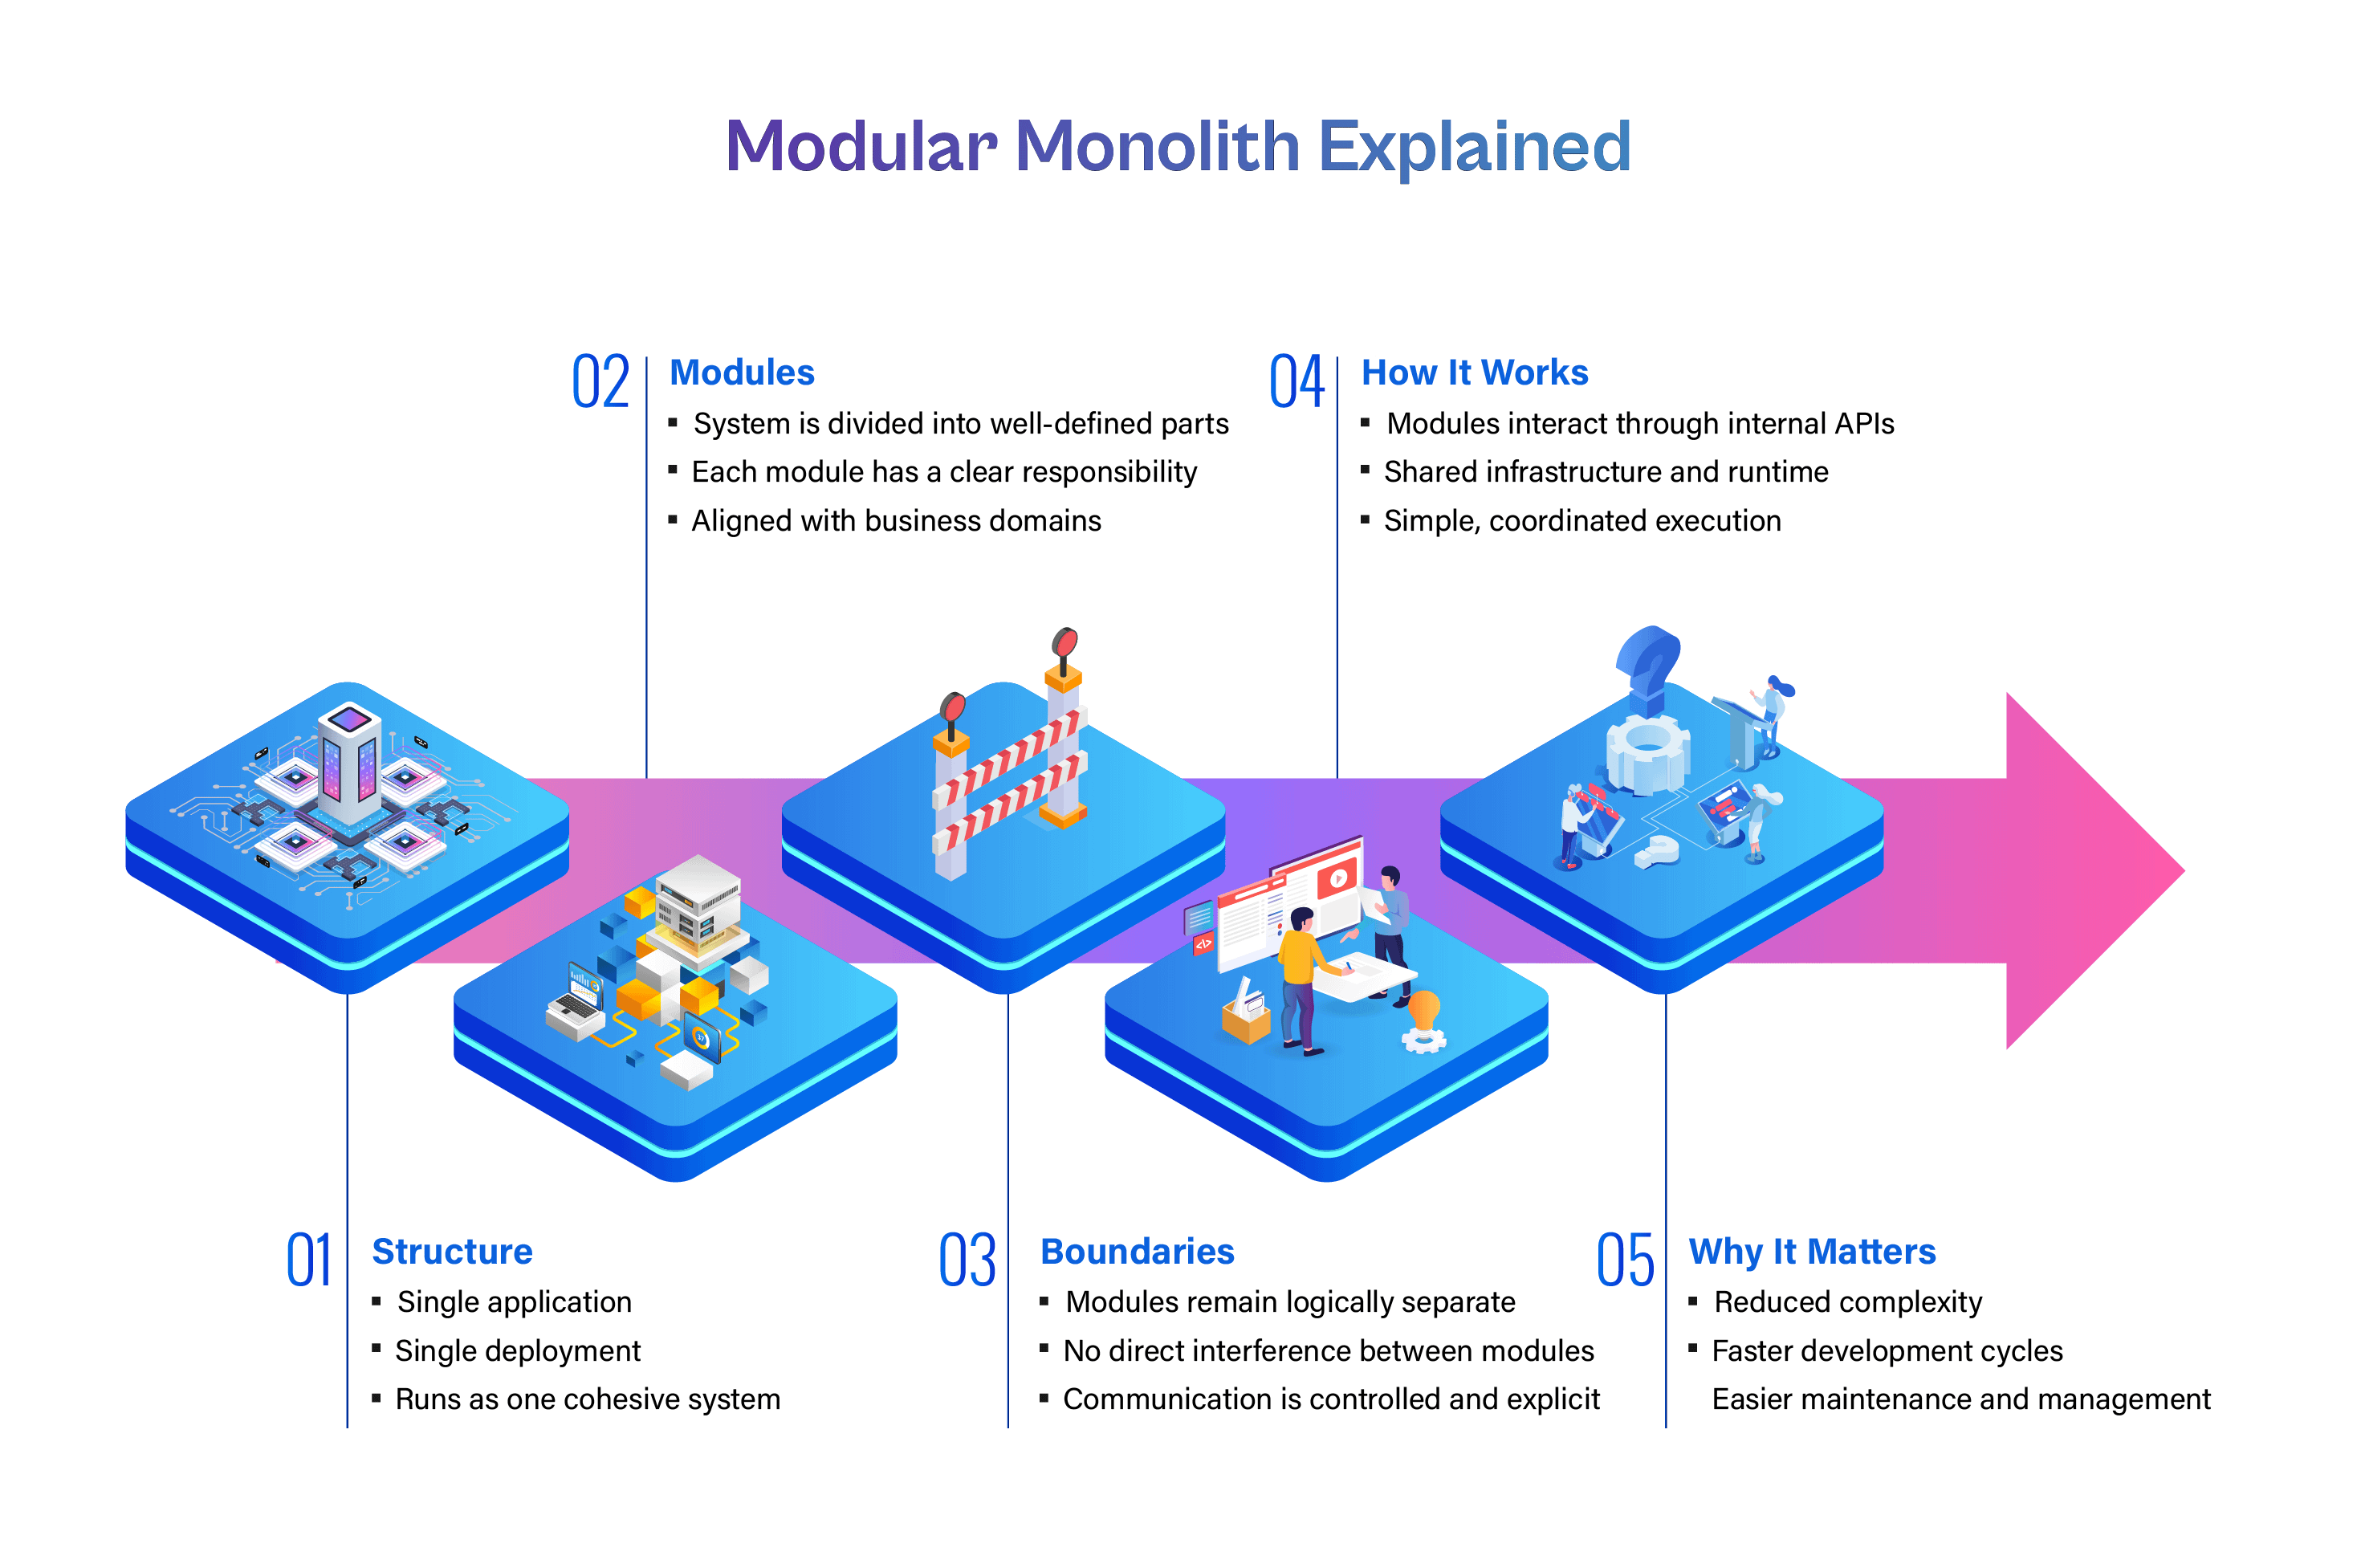
استنادًا إلى معلومات التهيئة الواردة في الوثائق الرسمية، يمكن للمطورين حاليًا الوصول إلى طبقات إمكانات مختلفة من الحاسوب الأعمى عبر ثلاث واجهات رئيسية. توفر واجهة nilCC API إمكانات الحوسبة الخاصة، وعنوان العقدة هو https://api.nilcc.nillion.network، كما توفر مواصفات OpenAPI ليطّلع المطورون على تفاصيل الواجهة. تعمل واجهة nilAI API ضمن بيئة تنفيذ موثوقة (TEE)، وعنوانها https://api.nilai.nillion.network، وهي مخصصة لسيناريوهات الاستدلال الخاص باستخدام نماذج اللغة الكبيرة (LLM). أما nilDB فوضعه أكثر تعقيدًا، إذ يعتمد نموذج عنقود لامركزيًا يمكن للمطورين من خلاله الاتصال بعقدة nilDB واحدة أو أكثر لتخزين البيانات النصية الصريحة والمشفرة والاستعلام عنها. تسرد الوثائق الرسمية عناوين URL ومفاتيح عامة محددة لعدة عقد على كل من الشبكة الرئيسية والشبكة التجريبية، ومنها مثلًا عقد الشبكة التجريبية nildb-stg-n1 إلى n3، وعقد الشبكة الرئيسية، بما فيها nildb-5ab1 وnildb-f496 وnildb-f375 وnildb-2140 وغيرها. وتتولى مؤسسات مثل Pairpoint وSTC Bahrain وDeutsche Telekom MMS تشغيل بعض العقد.
عند التكامل، يتوفر للمطورين خياران: استخدام حزمة secretvaults SDK للاتصال بعنقود، أو التفاعل مباشرةً مع العقد الفردية عبر واجهة nilDB API ومكتبة blindfold. وتتيح هذه المرونة للتطبيق تحديد ما إذا كان سيسلك مسار العنقود، لضمان ثقة موزعة أقوى، أو مسار العقدة المفردة، لتبسيط الاستدعاء، وذلك بحسب حساسية البيانات ومتطلبات الأداء. وتشير الوثائق الرسمية تحديدًا أيضًا إلى أنه عند استخدام عنقود مؤلف من عقدتين أو أكثر، يمكن للمطورين الاعتماد على افتراض «عدم التواطؤ» بين العقد، ولا حاجة إلى إبلاغ أي عقدة منفردة في العنقود بهويات العقد الأخرى. ويحد ذلك أكثر من مخاطر التواطؤ بين مشغلي العقد.
من منظور أوسع، يخدم هذا النهج في تهيئة العقد والعناقيد نموذج الثقة الشامل لدى Nillion. تخزن قواعد البيانات التقليدية كل المعلومات في مكان واحد، لذا يؤدي أي اختراق منفرد إلى كشفها بالكامل. أما الحاسوب الأعمى، فيوزع البيانات المشفرة على عقد متعددة، بحيث لا تحتوي أي عقدة بمفردها على البيانات كاملة، ناقلًا بذلك حدود الأمان من «الثقة بالمشغّل» إلى «الثقة بالتشفير وتوزيع العقد». وتوضح الوثائق الرسمية أن الحاسوب الأعمى يستخدم تقنيات تشفير متقدمة، مثل الحوسبة متعددة الأطراف الآمنة (MPC)، والتشفير متماثل الشكل (HE)، وبيئات التنفيذ الموثوقة (TEEs)، لمعالجة البيانات المشفرة مباشرةً، ناقلًا نموذج الثقة من «ثق بنا في التعامل مع بياناتك» إلى «ثق بالتشفير». وهذا هو السبب الجوهري لأهمية تهيئة العقد وتقسيمها إلى عناقيد؛ فهما ليسا مجرد معلمتين تقنيتين، بل البنية التحتية التي يُطبّق من خلالها نموذج الثقة.
بالنسبة إلى المطورين الراغبين في البدء بالبناء، تتمثل الخطوة الأولى عادةً في زيارة بوابة المطورين الموحدة، التي تجمع إدارة الوصول إلى nilDB وnilCC وnilAI. بعد اختيار الوحدة المستهدفة، يكفي الاتصال باستخدام عناوين العقد أو نقاط نهاية API الواردة في الوثائق الرسمية لبدء استدعاء إمكانات التخزين الأعمى أو الحوسبة العمياء. تجدر الإشارة إلى أن عنقود nilDB يتطلب في التهيئات المعتادة ثلاث عقد على الأقل لتوزيع الأجزاء السرية، بما يضمن عدم تمكن أي عقدة منفردة من الاطلاع على البيانات الأصلية. وهذا يعني أن على المطورين مراعاة اختيار العقد وتكوين العنقود منذ بداية التصميم، بدلًا من التعامل مع ذلك باعتباره إضافة اختيارية بعد النشر.