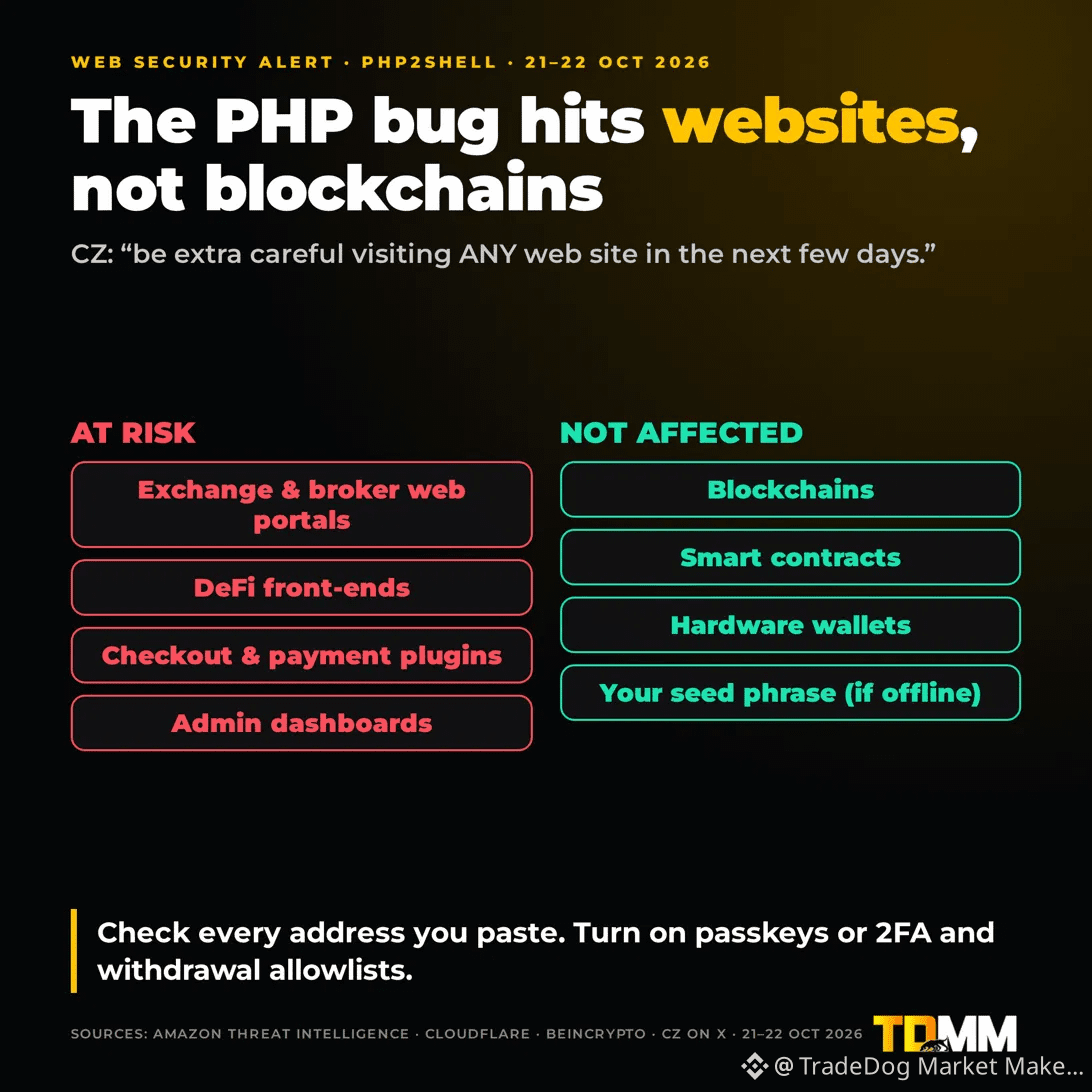
ثغرة PHP تستهدف المواقع الإلكترونية، لا سلاسل الكتل 🔴
AWS: «يجري استغلال PHP2Shell على نطاق واسع في الواقع.»
🔴 المعرّضة للخطر
→ بوابات الويب الخاصة بمنصات التداول والوسطاء
→ الواجهات الأمامية للتمويل اللامركزي (DeFi)
→ إضافات الدفع
→ لوحات تحكم المشرفين
🟢 غير المتأثرة
→ سلاسل الكتل
→ العقود الذكية
→ المحافظ المادية
قد تستبدل صفحة مخترقة عنوان المحفظة الذي ترسل إليه.
✅ تحقّق من كل عنوان بالكامل
✅ فعّل مفاتيح المرور أو المصادقة الثنائية (2FA)
✅ حدّد عناوين مسموحًا لها بالسحب
CZ: «توخّوا حذرًا إضافيًا عند زيارة أي موقع إلكتروني خلال الأيام القليلة المقبلة.»
هل تحقّقت من إعدادات الأمان هذا الأسبوع؟
#الأمن_السيبراني #سلامة_العملات_المشفرة #Web3
ابقَ آمنًا. أجرِ بحثك بنفسك.