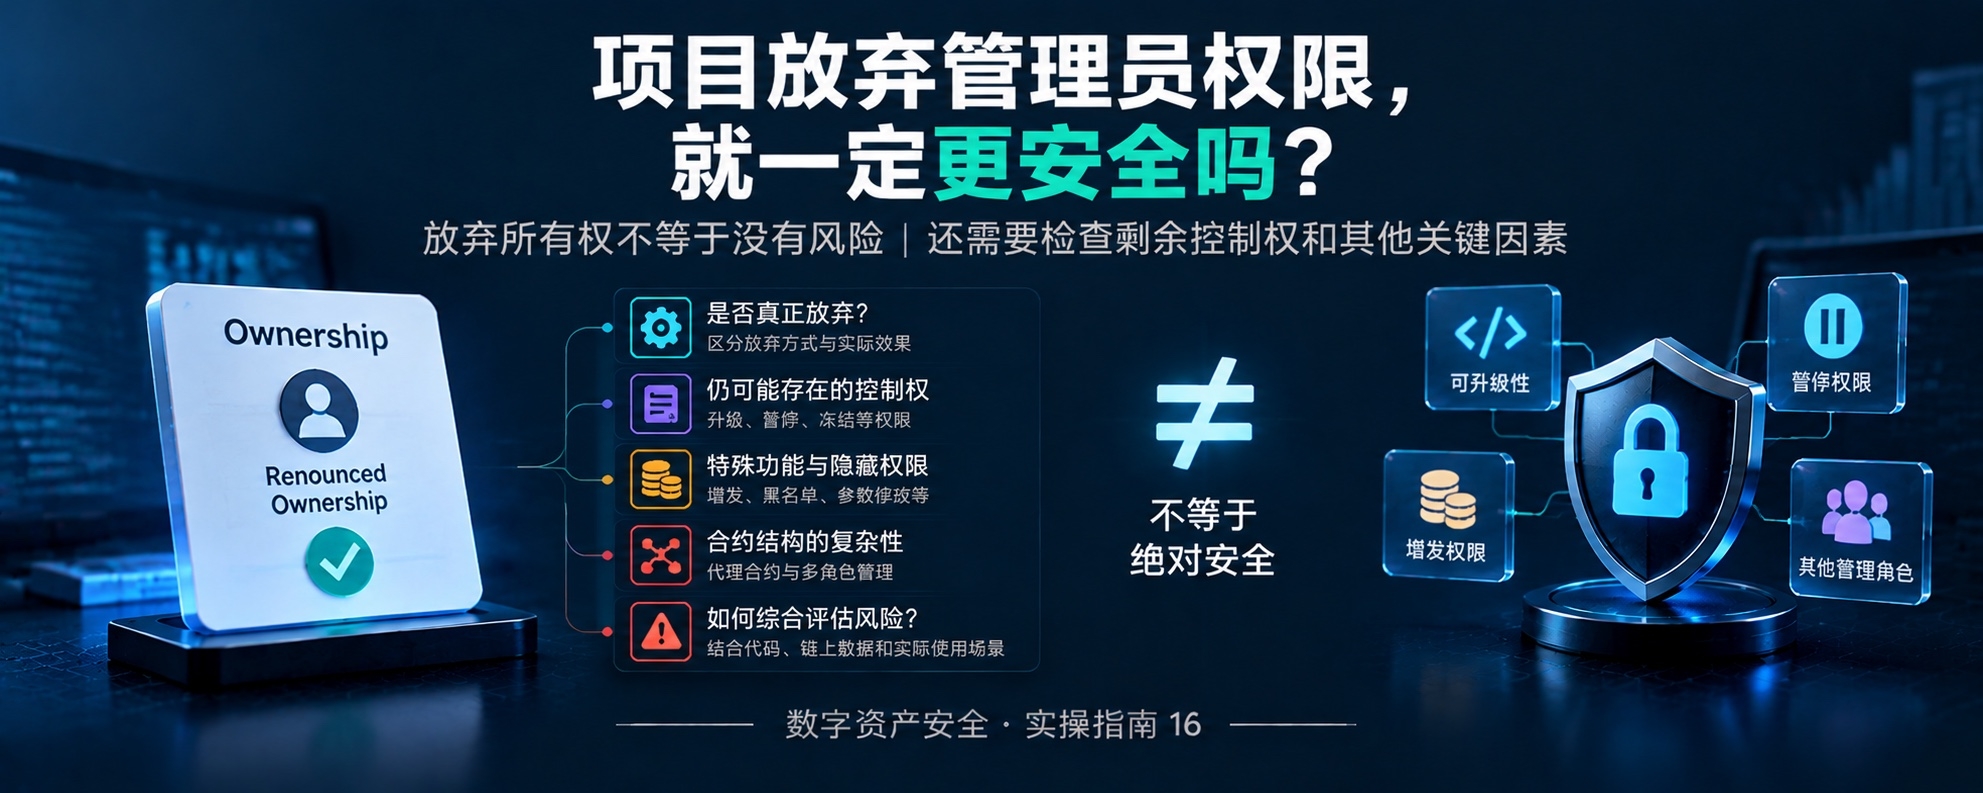
هل يصبح المشروع أكثر أمانًا بالضرورة عندما يتخلى عن صلاحيات المسؤول؟
في مشاريع Web3، قد تصادف كثيرًا عبارات ترويجية مثل هذه:
“تم التنازل عن الملكية.”
“تخلّى فريق المشروع عن صلاحيات المسؤول.”
“تم التنازل عن صلاحية التحكم في العقد، ولم يعد بإمكان أي شخص تعديله.”
تبدو هذه العبارات جذابة للغاية، لأنها توحي بأن فريق المشروع لم يعد قادرًا على التحكم في العقد كما يشاء.
لكن ثمة مسألة جوهرية:
التخلي عن إحدى صلاحيات المسؤول لا يعني اختفاء جميع صلاحيات التحكم في العقد.
إذا رأيت سجلًا واحدًا على السلسلة يفيد بالتخلي عن الصلاحيات، من دون التحقق من بنية العقد، فقد تبالغ في تقدير أمان المشروع.
1. ما المقصود بالتخلي عن صلاحيات المسؤول؟
في بعض العقود الذكية، يمكن لدور المالك (owner) تنفيذ عمليات إدارية محددة، مثل تعديل المعلمات أو إيقاف الوظائف مؤقتًا أو إدارة الصلاحيات الأخرى.
تتيح بعض العقود للمالك التخلي عن هذا الدور طوعًا. وفي نموذج شائع لإدارة الملكية، لا يستطيع المالك السابق عادةً تنفيذ العمليات الخاضعة لسيطرته عبر هذا الدور بعد التخلي عن الملكية.
قد يحد ذلك من بعض مخاطر التحكم المركزي.
لكن تجدر الإشارة إلى أن تصميم الصلاحيات يختلف من عقد إلى آخر. ويجب تحديد معنى التخلي عن الملكية بالرجوع إلى الشيفرة المحددة وبنية الصلاحيات الفعلية.
2. لماذا لا يعني التخلي عن الملكية التخلي عن كل صلاحيات التحكم؟
لأن صلاحيات العقود الذكية قد تكون موزعة على مواقع متعددة.
على سبيل المثال:
صلاحية الترقية: قد تظل هناك آليات أخرى لإدارة الأدوار أو الوكلاء تسمح بتغيير عقد التنفيذ.
صلاحية الإيقاف المؤقت: قد يظل بإمكان دور مستقل إيقاف التداول مؤقتًا.
صلاحية الإصدار: قد يظل عنوان مخوّل ما قادرًا على إنشاء رموز جديدة.
صلاحية القائمة السوداء: قد يظل بإمكان دور محدد تقييد التحويلات من بعض العناوين.
صلاحية إدارة المعلمات: قد يظل بإمكان مسؤولين آخرين تعديل المعلمات الرئيسية.
هذه مجرد جوانب شائعة ينبغي التحقق منها، ولا تعني أن كل مشروع يمتلك الصلاحيات المذكورة أعلاه.
ما يجب التأكد منه حقًا هو: ما الصلاحية التي تم التخلي عنها تحديدًا، وما الأدوار أو العقود أو الآليات الخارجية التي لا تزال قادرة على تغيير سلوك النظام.
3. قد تزيد العقود الوكيلة المسألة تعقيدًا
تستخدم بعض المشاريع بنية العقود الوكيلة.
في هذا التصميم، يتفاعل المستخدمون عادةً مع عنوان العقد الوكيل، بينما يوجد منطق التنفيذ الفعلي في عقد تنفيذ آخر.
حتى إذا تم التخلي عن ملكية عقد ما، فلا يمكن الاستنتاج مباشرةً أن النظام بأكمله غير قابل للترقية.
ويجب أيضًا التحقق مما يلي:
هل للعقد الوكيل جهة مستقلة تتحكم في ترقيته؟
هل يمكن استبدال عقد التنفيذ؟
هل تحتفظ أدوار أو عقود أخرى بصلاحيات الإدارة ذات الصلة؟
هل عُطّلت آلية الترقية بالفعل، أم أن المتحكم بها قد تغيّر فحسب؟
لتحديد ما إذا كان النظام لا يزال قابلًا للتحكم، يجب فحص بنية العقود ذات الصلة بأكملها، لا حالة الملكية لعنوان واحد فقط.
4. كيف تتحقق من أن الصلاحيات أُلغيت فعلًا؟
لا تكتفِ بالاطلاع على الإعلانات أو لقطات الشاشة التي ينشرها فريق المشروع.
والنهج الأكثر موثوقية هو الاستناد إلى الأدلة التالية مجتمعةً:
أولًا، اطّلع على سجلات الملكية على السلسلة.
تحقق من أن تغيير الملكية المعني قد حدث فعلًا، وطابق عنوان العقد مع المعاملة.
ثانيًا، افحص الشيفرة المصدرية الموثّقة للعقد.
راجع وظائف إدارة الملكية، وأدوار التحكم في الوصول، وأي وظائف أخرى قد تؤثر في العمليات الرئيسية.
ثالثًا، تحقق من توزيع الأدوار.
إذا كان العقد يستخدم آلية لإدارة الأدوار، فتحقق ممن يتحكم في كل من دور المسؤول، ودور الترقية، والأدوار الرئيسية الأخرى.
رابعًا، افحص بنية الوكلاء والتحكم الخارجي.
إذا وُجد عقد وكيل أو عقد إدارة أو عقد لتنفيذ الحوكمة، فتتبّع صلاحيات هذه المكونات أيضًا.
خامسًا، تحقّق من الأثر الفعلي لتغيير الصلاحيات.
قد توفر الأحداث المسجلة على السلسلة مؤشرات، لكن لا يكفي الاستناد إلى سجل حدث واحد للحكم بأن جميع الصلاحيات قد أُلغيت نهائيًا. بل يجب أيضًا تقييم الحالة الراهنة والشيفرة ذات الصلة وعلاقات الاستدعاء.
5. هل التخلي عن صلاحيات المسؤول أمر جيد دائمًا؟
ليس بالضرورة.
قد يقلل التخلي عن بعض الصلاحيات من مخاطر التحكم الأحادي، لكنه قد يحد أيضًا من قدرة المشروع على إصلاح الثغرات الطارئة.
إذا كان العقد يحتوي على عيب لم يُكتشف بعد، ولم يعد المشروع قادرًا على ترقيته أو اتخاذ التدابير اللازمة لإصلاحه، فقد يستمر الخطر مدة طويلة.
وعلى العكس، لا يعني الاحتفاظ بصلاحيات الإدارة بالضرورة أن المشروع غير آمن. فإذا كانت الصلاحيات خاضعة لتوقيعات متعددة، وقفل زمني، وحوكمة شفافة، وإجراءات تشغيل صارمة، فقد تكون لبعض آليات الإدارة استخدامات أمنية مشروعة.
لذلك، لا ينبغي اعتبار «التخلي عن الصلاحيات» دليلًا قاطعًا على الأمان، ولا مساواة «الاحتفاظ بالصلاحيات» بالخطر مباشرةً.
الأهم هو النطاق الفعلي للصلاحيات، وكيفية التحكم بها، والضوابط المفروضة عليها، وقدرة المشروع على الاستجابة عند حدوث مشكلة.
6. كيف يمكن للمستخدم العادي التحقق؟
إذا صادفت مشروعًا يزعم أنه تخلى عن صلاحيات المسؤول، فتحقق مما يلي بالتتابع:
تحقق من عنوان العقد: تأكد من أنك تفحص العقد الفعلي على الشبكة الصحيحة، لا رمزًا آخر يحمل اسمًا مشابهًا.
تحقق من حالة الملكية: افحص الحالة الحالية على السلسلة وسجلات المعاملات ذات الصلة.
افحص الصلاحيات الأخرى: لا تكتفِ بالتحقق من المالك (owner)، بل افحص أيضًا إدارة الأدوار، وإصدار الرموز، والإيقاف المؤقت، والقائمة السوداء، ووظائف تعديل المعلمات.
تحقق من إمكانية الترقية: تأكد مما إذا كان العقد الوكيل وآلية التحكم في ترقيته لا يزالان قائمين.
قيّم المخاطر المتبقية: استند إلى الشيفرة والبيانات على السلسلة والسيولة والاستخدام الفعلي لاتخاذ قرارك.
إذا لم يكن المصدر البرمجي موثّقًا، أو تعذّر التحقق من الأدوار الرئيسية، أو كانت بنية الوكيل معقدة للغاية بحيث لا يمكن التحقق منها، فينبغي الإقرار بوضوح بأن المعلومات غير كافية، وعدم استخلاص نتيجة اعتمادًا على وسم «تم التخلي عن الملكية» وحده.
خاتمة
قد يكون التخلي عن صلاحيات المسؤول إجراءً مهمًا للحد من المخاطر، لكنه ليس ضمانًا أمنيًا تلقائيًا.
لا ينتهي التحقق المجدي بمجرد رؤية علامة Ownership Renounced، بل يتطلب مواصلة طرح الأسئلة التالية:
ما الصلاحيات التي تم التخلي عنها؟ وما الصلاحيات المتبقية؟ ومن لا يزال قادرًا على تغيير سلوك العقد؟
في تحليل الأمان على السلسلة، لا تعد العبارات الترويجية سوى مؤشرات؛ أما الحكم الفعلي فيجب أن يستند إلى شيفرة قابلة للتحقق، وحالة الصلاحيات الراهنة، والسجلات على السلسلة.
تنبيه أمني: أُعدّ هذا المقال للتثقيف بشأن أمن Web3، ولا يشكل نصيحة استثمارية. تختلف بنى العقود، وينبغي أن تستند الاستنتاجات الخاصة بكل حالة إلى الشيفرة المنشورة فعليًا، والحالة على السلسلة، والسجلات القابلة للتحقق.