


حذّرت مؤسسة مجتمع بولكادوت كل من استخدم إضافة متصفح محفظة Fearless Wallet منذ فبراير 2025 من اعتبار جميع الحسابات الموجودة في الإضافة مخترقة ونقل أموالهم فورًا.
في 19 فبراير 2025، أُضيفت شيفرة كانت ترسل المفاتيح الخاصة إلى خادم المهاجم، وتعمل في أوقات متفاوتة حتى 10 أكتوبر 2026.
أرسلت أربعة إصدارات عبارات الاسترداد إلى tonscanner.org
حُمِلَت الشيفرة في أربعة إصدارات: 3.0.1 و3.0.3 و3.0.4 و3.0.5. ووفقًا لإشعار أمني صادر عن المؤسسة في 21 أكتوبر، جرى تفعيلها بإدخال كلمة المرور الصحيحة لفتح القفل.
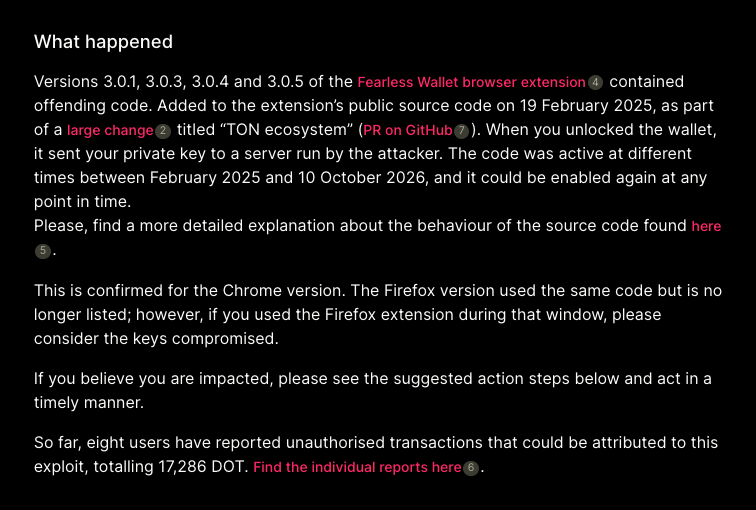 يذكر إشعار الأمان الصادر عن مؤسسة مجتمع Polkadot في منتدى Polkadot، والمنشور في 21 أكتوبر 2026، الإصدارات الأربعة المتأثرة و17,286 DOT في المعاملات المُبلّغ عنها.
يقول تحليل تقني أُرفق بالإشعار إن الإضافة جمعت عبارة الاسترداد لكل حساب أو ملف النسخة الاحتياطية الخاص به، وكلمة مرور المحفظة. ثم شفّرتها بكلمة مرور فارغة (ويمكن لأي شخص فك تشفيرها) وأرسلتها إلى tonscanner.org.
يمنح المفتاح الخاص تحكماً كاملاً في الحساب. وقالت المؤسسة إن تغيير كلمة المرور أو إعادة تثبيت الإضافة لن يفيد، إذ يمكن لأي شخص يملك المفتاح توقيع التحويلات وإفراغ الرصيد.
كان إصدار Firefox يشغّل الشيفرة نفسها، ولم يعد مدرجاً. وإذا استخدمها أحد خلال تلك الفترة، فينبغي اعتبار تلك المفاتيح مخترقة أيضاً.
الشيفرة غير موجودة في تطبيقي Android وiOS اللذين خضعا للمراجعة. لكن أي مفتاح خاص وُجد في الإضافة في أي وقت يُعد مخترقاً أينما استُخدم، بحسب الإشعار.
دُمجت الشيفرة من طلب السحب رقم #1022 على GitHub، ضمن تغيير كبير بعنوان «منظومة TON» في الشيفرة المصدرية العامة للإضافة. واستخدمت الإصدارات 3.0.3 – 3.0.5 ملف إعدادات في مستودع عام منفصل كمفتاح تشغيل وإيقاف عن بُعد.
يُظهر سجل النشاط على GitHub أن المفتاح كان في وضع التشغيل خلال تسع فترات بين 7 مارس 2025 و10 أكتوبر 2026. وبلغ مجموعها نحو 571 يوماً.
أُزيلت الشيفرة من مصدر المشروع في 25 يونيو 2026، لكن النسخ المثبتة من الإصدارات 3.0.3 إلى 3.0.5 ما زالت تحتوي عليها. ففي كل مرة تُفتح فيها المحفظة، تتحقق هذه الإصدارات من مفتاح تبديل عن بُعد، وهو متوقف حالياً لكن يمكن تشغيله مجدداً. ونصحت المؤسسة المستخدمين بنقل أموالهم أولاً، ثم إلغاء تثبيت الإضافة.
ثمانية مستخدمين أبلغوا عن تحويلات غير مصرح بها بقيمة 17,286 DOT
قالت المؤسسة إن ثمانية مستخدمين أبلغوا عن معاملات غير مصرح بها قد تكون مرتبطة بالثغرة، بإجمالي 17,286 DOT. ويشير سجل الحالات لديها إلى أن هذه البلاغات لا تثبت سرقة أي أموال.
تعود أول حالة في السجل إلى 30 سبتمبر 2025، مع منشور على Reddit بتاريخ 6 أكتوبر 2025. وقال بعض المستخدمين إن الأموال نُقلت بمجرد فتحهم المحفظة، من دون أن يتخذوا أي إجراء.
ظل الإصدار 3.0.5 متاحاً في متجر Chrome الإلكتروني، وكان لديه 6,000 مستخدم في 21 أكتوبر.
Fearless Wallet تطبيق تابع لجهة خارجية، طوّره فريق مستقل. وقالت المؤسسة إنه ليس محفظة رسمية لـPolkadot، ولم يكن كذلك قط.
توصي المؤسسة بإنشاء زوج مفاتيح جديد في محفظة أخرى تتم صيانتها جيداً. وتقترح Nova Wallet.
ينبغي نقل الأموال من الحساب القديم على كل سلسلة استُخدم عليها، ويُفضّل فعل ذلك من دون فتح Fearless مجدداً.
لا يمكن نقل العملات المُكدّسة، أو الودائع في مجمعات الترشيح، أو العملات المقفلة للمشاركة في الحوكمة على الفور. ويمكن لمُرشّحي Polkadot فكّ الربط خلال يوم إلى يومين فقط. ويوجّه الإعلان المستخدمين إلى PAPI Rescue، الذي طوّره فريق polkadot-api، قبل إلغاء التخزين.
قالت المؤسسة إن لا أحد، بما في ذلك فريق PAPI Rescue، يحتاج إلى المفاتيح الخاصة بالمستخدم. وحذّرت من أن أي شخص موثوق لن يراسلك أولاً عارضاً استعادة أموالك.
في وقت سابق من هذا الشهر، أُطلقت العملة المستقرة dotUSD التابعة لـPolkadot.
وقت كتابة هذا التقرير، يُتداول DOT بسعر 1.17 دولار، محققاً مكاسب بنسبة 3% خلال الأيام السبعة الماضية. وقدت العملة 62.7% من قيمتها خلال عام واحد.
إذا كنت تقرأ هذا، فأنت متقدم بالفعل. واصل التقدم مع نشرتنا الإخبارية.