اليوم، يهيمن حدثان كبيران على المشهد الأمني بأكمله، ومن المفترض أن يؤثرا في جميع مستخدمي الإنترنت والمنتجات.
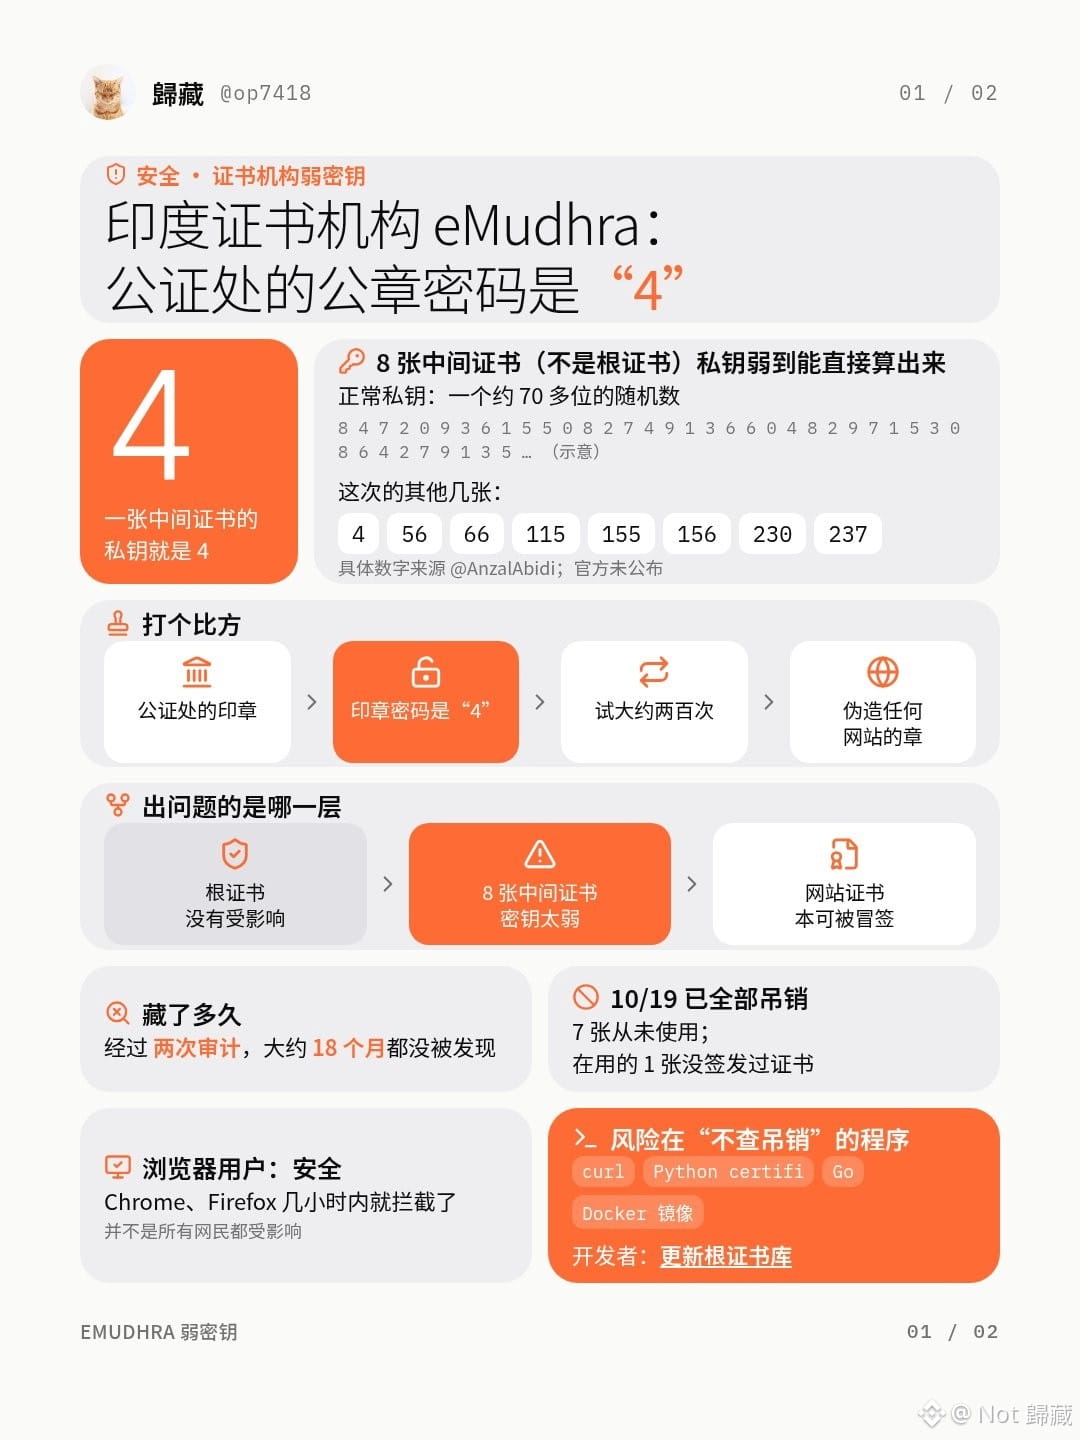
الأول هو أن هيئةً هندية لإصدار الشهادات استخدمت أرقامًا يسهل تخمينها للغاية كمفاتيح خاصة:
كانت المفاتيح ضعيفة جدًا، لدرجة أن أي شخص تقريبًا يستطيع تخمينها.
كان أحد المفاتيح الخاصة هو الرقم المفرد «4»؛ إذ تحوّل مفتاح كان يفترض أن يتجاوز طوله 70 خانة إلى الرقم 4 وحده. أما بقية المفاتيح فكانت أرقامًا مثل 56 و66 و115 و155.
يعادل هذا وضع الرقم «4» رمزًا لخزنة؛ ويمكن تخمينه في أقل من عشر محاولات.
والأغرب من ذلك أن عمليات تدقيق متعددة لم تكتشف أي مشكلة في هذه المفاتيح الخاصة.
حتى الآن، أدرجت Chrome وFirefox هذه المفاتيح في القائمة السوداء خلال بضع ساعات، وألغت الجهة الرسمية المفاتيح الخاصة الثمانية كلها.
يصعب حقًا تخيّل مدى فوضوية هذه الجهة.
المتصفحات آمنة الآن، لكن قد تحتاج الأنظمة غير المعتمدة على المتصفح إلى الفحص، وخصوصًا إذا كان مشروعك يتعامل مع شهادات مشابهة؛ فننصحك بالاستعانة بالذكاء الاصطناعي للتحقق من الأمر.
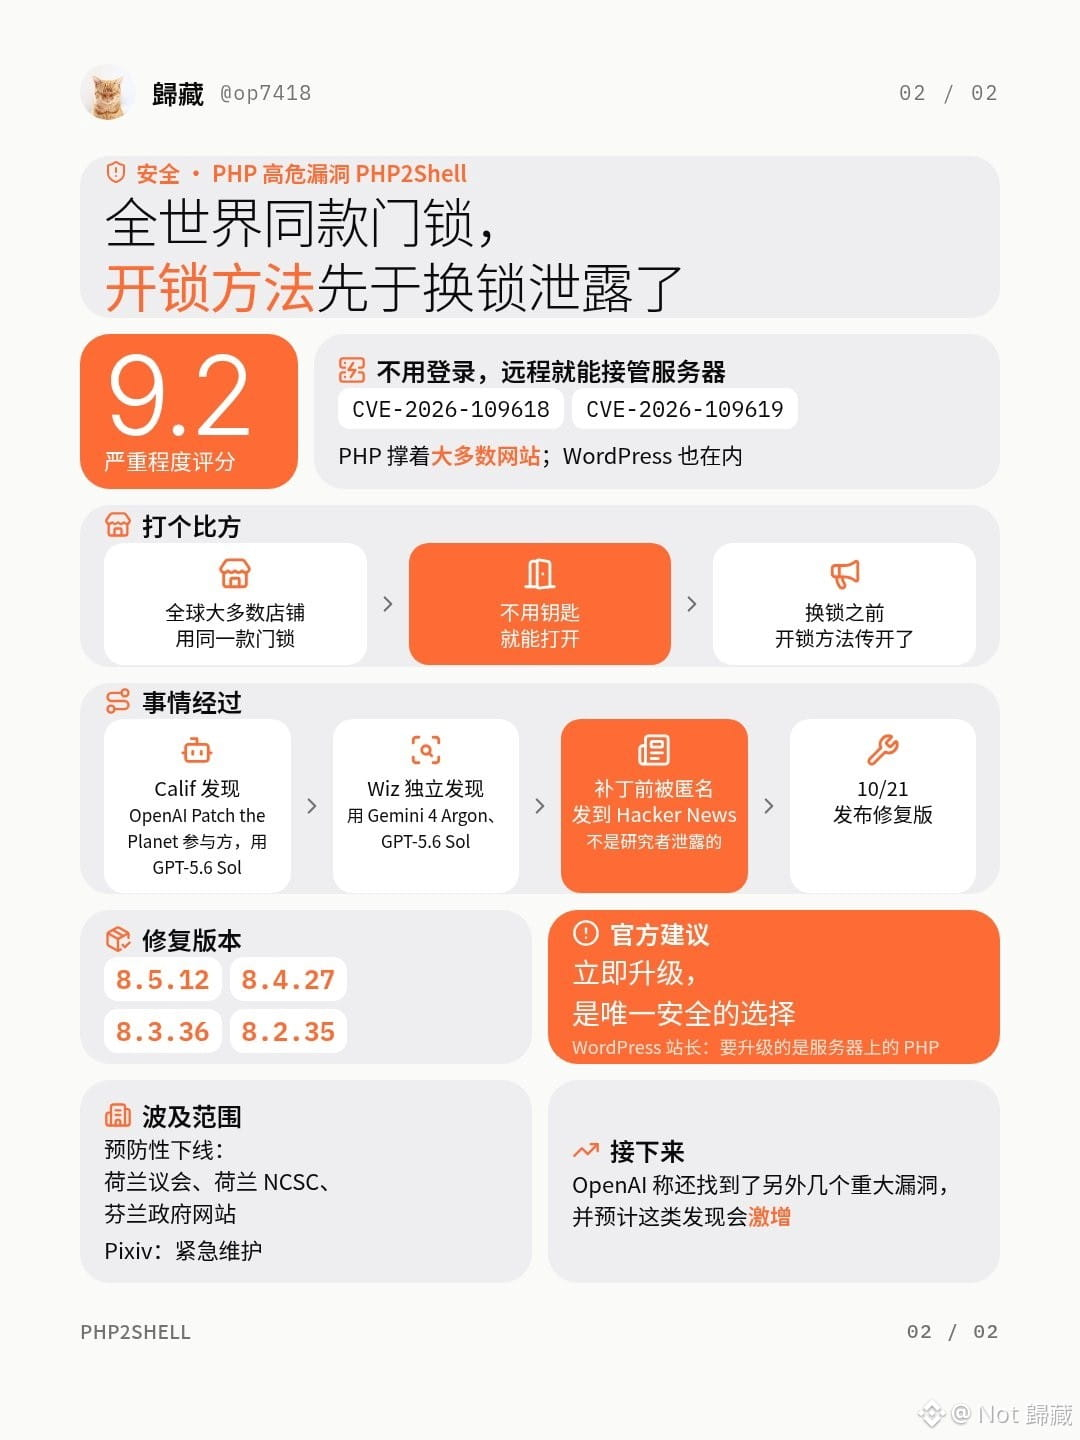
أما الثاني فهو ثغرة خطيرة في PHP:
هذه الثغرة بالغة الخطورة، وتقول الجهة الرسمية إن الطريقة الآمنة الوحيدة هي الترقية فورًا، لكن كثيرًا من المواقع القديمة لم تُحدَّث منذ سنوات.
والأهم أن باحثين نشروا تفاصيل الثغرة مباشرةً قبل أن تتمكن PHP من إصلاحها، ما أتاح للجميع استغلالها لشن هجمات.
اكتشف مشروع Patch the Plane، المموّل من OpenAI، هذه الثغرة باستخدام GPT-5.6 Sol. وهي تتيح الاستيلاء عن بُعد على الخوادم دون الحاجة إلى تسجيل الدخول.
نطاق تأثير الثغرة واسع جدًا؛ فمثلًا، يمكن استهداف عدد كبير من مواقع WordPress التي تعتمد على PHP.
حتى الآن، أُغلقت مؤقتًا بسببها مواقع البرلمان الهولندي والمركز الوطني للأمن السيبراني في هولندا ومواقع الحكومة المركزية الفنلندية، وكذلك تطبيق Pixiv الشهير في اليابان.
يبدو أن المواجهة بين الهجوم والدفاع أصبحت محتدمة على نحو غير مسبوق منذ ظهور الذكاء الاصطناعي، وأصبحت الثغرات تُكتشف وتُصلح بوتيرة سريعة للغاية.
وقالت OpenAI أيضًا إنها اكتشفت المزيد من الثغرات ذات التأثير الواسع من هذا النوع.