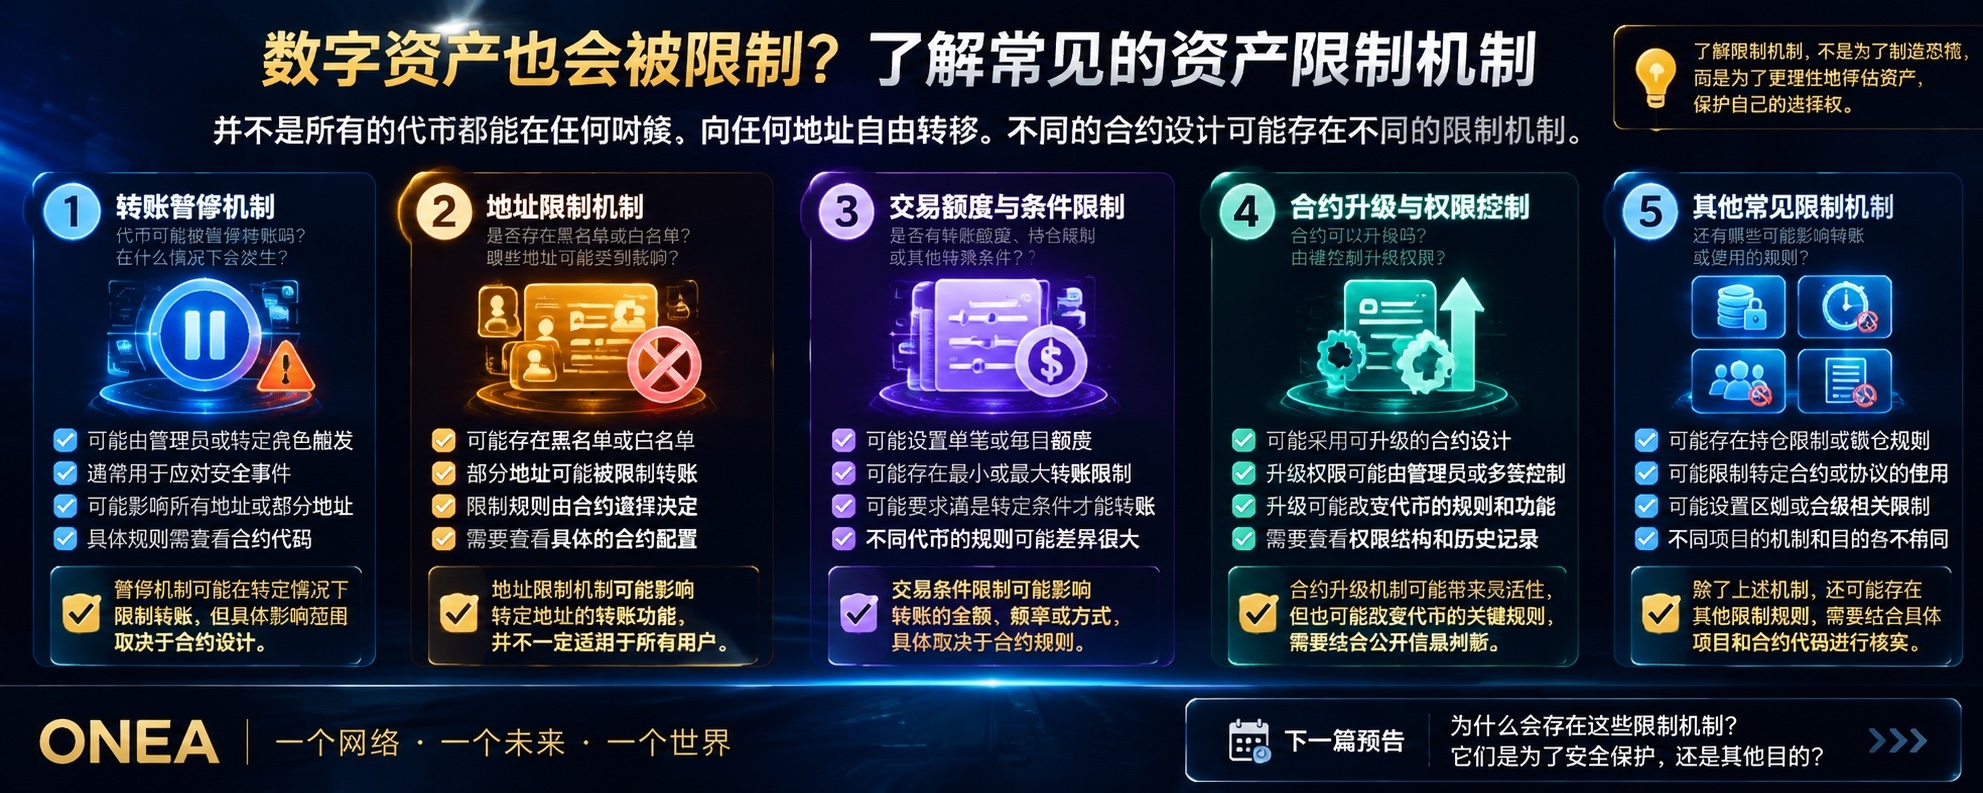
🔒 هل يمكن تقييد الأصول الرقمية أيضًا؟ إذا كان المفتاح الخاص بحوزتك، فلماذا قد يتعذر عليك تحويلها؟
ناقشنا أمس سؤالًا مهمًا: امتلاك المفتاح الخاص لا يعني بالضرورة امتلاك سيطرة مطلقة وغير مقيدة على الأصول الرقمية.
اليوم، نواصل طرح السؤال:
إذا كانت الأصول محفوظة في محفظة غير وصائية تملكها، ولا يعرف المفتاح الخاص سواك، فلماذا قد يتعذر عليك أحيانًا تحويلها؟ هل المشكلة في المحفظة، أم أن سلسلة الكتل تفرض قيودًا على المعاملة، أم أن عقد الرمز نفسه يتضمن قواعد معينة؟
للإجابة عن هذا السؤال، علينا أولًا تصحيح مفهوم خاطئ شائع:
لا يعني تقييد الأصول الرقمية بالضرورة تعطل المفتاح الخاص، كما أن امتلاك القدرة على التحكم في المفتاح الخاص لا يعني أن كل معاملة ستنجح حتمًا.
هذان الأمران ينتميان إلى مستويين تقنيين مختلفين.
أولًا: ميّز بوضوح بين أنواع القيود التي قد تواجهها
في عالم Web3، يُستخدم تعبير «الأصول مجمّدة» لوصف حالات مختلفة. لكن الأسباب الكامنة وراء هذه الحالات قد تكون مختلفة تمامًا.
النوع الأول: منصة مركزية تقيّد الحساب أو عمليات السحب.
إذا أودعت أصولك لدى منصة تداول مركزية، فعادةً ما تدير المنصة الحسابات وعمليات السحب وفق قواعد الحساب الخاصة بها ومتطلبات الامتثال وإجراءات الأمان.
عندما تقيّد المنصة عمليات السحب، قد يتعذر عليك تحويل الأصول إلى خارجها مؤقتًا.
لكن هذا يختلف عن القيود التي قد تواجهها في العقد عند استخدام محفظة غير احتجازية.
تتعلق الحالة الأولى بسيطرة المنصة على الحساب وخدمات السحب، أما الثانية فقد تتعلق بقواعد العقود على السلسلة أو آليات البروتوكول أو شروط تقنية أخرى.
لذلك، لا تبدأ بالتسرع في الاستنتاج، بل حدّد أولًا: من يحتفظ بالأصول فعليًا، وفي أي مرحلة قُيّدت المعاملة؟
النوع الثاني: عقد الرمز يفرض قيودًا على التحويل.
قد تتضمن بعض عقود الرموز قيودًا على العناوين أو إيقافًا للتحويلات أو حدودًا للمبالغ أو شروطًا أخرى.
في هذه الحالات، قد تفشل إحدى التحويلات لعدم توافقها مع قواعد العقد، حتى لو كان المستخدم يملك مفتاحه الخاص.
لكن من المهم التأكيد على أن هذه الآليات لا تتوفر في جميع الرموز. ويجب تحديد الحالة الفعلية بالاستناد إلى عنوان العقد الحقيقي ورمزه البرمجي وإعدادات الصلاحيات.
النوع الثالث: المعاملة نفسها لا تستوفي شروط التنفيذ.
أحيانًا، لا يعني فشل المعاملة أن الأصول مجمّدة.
فعلى سبيل المثال، قد يتعذر تنفيذ المعاملة بسلاسة بسبب عدم كفاية رصيد الحساب لتغطية رسوم الشبكة، أو عدم استيفاء معلمات المعاملة للشروط المطلوبة، أو عدم تحقق شروط استدعاء العقد، أو الازدحام المؤقت في الشبكة.
وهذه الحالات ليست مماثلة لفرض العقد قيودًا تمنع عنوانًا معينًا من التحويل.
إذا اعتبرنا كل معاملة فاشلة دليلًا على «تجميد الأصول»، فقد نخطئ في تحديد المشكلة الحقيقية.
ثانيًا: لماذا قد تُفرض بعض القيود على السلسلة؟
يمكن للعقود الذكية معالجة المعاملات وفق منطق كُتب مسبقًا.
في بعض تصميمات الرموز، قد يتحقق العقد من عنوان المُرسِل أو المستلِم أو مبلغ المعاملة أو شروط أخرى، ثم يقرر ما إذا كان سيسمح بالتحويل.
إذا لم تستوفِ المعاملة الشروط ذات الصلة، فقد يرفض العقد تنفيذها.
على سبيل المثال، قد تتضمن بعض العقود آلية إيقاف تُعلّق بعض عمليات التحويل في ظروف محددة، أو قيودًا على العناوين تؤثر في معاملات عناوين معينة.
وتستخدم بعض العقود أيضًا آلية الترقية، التي تتيح لجهة تملك الصلاحيات المناسبة تعديل منطق العقد وفق الشروط المحددة.
يتوقف الأثر الفعلي لهذه الآليات على تصميم العقد، وإعدادات الصلاحيات، والعمليات التي تخضع للقيود.
لا يمكننا أن نستنتج، لمجرد أن مشروعًا ما يصف نفسه بأنه «لامركزي»، أن جميع رموزه قابلة للتحويل بلا قيود.
وبالمثل، لا يمكننا أن نستنتج وجود سلوك ضار من المشروع لمجرد وجود صلاحيات إدارية في العقد.
الأهم فعلًا هو معرفة ما إذا كانت آلية التقييد موجودة، والظروف التي تنطبق فيها، والجهة التي تتحكم بها، وما إذا كان بالإمكان التحقق من قواعدها خارجيًا.
ثالثًا: هل آليات التقييد سيئة بالضرورة؟
ليس بالضرورة.
قد تُستخدم بعض آليات التقييد للتعامل مع حوادث أمنية، أو تطبيق قواعد البروتوكول، أو تلبية متطلبات عمل محددة.
فعلى سبيل المثال، قد تتيح وظيفة الإيقاف في بعض الأنظمة وقتًا لمعالجة المشكلات الأمنية، كما قد تُستخدم قيود العناوين لتطبيق قواعد واضحة للبروتوكول.
لكن هذه الآليات قد تؤثر أيضًا في تجربة المستخدم عند استخدام أصوله.
إذا تركزت الصلاحيات الأساسية لدى جهات قليلة، أو تعذّر على المستخدمين فهم القواعد بوضوح، فقد ينشأ تعارض يستحق الانتباه بين التحكم في الأصول وحرية استخدامها.
لذلك، لا ينبغي تقييم آلية ما من اسمها وحده، ولا تصنيف جميع القيود ببساطة على أنها تدابير أمنية أو مؤشرات خطر.
علينا تقييمها في ضوء غرضها الفعلي، ونطاق الصلاحيات، وشروط التنفيذ، والمعلومات المتاحة للعامة.
رابعًا: من أين يمكن للمستخدم العادي أن يبدأ التحقق؟
إذا تعذر تحويل الأصول، فلا داعي للذعر فورًا، ولا ينبغي أيضًا اتهام المشروع من دون دليل.
يمكنك البدء بالتحقق بالترتيب الآتي:
الخطوة الأولى: تأكد من الأصل والشبكة.
تحقق من عنوان عقد الرمز، والشبكة التي يوجد عليها، وعنوان المستلِم؛ لتجنب التشخيص الخاطئ بسبب اختيار شبكة غير صحيحة أو عدم تطابق معلومات الأصل.
الخطوة الثانية: اطّلع على السبب المحدد لفشل المعاملة.
إذا أُرسلت المعاملة بالفعل، فتحقق من حالتها ورسالة الفشل والسجلات ذات الصلة في مستكشف البلوكشين. وقد تختلف المعلومات المتاحة من شبكة إلى أخرى.
الخطوة الثالثة: تحقق من وجود آليات ذات صلة في العقد.
إذا كان المصدر البرمجي متاحًا للعامة وموثوقًا، فيمكنك التحقق مما إذا كان يتضمن وظيفة إيقاف أو قيودًا على العناوين أو شروطًا أخرى للتحويل.
الخطوة الرابعة: تحقق من إعدادات الصلاحيات.
إذا عثرت على آلية ذات صلة، فتحقق أيضًا من العناوين أو الأدوار التي يمكنها تفعيلها، وما إذا كان بالإمكان نقل الصلاحيات أو تعديلها.
الخطوة الخامسة: ميّز بين الحقائق المثبتة والاستنتاجات غير المؤكدة.
لا يكفي فشل معاملة واحدة لإثبات إدراج عنوان في القائمة السوداء؛ كما أن وجود دالة إيقاف في العقد لا يعني بالضرورة أنها مفعّلة حاليًا.
ينبغي تقييم الأمر بالاستناد إلى سجلات المعاملات ومنطق العقد والحالة الفعلية مجتمعةً.
يرجى الانتباه جيدًا: لا تفصح عن مفتاحك الخاص أو عبارة الاسترداد لأي شخص، ولا توقّع معاملات لا تفهمها أو تدفع رسومًا لم يتم التحقق منها لمجرد «فك تجميد الأصول».
خامسًا: لنعد إلى الاستقلالية في الأصول الرقمية: ما الذي نحتاج فعلًا إلى فهمه؟
من خلال نقاش اليوم، يتضح لنا أن الاستقلالية في الأصول الرقمية ليست مسألة بسيطة يحددها المفتاح الخاص وحده.
فهي تشمل عدة جوانب على الأقل:
من يحتفظ بالمفتاح الخاص، ومن يستطيع التصريح بالمعاملات؛
قواعد العقد التي تخضع لها الأصول؛
الصلاحيات التي يمكنها تغيير شروط المعاملات أو تقييدها؛
ما إذا كانت المعاملة الحالية تستوفي متطلبات التنفيذ؛
وما إذا كان بإمكان المستخدم التحقق من الوقائع ذات الصلة عبر المعلومات المتاحة للعامة.
عندما نميّز بين هذه الجوانب، يصبح فهم سبب إمكان تحويل الأصول الرقمية بحرية أحيانًا، واحتمال خضوعها للقيود أحيانًا أخرى، أسهل.
وينبغي أن نستخدم معيار التحليل نفسه مع ONEA ومشاريع Web3 الأخرى: نركز على الآليات الفعلية، ونميّز بين المعلومات التي تم التحقق منها وما لم يُحسم بعد، ولا نستبدل الأدلة بالمفاهيم.
سادسًا: نواصل التعمق في المقالة التالية
عالجنا اليوم مسألة أساسية: تعذّر تحويل الأصول لا يعني بالضرورة وجود مشكلة في المفتاح الخاص، ولا يعني حتمًا أن الأصول قد جُمّدت.
لكن سرعان ما يبرز سؤال جديد:
إذا اشتبهنا في وجود قيود على العناوين أو آلية لإيقاف التحويلات في رمز ما، فكيف نعثر على المؤشرات في مستكشف البلوكشين؟
هل ينبغي الاطلاع على معلومات فشل المعاملة، أم مصدر العقد البرمجي، أم صلاحيات المسؤول؟ وما الذي يمكن لكل معلومة منها إثباته؟
في المقالة التالية، سنناقش بمزيد من التفصيل كيفية التعرّف على أنواع القيود المختلفة على السلسلة، ونوضح المعلومات المتاحة للعامة التي يمكن للمستخدمين العاديين الاستناد إليها للتحقق.
نأمل أن تساعدك كل مقالة على حل مشكلة عملية، وأن تمنحك قدرة أكبر على فهم المشكلة التالية.
لا تتسرع في التصديق أو النفي. افهم الآلية أولًا، ثم ابحث عن الأدلة.
إذا كنت تؤيد هذا النهج القائم على الفهم والتحقق، فنرحب بمتابعتك المستمرة لـ ONEA.
شبكة واحدة. مستقبل واحد. عالم واحد.
#ONEA #Web3 #الأصول_الرقمية #البلوكشين #العقود_الذكية