#KiteBBW $KITE
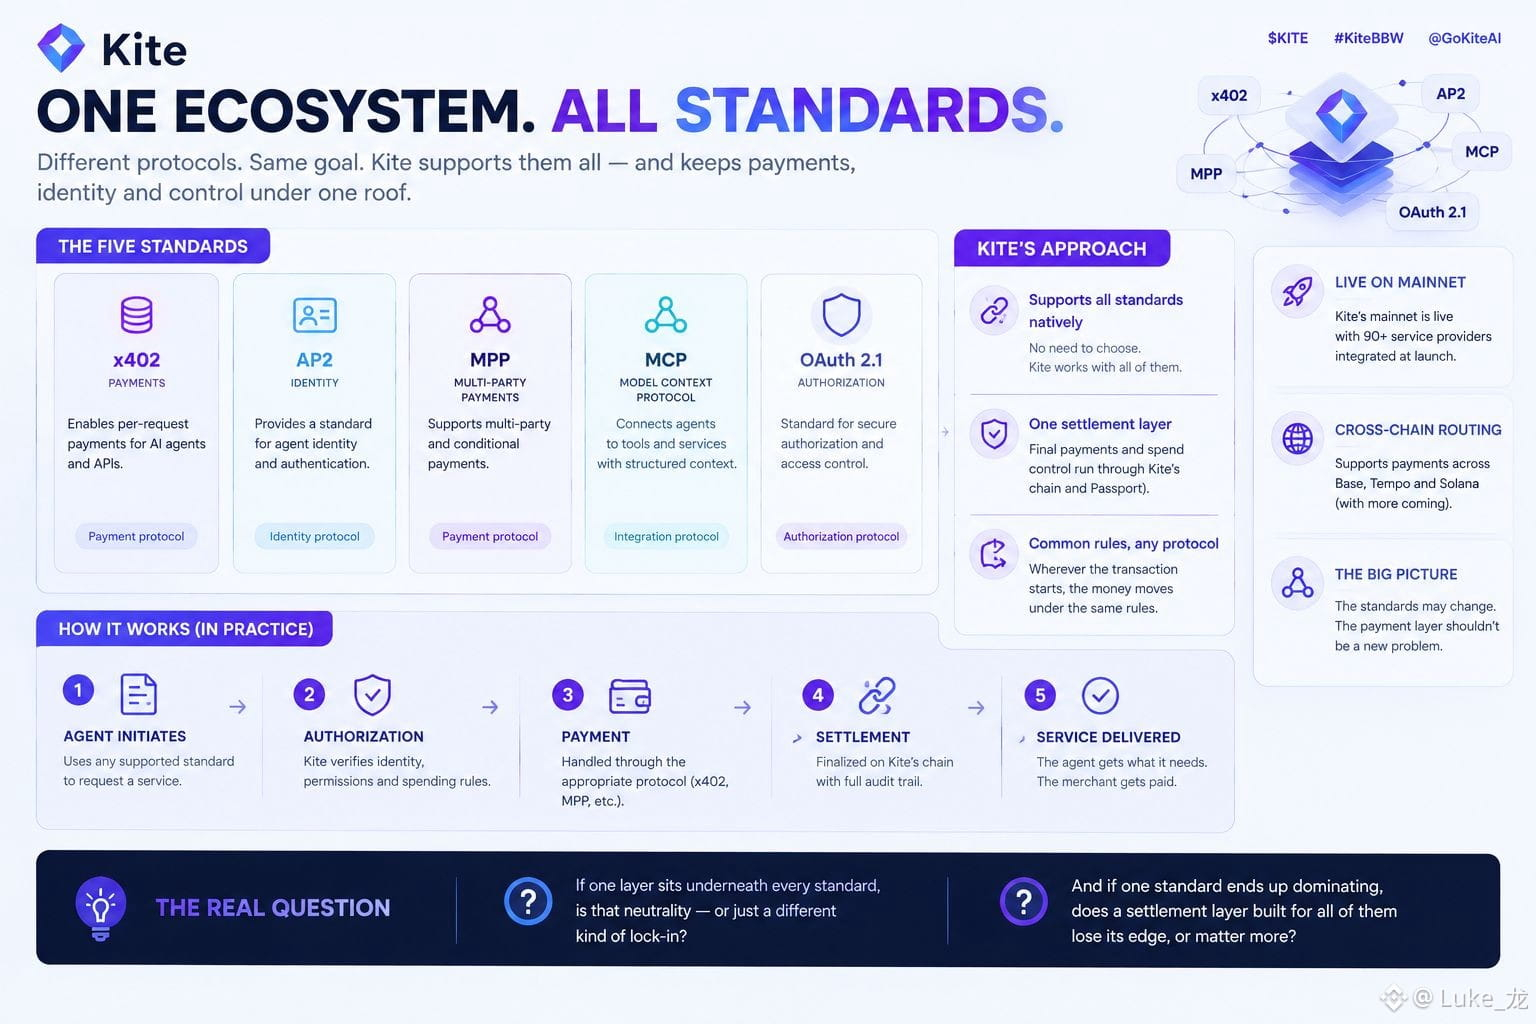
x402 وAP2 وMPP وMCP وOAuth 2.1.
خمسة بروتوكولات قد يُطلب من الوكيل التعامل معها، ولا أحد يعرف أيّها سيسود.
إجابة Kite هي ألّا تختار.
يتناول كلٌّ منها جانبًا مختلفًا. يعيد x402 إحياء حالة HTTP «الدفع مطلوب»، بحيث تتمكن الخدمة من فرض رسوم على كل طلب.
أما AP2 فهو بروتوكول Google لمدفوعات الوكلاء، وMPP هو بروتوكول Stripe للمدفوعات الآلية، وMCP هو أسلوب Anthropic لربط الوكلاء بالأدوات، بينما يتولى OAuth 2.1 معالجة التفويض.
وكما جاء في أحد التقارير البحثية، يمكن للوكيل الذي يستخدم x402 الدفع مقابل كل طلب، لكنه لا يزال بحاجة إلى محفظة منفصلة، وطبقة هوية منفصلة، ومنطق خاص به لتحديد حدود الإنفاق.
تتمثل مقاربة Kite المعلنة في دعمها جميعًا بشكل أصيل، مع إبقاء العنصر الأهم — التسوية النهائية والتحكم في الإنفاق — مرتبطًا بسلسلتها الخاصة وبـ Passport.
أيًّا كان البروتوكول الذي يبدأ المعاملة، فمن المفترض أن تتحرك الأموال وفق القواعد نفسها التي وضعها المستخدم: ميزانية، وحد زمني، وموافقة بمفتاح مرور، وإمكانية إلغاء فورية.
وتشير Kite أيضًا إلى نهائية حتمية في أقل من ثانية، ومسارات مخصصة لمدفوعات الوكلاء، وهما أمران أهم للوكيل مما هما للإنسان.
يمكن للإنسان انتظار التأكيد.
أما الوكيل الذي يعمل بمفرده، فيحتاج إلى معرفة أن الدفع قد تم فعلًا. يعجبني هذا المنطق لأنه يتجنب الصراع حول المعايير.
وهو أيضًا رهان هادئ على موضع القيمة في اقتصاد الوكلاء:
ليس في طبقة الطلب، التي قد تتغير كل عام، بل في الطبقة التي تقرر ما إذا كان مسموحًا بتسوية الدفعة.
كما أن Kite عضو في مؤسسة Agentic AI Foundation التابعة لمؤسسة Linux، ما يوحي بأنها تريد مقعدًا في نقاش المعايير، لا أن تعمل من تحتها فحسب.
أُطلقت الشبكة الرئيسية في 30 أبريل 2026، مع دمج أكثر من 90 مزود خدمة بالفعل؛ لذا فالاختبار الحقيقي هو ما إذا كان هذا الحياد ومسارات الدفع ستصمد أمام حركة المرور الفعلية.
أود معرفة آراء الآخرين:
1. إذا كانت هناك طبقة واحدة تقع تحت كل معيار، فهل هذا حياد أم مجرد شكل مختلف من الاحتكار؟
2. إذا انتهى الأمر بسيطرة معيار واحد، فهل تفقد طبقة التسوية المصممة لدعمها جميعًا ميزتها، أم تزداد أهميتها لأن كل شيء يمر عبرها؟
x402 وAP2 وMPP وMCP وOAuth 2.1.
خمسة بروتوكولات قد يُطلب من الوكيل التعامل معها، ولا أحد يعرف أيّها سيسود.
إجابة Kite هي ألّا تختار.
يتناول كلٌّ منها جانبًا مختلفًا. يعيد x402 إحياء حالة HTTP «الدفع مطلوب»، بحيث تتمكن الخدمة من فرض رسوم على كل طلب.
أما AP2 فهو بروتوكول Google لمدفوعات الوكلاء، وMPP هو بروتوكول Stripe للمدفوعات الآلية، وMCP هو أسلوب Anthropic لربط الوكلاء بالأدوات، بينما يتولى OAuth 2.1 معالجة التفويض.
وكما جاء في أحد التقارير البحثية، يمكن للوكيل الذي يستخدم x402 الدفع مقابل كل طلب، لكنه لا يزال بحاجة إلى محفظة منفصلة، وطبقة هوية منفصلة، ومنطق خاص به لتحديد حدود الإنفاق.
تتمثل مقاربة Kite المعلنة في دعمها جميعًا بشكل أصيل، مع إبقاء العنصر الأهم — التسوية النهائية والتحكم في الإنفاق — مرتبطًا بسلسلتها الخاصة وبـ Passport.
أيًّا كان البروتوكول الذي يبدأ المعاملة، فمن المفترض أن تتحرك الأموال وفق القواعد نفسها التي وضعها المستخدم: ميزانية، وحد زمني، وموافقة بمفتاح مرور، وإمكانية إلغاء فورية.
وتشير Kite أيضًا إلى نهائية حتمية في أقل من ثانية، ومسارات مخصصة لمدفوعات الوكلاء، وهما أمران أهم للوكيل مما هما للإنسان.
يمكن للإنسان انتظار التأكيد.
أما الوكيل الذي يعمل بمفرده، فيحتاج إلى معرفة أن الدفع قد تم فعلًا. يعجبني هذا المنطق لأنه يتجنب الصراع حول المعايير.
وهو أيضًا رهان هادئ على موضع القيمة في اقتصاد الوكلاء:
ليس في طبقة الطلب، التي قد تتغير كل عام، بل في الطبقة التي تقرر ما إذا كان مسموحًا بتسوية الدفعة.
كما أن Kite عضو في مؤسسة Agentic AI Foundation التابعة لمؤسسة Linux، ما يوحي بأنها تريد مقعدًا في نقاش المعايير، لا أن تعمل من تحتها فحسب.
أُطلقت الشبكة الرئيسية في 30 أبريل 2026، مع دمج أكثر من 90 مزود خدمة بالفعل؛ لذا فالاختبار الحقيقي هو ما إذا كان هذا الحياد ومسارات الدفع ستصمد أمام حركة المرور الفعلية.
أود معرفة آراء الآخرين:
1. إذا كانت هناك طبقة واحدة تقع تحت كل معيار، فهل هذا حياد أم مجرد شكل مختلف من الاحتكار؟
2. إذا انتهى الأمر بسيطرة معيار واحد، فهل تفقد طبقة التسوية المصممة لدعمها جميعًا ميزتها، أم تزداد أهميتها لأن كل شيء يمر عبرها؟