


هل تتخيل أن تبيع عملاتك المشفرة، وتتأكد من وصول المال إلى حسابك المصرفي، ثم تكتشف لاحقًا أنك سلّمت عملات مشفرة أكثر بكثير مما دُفع لك فعليًا؟
لا نتحدث عن إيصالات مزوّرة أو كلمات مرور مسروقة أو محافظ مخترقة.
نتحدث عن تحويلات مصرفية حقيقية تُستخدم لخداع البائع.
يُعرف هذا الأسلوب باسم «احتيال P2P المثلثي»، وقد وثّقته Binance رسميًا... لكن كيف يعمل؟
أولًا، لنفهم أمرًا بسيطًا.
في منصات مثل Binance P2P، يمكن للأشخاص شراء العملات المشفرة وبيعها مباشرةً لبعضهم البعض. فمثلًا، يبيع شخص ما USDT ويحوّل المشتري البيزو الأرجنتيني إلى حسابه المصرفي.
تحتفظ المنصة بالعملات المشفرة مؤقتًا إلى أن يؤكد البائع استلام الدفعة ويوافق على الإفراج عنها.
حتى هذه المرحلة، تكون العملية اعتيادية.
والآن تبدأ عملية الاحتيال.
لنفترض أنك نشرت إعلانًا لبيع USDT.
يفتح محتالان يعملان معًا عمليتين معك في وقت يكاد يكون متزامنًا.
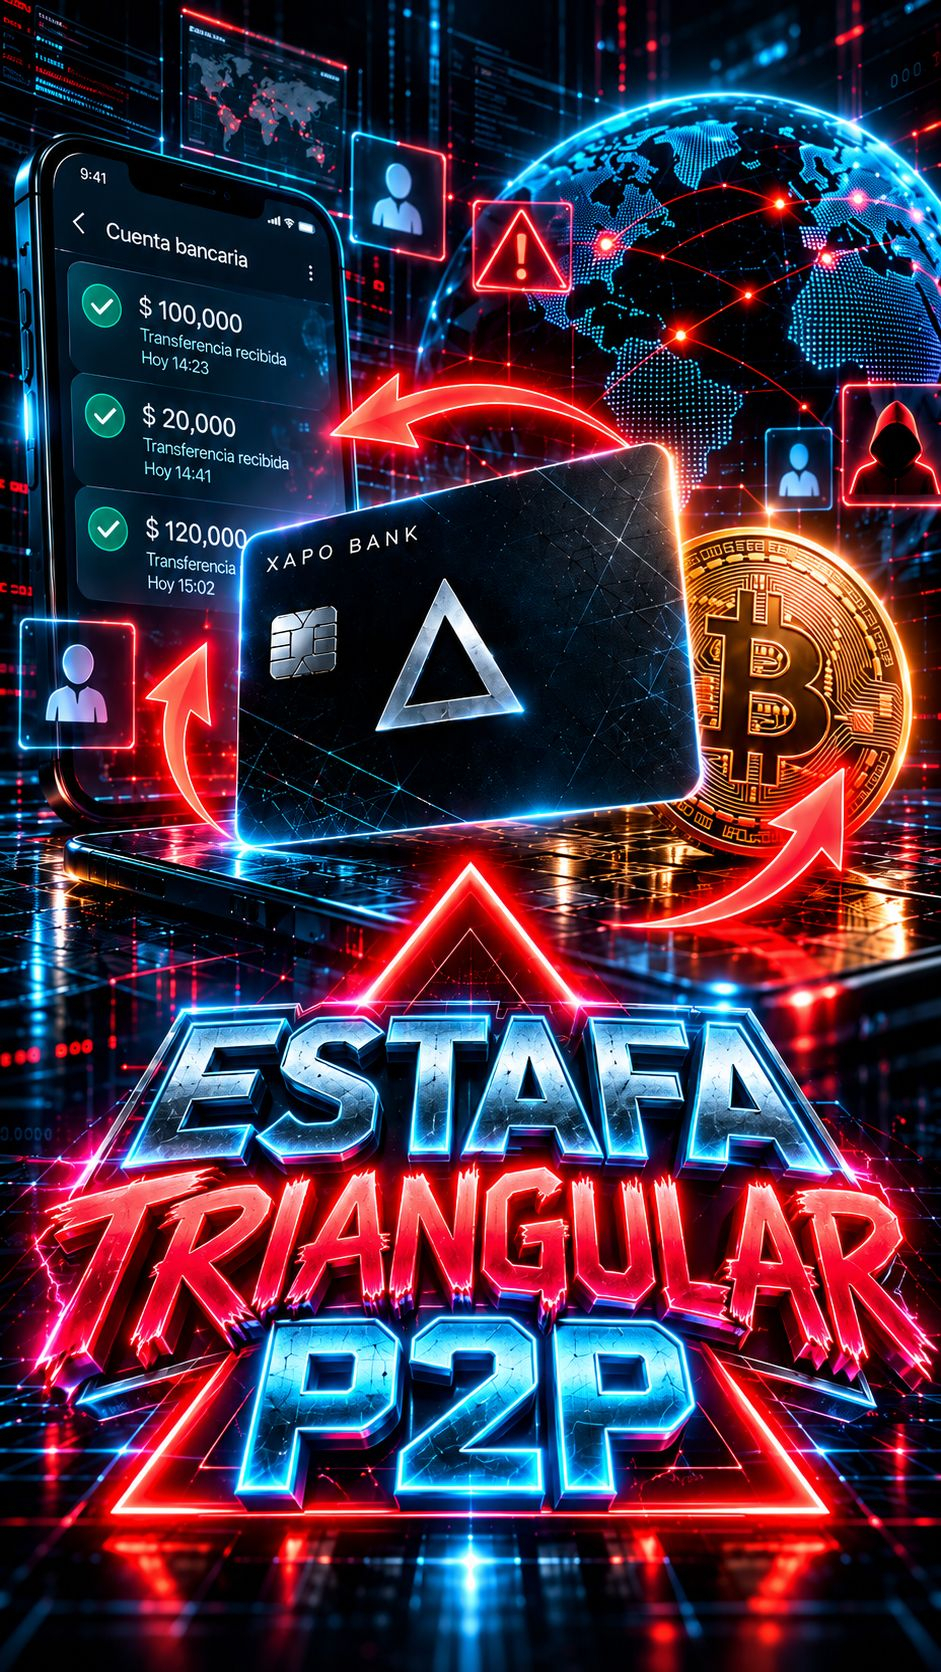
الأول، وسنسميه A، يريد شراء 100 USDT منك مقابل $100.000.
الثاني، B، يريد شراء 120 USDT منك مقابل $120.000.
لديك عمليتان معلقتان. ومن المفترض أن تستلم ما مجموعه $220.000 قبل تسليم العملات المشفرة المقابلة.
لكن لدى المحتالين خطة أخرى.
يحوّل المحتال B مبلغًا حقيقيًا قدره $100.000 إلى حسابك المصرفي.
وفي الوقت نفسه، يضع المحتال A علامة تفيد بأن عملية الشراء قد دُفعت.
تفتح تطبيق البنك، وترى أنك استلمت بالفعل $100.000، فتفترض أن المبلغ يخص عملية البيع الأولى.
لذلك تُفرج عن 100 USDT للمشتري A.
لقد ارتكبت للتو الخطأ الأول.
لأن هذا المال لم يأتِ من المشتري A، بل من المشتري B، الذي لديه أيضًا عملية أخرى مفتوحة.
وماذا يحدث بعد ذلك؟
يحوّل المشتري B إليك $20.000 أخرى، ويقدّم لك إيصالات التحويلين.
والآن يخبرك أنه أتم دفع مبلغ $120.000 المستحق لقاء مشترياته.
تراجع حسابك المصرفي فتجد إيداعين حقيقيين: أحدهما بقيمة $100.000 والآخر بقيمة $20.000.
يبدو أن كل شيء متطابق...
وبما أنك سلّمت العملات المشفرة في العملية الأولى، تظن أن هاتين الدفعتين تبرران الإفراج أيضًا عن 120 USDT في العملية الثانية... فتُفرج عنها.
وهنا تكتمل عملية الاحتيال.
لنحسب المبالغ.
سلّمت 100 USDT للمشتري A و120 USDT للمشتري B.
إجمالًا، بعت 220 USDT بسعر متفق عليه قدره $220.000 في هذا المثال.
لكن لم يدخل إلى حسابك المصرفي سوى $120.000.
لقد خسرت للتو $100.000.
جعلك المحتالون تفسّر التحويل نفسه على أنه دفعة لعمليتين مختلفتين.
والأكثر إثارة للدهشة أنهم لم يحتاجوا إلى تزوير أي حركة مصرفية....
لقد دخلت الأموال بالفعل إلى حسابك.
ما تلاعبوا به هو تفسيرك للعملية التي تخصها كل دفعة....
كيف تتجنب ذلك؟
الإجراء الأهم بسيط بقدر ما هو مهم: لا تُفرج عن العملات المشفرة لمجرد أنك ترى أموالًا في حسابك.
عليك التحقق من كل عملية على حدة.
إذا بعت 100 USDT مقابل $100.000، فتحقق من أن هذه الدفعة تخص هذا المشتري وهذا الطلب تحديدًا.
تحقق من المبلغ، وهوية صاحب الحساب الذي أجرى التحويل، والحركات التي أُضيفت إلى الحساب فعليًا.
إذا كانت لديك عدة عمليات مفتوحة، فلا تخلط بين الدفعات ولا تسمح باستخدام الإيصال نفسه لتبرير عمليتي بيع.
ولا تقبل تحويلات من حسابات أطراف ثالثة على أنها دفعات عادية من المشتري.
وإذا لم يتطابق شيء ما، فلا تُفرج عن العملات المشفرة. استخدم آليات الاستئناف في المنصة.
هذا هو الأمر المثير للقلق حقًا.
نتحدث عادةً في الأمن السيبراني عن البرمجيات الخبيثة والتصيد الاحتيالي وسرقة كلمات المرور والثغرات الأمنية في أنظمة الحاسوب.
لكن هذا الأسلوب يثبت أن الحصول على المال لا يتطلب دائمًا اختراق نظام.
فأحيانًا يستغل المحتالون أمرًا أبسط بكثير: الالتباس البشري عند إجراء عدة عمليات في الوقت نفسه.
وبمجرد أن توافق على الإفراج عن العملات المشفرة، قد يصبح استرداد تلك الأموال بالغ الصعوبة.
لأن المشكلة في عملية احتيال مثلثية عبر التداول بين الأفراد (P2P) ليست بالضرورة أن الأموال لم تصل أبدًا.... بل المشكلة أنهم جعلوك تصدق أن التحويل نفسه دفع ثمن عمليتين...
#الأمن_السيبراني #عمليات_الاحتيال_الرقمية #الاحتيال_الرقمي #أمن_المعلومات