

لا تبدأ معظم خسائر العملات المشفرة باختراق معقد. بل تبدأ برسالة أو موقع مزيف أو رمز يبدو مألوفًا.
أضافت STON.fi لعبة تفاعلية قصيرة إلى Stonverse، تستعرض أنماط الاحتيال الشائعة، من الواضحة إلى الأكثر خداعًا بقليل. اسمها لعبة الأمن السيبراني:
https://stonverse.com/cybersecgame/
خضتُها كمراجعة سريعة بدلًا من قراءة قائمة أخرى طويلة عن «السلامة». إليك طريقة عملها وما أتحقق منه فعليًا بعد اللعب.
1. افتح اللعبة وابدأ الاختبار. 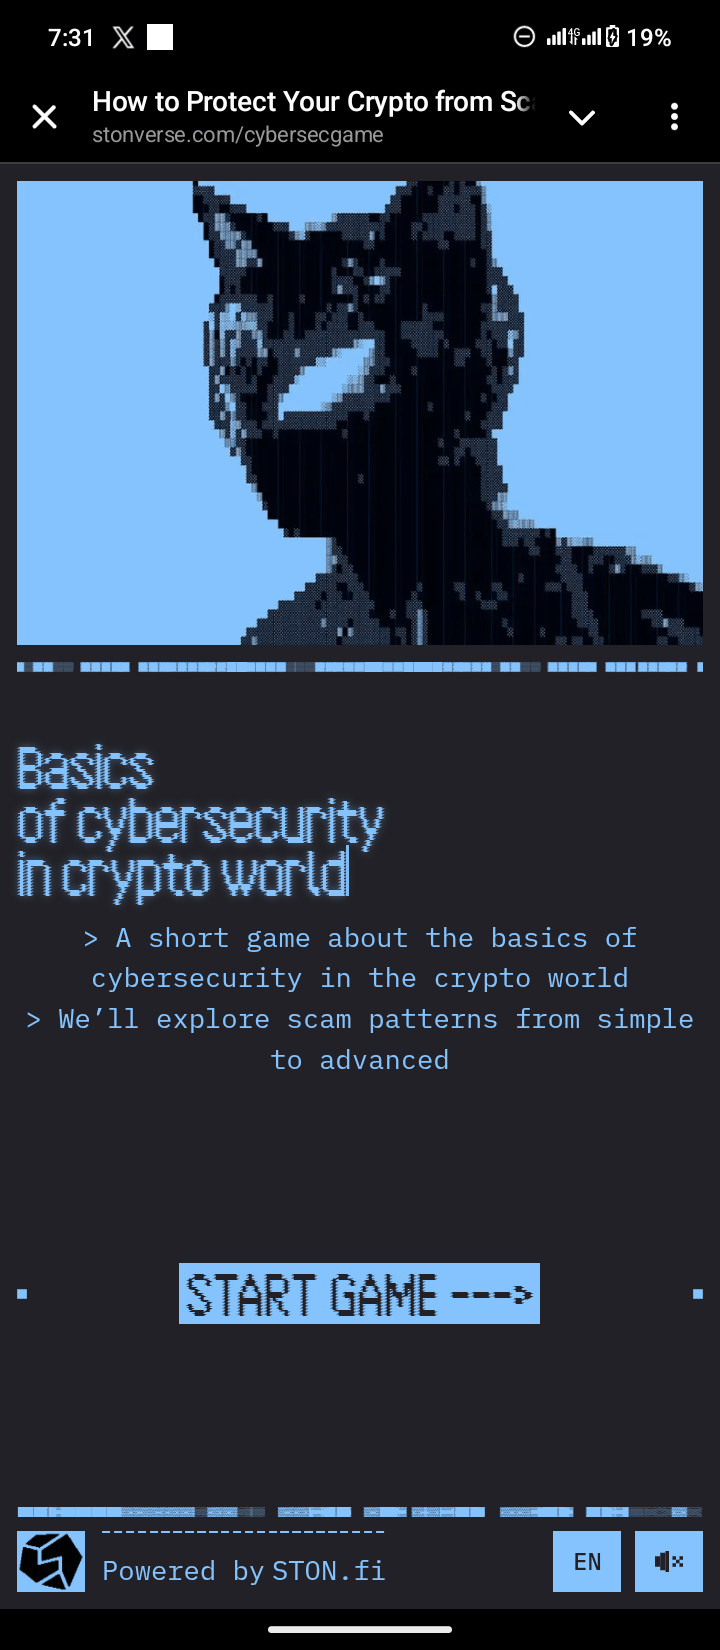
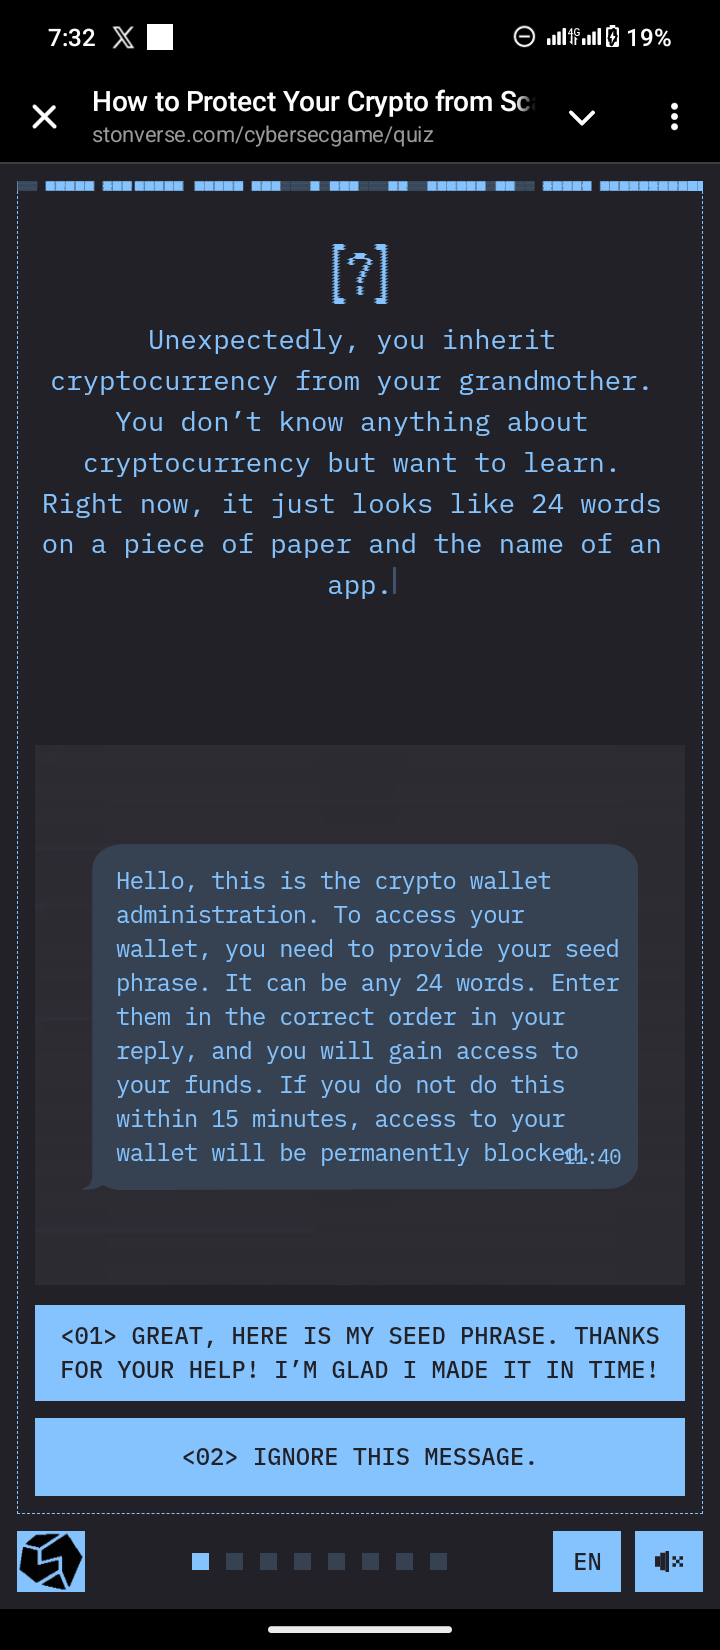
2. خُض السيناريوهات. تبدأ بحيل التصيّد البسيطة ورسائل الدعم المزيّفة، ثم تنتقل إلى أنماط أكثر خداعًا.
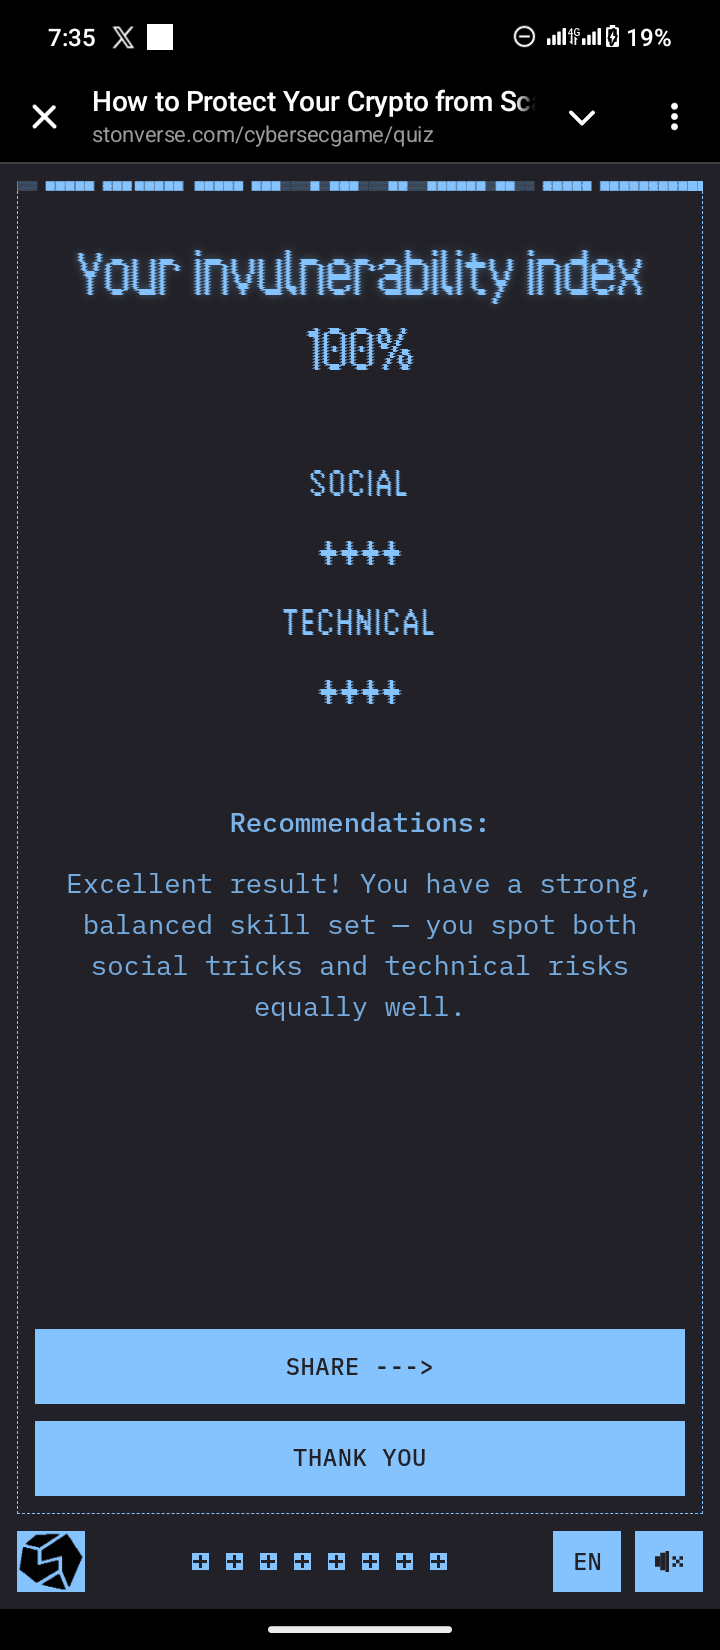
3. أكمل اللعبة ولاحظ درجة مناعتك. إنها ليست شهادة، بل مؤشر على العادات التي اكتسبتها بالفعل وتلك التي لا تزال بحاجة إلى ترسيخ.
أبرز ما بقي في ذهني:
• لا تنقر أبدًا على روابط «الدعم» التي تصلك في الرسائل الخاصة. القنوات الرسمية هي القنوات التي تتابعها بالفعل.
• لن يطلب منك أي مشروع أو محفظة حقيقية عبارة الاسترداد أو المفاتيح الخاصة.
• يمكن نسخ اسم الرمز وشعاره، لكن لا يمكن نسخ عنوان العقد والشبكة.
• إذا طلب منك موقع لم تفتحه بنفسك أن «تربط محفظتك وتوافق»، فتوقف.
اللعبة قصيرة عن قصد. وهي لا تغني عن التحقق من رمز على STON.fi أو التأكد من عنوان المحفظة. لكنها تساعدك على الانتباه أكثر إلى الحيل الشائعة في المرة القادمة التي تظهر فيها على Telegram أو X.
إذا كنت جديدًا على TON أو بدأت تنقل الأموال بين سلاسل الكتل بوتيرة أكبر، فستكون عشر دقائق تقضيها في هذه اللعبة أقل كلفة من تعلّم الدرس بالطريقة الصعبة. بعد الانتهاء، أضف تطبيق STON.fi الرسمي وقنوات الدعم الحقيقية إلى الإشارات المرجعية، لكي تميّز أي قناة مزيّفة تظهر لاحقًا.
التطبيق: https://app.ston.fi
اللعبة: https://stonverse.com/cybersecgame/