Ledger Nano X: $102 млн під загрозою — як апаратний криптогаманець може стати точкою входу для атаки
DVA ANALYTICS • FACT -> MECHANISM -> RISK -> DECISION
Коли проблема починається ще до першої транзакції
Апаратні криптогаманці створені для того, щоб зменшити ризик викрадення приватних ключів. Вони дають змогу зберігати ключі в ізольованому середовищі та підписувати транзакції без передавання секретів звичайному комп’ютеру.
Проте історія з модифікованими Ledger Nano X демонструє принципову проблему: навіть надійна технологія не гарантує безпеки, якщо пристрій фізично змінено до того, як він потрапив до покупця.
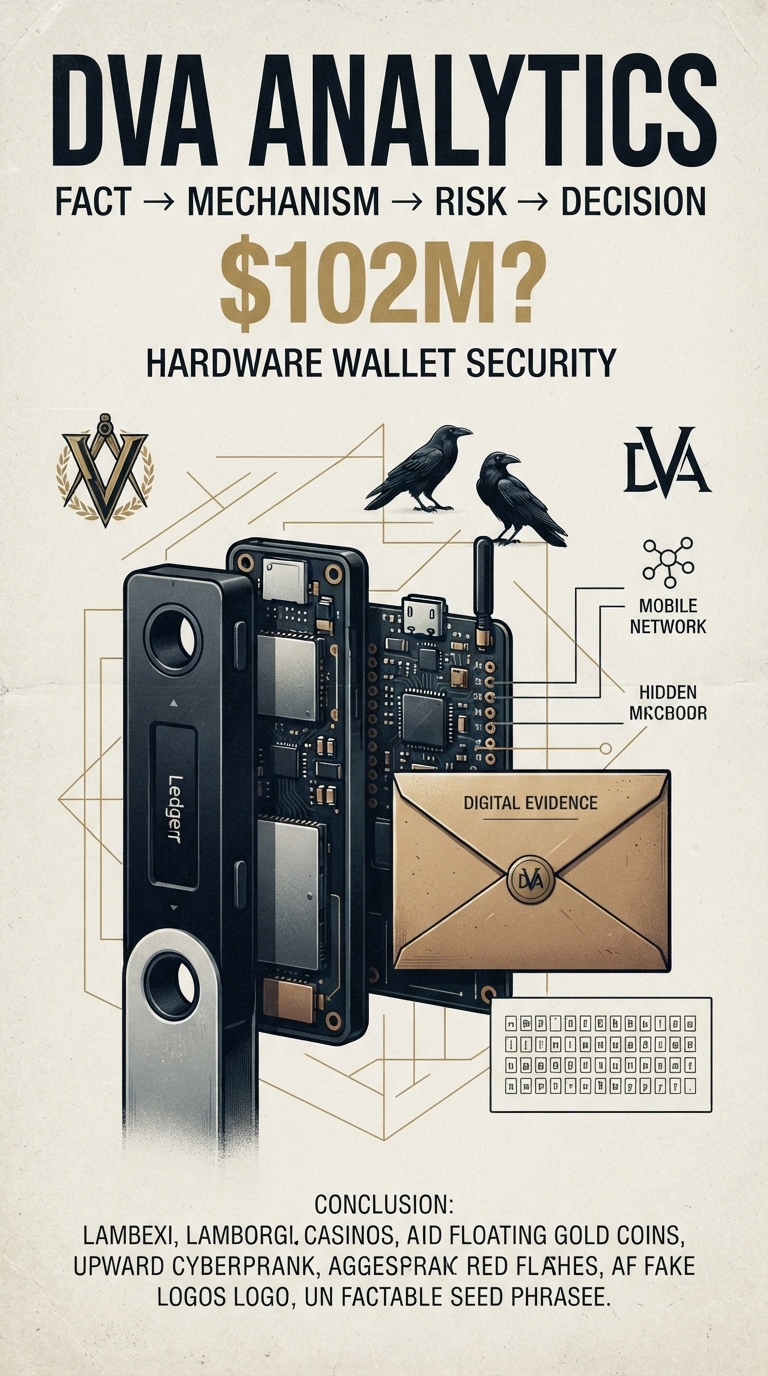
За даними, наведеними у повідомленнях про інцидент у жовтні 2026 року, дослідники виявили апаратні імпланти, які могли перехоплювати інформацію під час початкового налаштування гаманця. Аналітична компанія Bitquery оцінила пов’язані з атакою втрати приблизно у $102 млн із 324 гаманців у шести блокчейн-мережах. Повідомлялося також про блокування Tether близько $10 млн у USDT.
Ці цифри слід розглядати як оцінки дослідників на відповідну дату, а не як остаточно встановлений судом обсяг збитків.
Головне питання цієї історії виходить за межі одного виробника: чи достатньо перевірити справжність пристрою, якщо ми не можемо повністю контролювати його походження та попередні етапи обробки?
FACT: що відомо про інцидент
У повідомленнях про розслідування йшлося про фізично модифіковані Ledger Nano X, які могли потрапити до покупців через сторонні канали постачання. Серед згаданих продавців був CryptoBilis, що працював на ринках Південно-Східної Азії.
За описами дослідників, у корпусах виявляли додаткову електроніку. Вона відрізнялася за конструкцією: від відносно помітних дротів до компактніших плат, під’єднаних до оригінальної електроніки.
Важливо розмежовувати три твердження:
фізичні модифікації конкретних пристроїв;
технічну можливість перехоплення секретної інформації;
доведений зв’язок кожного такого пристрою з конкретною крадіжкою.
Це різні рівні доказовості. Виявлення імпланта саме по собі не доводить, що кожен модифікований пристрій використовувався для викрадення коштів, а оцінка блокчейн-аналітиків не замінює повного криміналістичного розслідування.
Так само немає підстав робити висновок, що всі Ledger Nano X скомпрометовані або що проблема автоматично стосується кожного апаратного гаманця.
MECHANISM: як апаратний імплант може викрасти seed-фразу
Щоб зрозуміти серйозність такого сценарію, потрібно розрізняти приватний ключ, seed-фразу та екран пристрою.
Seed-фраза — це послідовність слів, зазвичай із 12 або 24, за допомогою якої можна відновити доступ до криптогаманця. Вона є одним із найважливіших секретів у системі самостійного зберігання активів.
Під час початкового налаштування пристрій може відображати слова відновлення на своєму екрані. Якщо сторонній електронний модуль здатний перехопити дані, які передаються до дисплея, він потенційно може відновити цю послідовність.
Якщо далі імплант має канал передавання даних, наприклад мобільний зв’язок, секретна інформація може бути передана зловмиснику без очевидних ознак втручання для власника.
Проте конкретний спосіб перехоплення, склад компонентів і канал передавання даних мають підтверджуватися технічним дослідженням відповідного пристрою. Не кожна додаткова плата автоматично здатна зчитувати seed-фразу, а деталі механізму не варто вважати доведеними лише на підставі загального опису атаки.
Чому наслідки настільки серйозні? Якщо зловмисник отримує справжню seed-фразу, йому не обов’язково фізично заволодівати гаманцем. Залежно від структури гаманця та використаних стандартів він може відновити відповідні ключі на іншому сумісному пристрої й отримати контроль над активами.
Отже, атака спрямована не обов’язково на криптографічний алгоритм. Вона може обходити його через слабшу ланку — процес створення, відображення або зберігання секрету.
Чому Genuine Check не дорівнює повній гарантії безпеки
У пристроях Ledger передбачена перевірка автентичності захищеного компонента. Вона допомагає встановити, чи взаємодіє користувач з автентичним захищеним чипом.
Але автентичність окремого компонента та фізична цілісність усього пристрою — не одне й те саме.
Уявімо, що оригінальний захищений чип залишається на місці, але до плати додано сторонній модуль. Перевірка, яка підтверджує справжність чипа, не обов’язково виявить усі можливі сторонні компоненти.
Це не означає, що Genuine Check марний. Він виконує конкретну функцію, але його не слід сприймати як універсальний тест, який виключає будь-яке втручання в апаратну частину.
Для оцінювання безпеки потрібно розглядати щонайменше чотири рівні:
Автентичність. Чи є пристрій справжнім продуктом виробника?
Цілісність. Чи не додано до нього сторонніх компонентів і чи не змінено його конструкцію?
Безпека секретів. Чи залишаються seed-фраза та приватні ключі недоступними для сторонніх?
Безпека транзакції. Чи відповідають адреса, мережа та сума тому, що користувач справді хоче підписати?
Надійна система має враховувати всі ці рівні, а не покладатися на одну перевірку.
RISK: чому наслідки виходять за межі Ledger
Інцидент важливий не лише для власників конкретної моделі. Він демонструє ризики, характерні для всієї індустрії апаратного зберігання цифрових активів.
1. Ризик ланцюга постачання. Пристрій може бути справжнім за походженням, але зазнати втручання під час зберігання, перепродажу, транспортування або обслуговування.
2. Ризик одноразового компрометування. Якщо секретну фразу скопійовано, подальше використання оригінального пристрою не повертає власнику виключного контролю над гаманцем.
3. Міжмережевий ризик. Одна скомпрометована seed-фраза може забезпечувати доступ до кількох гаманців у різних мережах, якщо вони відновлюються з відповідних ключів. Тому під загрозою можуть опинитися не лише BTC, а й ETH, USDT та інші активи.
4. Ризик хибного відчуття безпеки. Позначка автентичності, фірмова упаковка та зовнішня схожість із заводським пристроєм не є абсолютним доказом відсутності фізичних модифікацій.
5. Ризик надмірної довіри до бренду. Навіть авторитетний виробник не може автоматично гарантувати бездоганність кожної ланки незалежного перепродажу. Водночас один інцидент із модифікованими пристроями не є доказом системної ненадійності всіх продуктів виробника.
Що означають заявлені $102 млн
Якщо оцінка Bitquery правильна в межах визначеної дослідниками вибірки, масштаб втрат свідчить про те, що компрометація ключів може перетворити невелику фізичну модифікацію на значний фінансовий інцидент.
Проте сукупні втрати не можна автоматично прирівнювати до вартості активів, викрадених виключно через імпланти в Ledger Nano X, без підтвердження методології підрахунку та причинного зв’язку між пристроями й транзакціями.
Так само блокування частини USDT не означає повернення всіх активів: можливості емітента впливати на токени залежать від конкретної мережі, контракту та обставин.
DECISION: як захистити свої активи
Для звичайного користувача головне завдання — не знайти пристрій, який обіцяє абсолютну безпеку, а зменшити кількість сценаріїв, за яких одна помилка призведе до втрати всіх коштів.
Перше — контролюйте походження пристрою. Купуйте апаратний гаманець безпосередньо у виробника або через канал, який можна перевірити за актуальною інформацією виробника. Уникайте пристроїв із незрозумілою історією перепродажу, пошкодженими пломбами чи ознаками стороннього втручання.
Друге — генеруйте власну seed-фразу. Не використовуйте готові слова, які надійшли разом із пристроєм, у листі, на картці чи в інструкції продавця. Якщо пристрій несподівано пропонує вже підготовлену фразу відновлення, не переказуйте на нього кошти.
Третє — нікому не передавайте секретні слова. Справжня технічна підтримка не повинна вимагати seed-фразу для дистанційного ремонту або перевірки гаманця. Не вводьте її на сайтах і не надсилайте через месенджери.
Четверте — реагуйте на реальні ознаки компрометації. Якщо є підстави вважати, що seed-фразу могли скопіювати, створіть новий гаманець на перевіреному пристрої з новою фразою та перенесіть активи на нові адреси. Просте змінення PIN-коду не усуває ризик уже викраденої seed-фрази.
П’яте — розподіляйте ризик для значних сум. Мультипідпис або інша схема незалежного зберігання ключів може зменшити залежність від одного пристрою. Але така система потребує правильного налаштування, резервування та плану відновлення. Складніша конструкція не завжди безпечніша, якщо користувач не вміє нею керувати.
Шосте — перевіряйте кожну транзакцію. Звіряйте адресу отримувача, мережу та суму на дисплеї пристрою перед підписанням. Це не врятує від усіх сценаріїв компрометації seed-фрази, але допоможе виявляти інші види атак.
DVA DECISION
FACT. Повідомлення про модифіковані Ledger Nano X показують, що фізичне втручання в апаратний гаманець може створювати ризик для цифрових активів. Наведені оцінки збитків потрібно трактувати з урахуванням методології та стану розслідування.
MECHANISM. Якщо сторонній модуль отримує доступ до секретної інформації під час її створення або відображення, захист оригінального чипа не обов’язково запобігає компрометації всього гаманця.
RISK. Викрадена seed-фраза може дати змогу відновити гаманець поза межами оригінального пристрою. Власник ризикує втратити контроль над активами, навіть якщо сам пристрій залишається у нього.
DECISION. Перевіряйте походження обладнання, самостійно створюйте seed-фразу, не розголошуйте секрети та за обґрунтованої підозри на компрометацію переносіть активи на нові ключі.
Висновок
Самостійне зберігання — це не просто володіння приватним ключем. Це система довіри, яка охоплює виробника, постачальника, апаратну конструкцію, програмне забезпечення, резервування секретів і поведінку самого користувача.
Блокчейн може забезпечувати перевірність транзакцій, але він не здатен визначити, чи був пристрій фізично модифікований до покупки. Криптографія не може захистити секрет, який уже потрапив до сторонньої особи.
Тому справжня фінансова незалежність починається не з купівлі найдорожчого гаманця, а з розуміння меж його захисту та побудови системи, у якій одна скомпрометована ланка не означає втрату всього.
DVA — факти без хайпу.
Не фінансова порада. Збереження цінностей та часу.