


ستوقف تريزور شراكاتها مع بعض الموزعين اعتبارًا من 1 يناير 2027، وذلك على خلفية النتائج التي توصلت إليها منافستها ليدجر بشأن محافظ عُدّلت وبيعت عبر كريبتو بيليس.
في بيان صحفي مؤرخ في 13 أكتوبر 2026، ذكرت تريزور أنه «لا يوجد أي دليل على الإطلاق على اختراق أجهزة تريزور». وتتمثل المسألة المطروحة في ما يحدث للمحافظ في الفترة بين مغادرتها مقار تريزور ووصولها إلى العملاء.
ما قاله ساندرز للموزعين
وفقًا لداني ساندرز، المدير التجاري، لن يتلقى الشركاء المعنيون أي إمدادات جديدة أو تفويضات اعتبارًا من 1 يناير 2027. ويُطلب الآن من الشركاء المتبقين اتباع إرشادات أكثر صرامة بشأن توريد منتجاتهم والتعامل معها وتخزينها. ولم تكشف تريزور عن عدد الموزعين الذين يشملهم هذا القرار.
وفي الرسالة الموجهة إلى الموزعين، قالت ساندرز:
«أنا آسفة. هذا القرار لا يعكس جهدك ولا الطريقة التي مثّلتنا بها.»
اتُخذ القرار لتحسين الرقابة، ولا يعني ذلك أن جميع الموزعين الذين أُنهيت صلاحياتهم قد ارتكبوا خطأً.
الغرسة التي عثرت عليها Ledger داخل محافظ CryptoBilis
وفقًا لـ Ledger Donjon في 13 أكتوبر 2026، عُثر على شريحة غير مصرّح بها في المحافظ التي زوّدتها CryptoBilis. وسجّلت الشريحة عبارة الاسترداد المؤلفة من 24 كلمة، التي عُرضت أثناء تهيئة المحافظ.
وأوضح المحققون:
«يفك متحكمها الدقيق ترميز الكلمات ويرسلها عبر شبكة LTE باستخدام شريحة eSIM مهيأة مسبقًا.»
لم تتأثر الشريحة الآمنة أو نظام التشغيل أو توقيع المعاملات بالغرسة. وهذا يعني أن المحفظة ستواصل العمل بصورة طبيعية، مع كشف عبارة الاسترداد اللازمة للوصول إلى الأموال.
تختلف تقديرات الخسائر. ففي حين أفادت Specter بخسائر تجاوزت 86 مليون دولار، قدرت تقارير أخرى الرقم بنحو 93.2 مليون دولار، بينما قدّرت Yfarmx الخسائر بـ103 ملايين دولار. ولم تؤكد Ledger هذه الأرقام. وجمّدت Tether أصولًا بقيمة 10 ملايين دولار من عملة USDT مرتبطة بهذه القضية.
سبق أن تناولت Cryptopolitan كيفية عمل الغرسة.
لماذا أوقف المنافسون التعامل مع الموزع نفسه
كما ألغت OneKey التفويض الممنوح لـ CryptoBilis. ويمكن للمستخدمين الذين حصلوا على منتجاتها بين 1 مارس و12 أكتوبر 2026 التقدم بطلب للحصول على بدائل مجانية، بما في ذلك المحافظ التي جرى تفعيلها. ولم تؤكد العلامات التجارية الأخرى التي باعتها CryptoBilis وقوع سرقات مرتبطة بها.
ينبغي لعملاء CryptoBilis الذين يملكون محافظ Ledger غير مستخدمة تجنب إعداد الجهاز. أما من يستخدمونها بالفعل، فعليهم نقل أموالهم إلى محفظة أُنشئت عبارة استردادها حديثًا باستخدام جهاز اشتُري مباشرةً من Ledger. وينبغي لهم التواصل مع الدعم الرسمي وتجنب الإفصاح عن عبارات الاسترداد.
قدمت Trezor تعليمات مفصلة للراغبين في شراء محافظها. تحقق من قائمة الموزعين المعتمدين للتأكد من أن البائع موثوق. وعند التسليم، افحص أختام العبث وأجرِ اختبارات الأصالة باستخدام Trezor Suite. إذا بدا أي شيء في غير محله، ولا سيما البرنامج الثابت أو تعليمات الإعداد، فتواصل مع Trezor. قد تساعد هذه الاحتياطات في منع الاختراقات المحتملة، لكنها لا تستطيع كشف كل تعديل خفي على الأجهزة.
تأثير تشديد التوزيع على السوق الأوسع
تشير تقارير Mordor Intelligence إلى أن سوق محافظ الأجهزة سينمو من 720 مليون دولار في عام 2026 إلى 2.25 مليار دولار في عام 2031. وتصنّف Chainalysis البرازيل في طليعة تبنّي العملات المشفرة على مستوى الأفراد، مشيرةً إلى تزايد الطلب على الحفظ الذاتي.
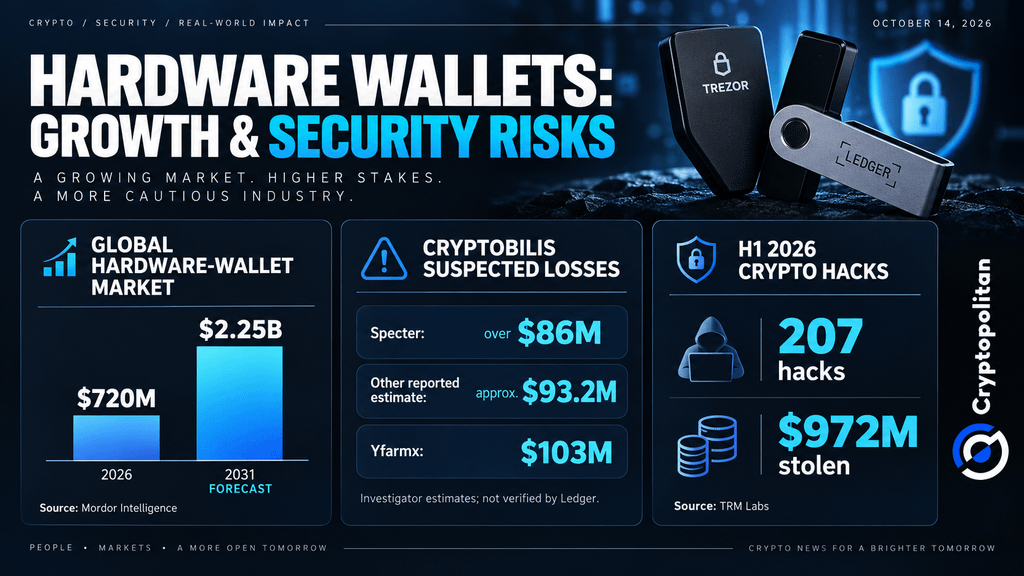 نمو سوق محافظ الأجهزة 2026–2031: تقديرات خسائر CryptoBilis وإحصاءات اختراق العملات المشفرة
قد يؤدي تقليص عدد الموزعين إلى تحسين الرقابة الأمنية، لكنه قد يجعل الحصول على المحافظ أكثر صعوبة أيضًا.
المخاطر جسيمة للغاية بالفعل. فقد أفادت TRM Labs بوقوع 207 حالات اختراق شملت العملات المشفرة، وسرقة نحو 972 مليون دولار خلال النصف الأول من عام 2026. وكشفت CryptoBilis عن تهديد آخر: إذ يمكن لمخترق اختراق محفظة حتى قبل أن تتاح لمالكها فرصة فتح الجهاز.
إذا كنت تقرأ هذا، فأنت متقدم بالفعل. حافظ على ذلك بفضل نشرتنا الإخبارية.